
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 b-abderrahmane/cve-2021-29447-poc
Автоматизирует эксплуатацию CVE-2021-29447 в загрузке медиафайлов WordPress для извлечения файлов через XXE, генерируя полезные нагрузки и запуская…
 owasp/zsc
OWASP ZSC - Генератор шеллкода/обфусцированного кода https://www.secologist.com/
 longwayhomie/cve-2017-1000486
Эксплойт удаленного выполнения кода для PrimeFaces 5.x - EL Injection (CVE-2017-1000486)
 rvzsec/cve-2023-30547
PoC-эксплойт для уязвимости обхода песочницы VM2
 0utl4nder/another-metabase-rce-cve-2023-38646
Metabase postgres (org.h2.Driver) RCE without INIT
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 — эта уязвимость затрагивает команду go get в Golang и позволяет атакующему получить выполнение кода на системе путём установки…
 jeanchpt/cve-2023-36664
Python PoC для CVE-2023-36664 Ghostscript RCE. Внедряет полезные нагрузки или reverse shell в .eps файлы для запуска выполнения кода через…
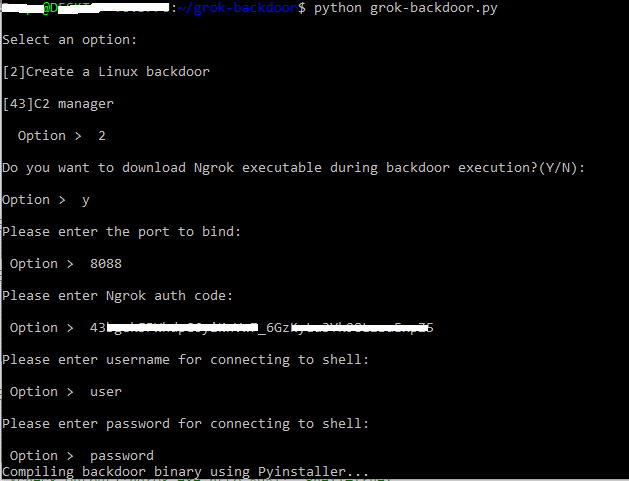 deepzec/grok-backdoor
Простой бэкдор на Python с поддержкой туннеля Ngrok
 jet-pentest/commend_sqli
PoC-эксплойт для слепой SQL-инъекции на основе времени в устройстве Commend VoIPRec G8-VOIPREC, использующий уязвимый параметр Code для манипуляции…
 w01fh4cker/cve-2023-47246-exp
эксплойт для cve-2023-47246 SysAid RCE (shell upload)
 cygnusx-26/cve-2022-44268-fixed-poc
Python PoC для CVE-2022-44268, который внедряет содержимое произвольных файлов в PNG-изображения через ImageMagick, с поддержкой извлечения для…
 phankz/worpress-cve-2023-5360
Автоматизированный эксплойт для загрузки оболочки для CVE-2023-5360, нацеленный на плагин WordPress Royal Elementor, позволяющий удаленное выполнение…

 ka7ana/cve-2023-36025
Быстрый тест на поведение CVE-2023-26025
 4m3rr0r/cve-2011-2523-poc
Эксплойт на Python для CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
 jump-wang-111/amzword
Автоматизированная цепочка атак на основе CVE-2022-30190, бэкдора для почтового сервиса 163 и стеганографии изображений.
 b1tg/cve-2023-38831-winrar-exploit
Генератор эксплойтов WinRAR CVE-2023-38831
 leoanggal1/cve-2023-3452-poc
Плагин WordPress Canto < 3.0.5 - Удалённое включение файла (RFI) и удалённое выполнение кода (RCE)








