
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jssngc/harpytools
Автоматизированный набор инструментов для пост-эксплуатации Active Directory для извлечения билетов Kerberos, атак ретрансляции NTLM и латерального…
 rosesecurity/anti-virus-evading-payloads
Во время фазы эксплуатации в рамках пентеста или этичного хакинга вам в конечном итоге потребуется попытаться вызвать выполнение кода на компьютерах…
 ricardojoserf/adduser-samr
Создание локальных администраторов в Windows с использованием SAMR API. На C#, Crystal, Python, Rust, Golang, Nim и Deno (Javascript)
 symphony2colour/varlib-cve-2025-66034
Эксплойт типа proof-of-concept для CVE-2025-66034 в конвейере генерации вариативных шрифтов fontTools. Специально подготовленный файл `.designspace`…
 iamsopotatoe-coder/tinyload
Паковщик и криптер с открытым исходным кодом для Windows x64 PE. Сжимает и шифрует исполняемые файлы с помощью пользовательской виртуальной машины,…
 maxprog-svg/cve-2026-55040-mass-exploit
Эксплойт для CVE-2026-55040 в Microsoft SharePoint, подделка JWT-токенов через алгоритм none, слабые секреты HS256 и подстановку RS256 для выдачи…
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3: неаутентифицированное удалённое выполнение кода через инъекцию DSN в MSSQL PDO
 vladko312/sstimap
Автоматический инструмент обнаружения SSTI с интерактивным интерфейсом
 lolw0/opensta-exploit
Proof of Concept (PoC) для CVE-2025-69212, связанный с обработкой файлов P7M
 dua2z3rr/cve-2026-29000-poc
CVE-2026-29000 - pac4j-jwt (< 4.5.9 / < 5.7.9 / < 6.3.3) JwtAuthenticator обход аутентификации PoC
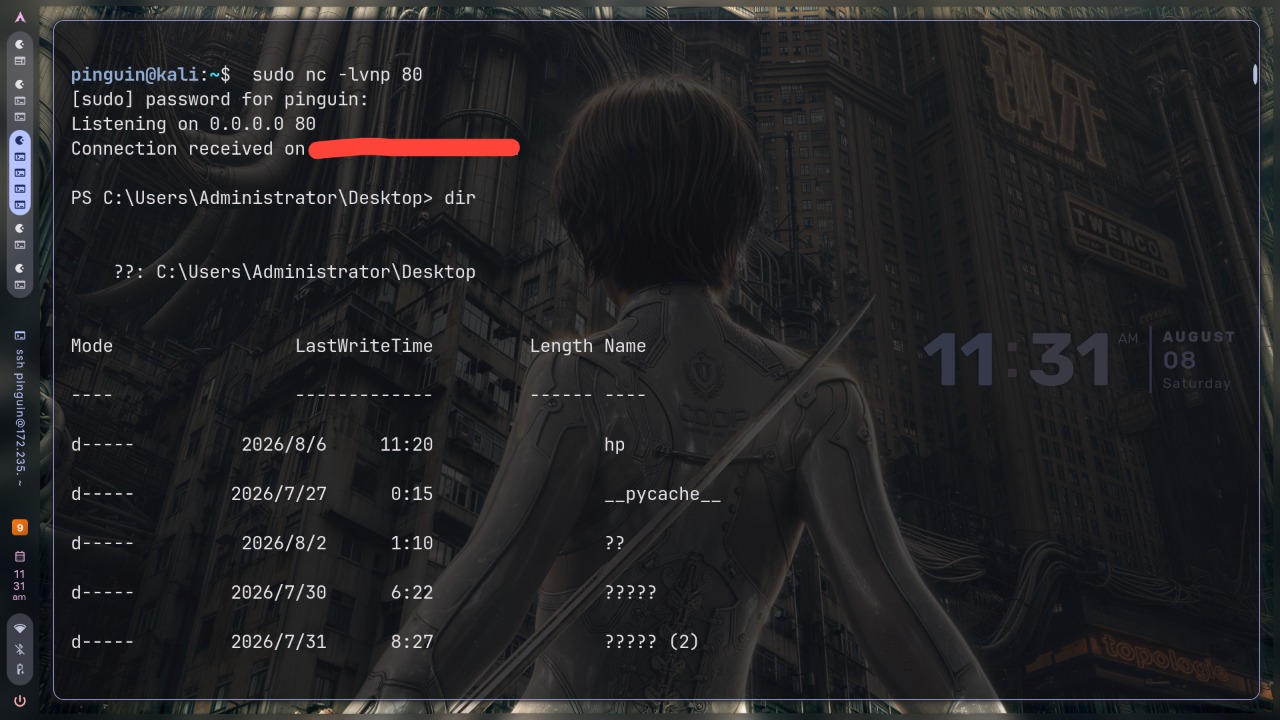 sandimfz/cve-2024-23692
Автоматизирует эксплуатацию CVE-2024-23692 против незапатченных Rejetto HFS с помощью обратной оболочки PowerShell в памяти, размещения полезной…
 defineid/palimpsest
CVE-2026-74945, раскрытие неинициализированных данных кучи через специально сформированный веб-шрифт (sec-high)
 yonliud/cve-2026-76904
Однодневный POC | Неаутентифицированная SQL-инъекция в GeoServer, приводящая к полному RCE
 sashs/ropper
Отображает информацию о файлах в различных форматах и находит гаджеты для построения ROP-цепочек для различных архитектур (x86/x86_64, ARM/ARM64,…
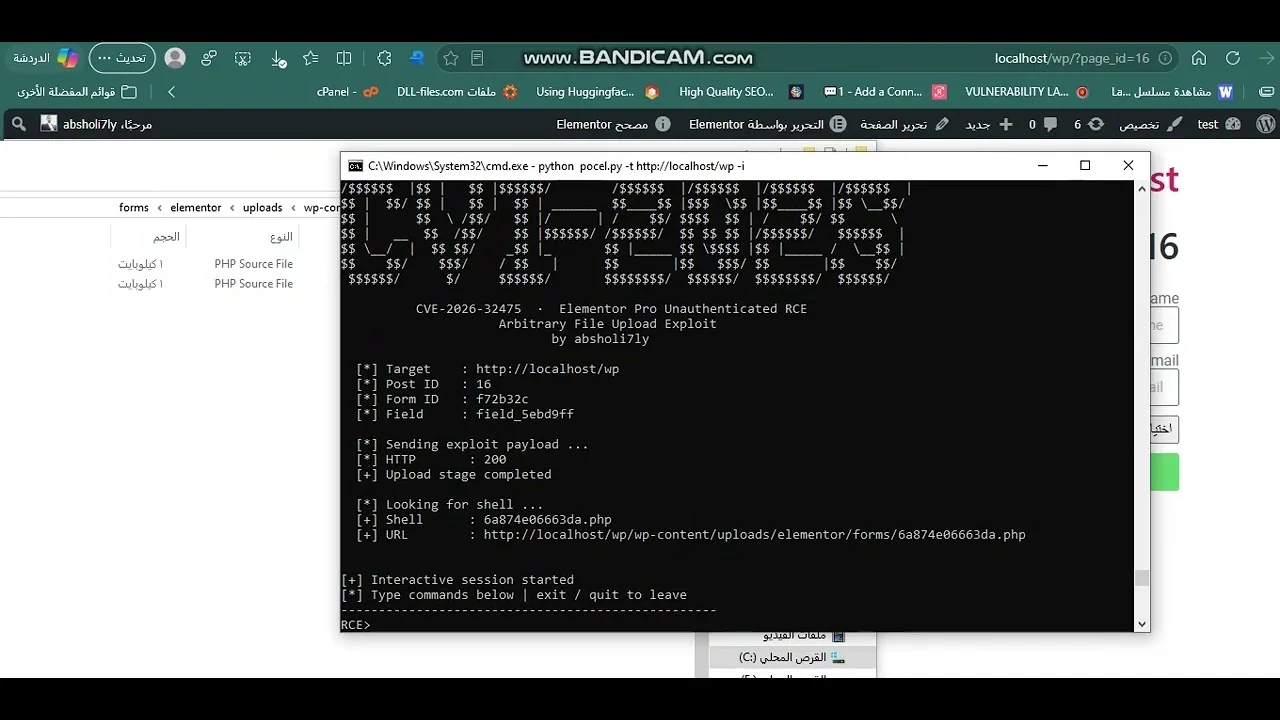 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Поле загрузки файлов в формах Elementor Pro обрабатывает проверку и обработку файлов в двух отдельных циклах с различной обработкой…
 yym8538/cve-2026-16723
Эксплойт proof-of-concept для CVE-2026-16723 — уязвимости удалённого выполнения кода в Fastjson 1.x через @JSONType, с конструктором payload JAR и…
 yora1928/cve-2026-48908-by-yora
Пассивный проверщик безопасности для CVE-2026-48908, затрагивающего SP Page Builder.
 realstatus/cve-2026-47858
Концепт-эксплойт для неаутентифицированного выполнения произвольного кода (RCE) через JMX в режиме live information в Spring Tools, использующий…








