
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 g4sp4rcs/cve-2022-25012-poc
Улучшенный PoC для CVE-2022-25012
 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – RCE в ClearML через небезопасную десериализацию pickle-артефактов (0.17.0–1.14.2)
 eliasdekiniweek/cve-2022-22980
Эксплуатация CVE-2022-22980
 pflegusch/cve-2022-24637
Open Web Analytics 1.7.3 - Удаленное выполнение кода
 kirill89/cve-2022-22965-poc
Эксплойт PoC для CVE-2022-22965 (Spring4Shell), демонстрирующий удаленное выполнение кода через манипуляцию Tomcat AccessLogValve. Включает среду…
 me2nuk/cve-2022-22965
Spring Framework RCE через привязку данных на JDK 9+ / spring4shell / CVE-2022-22965
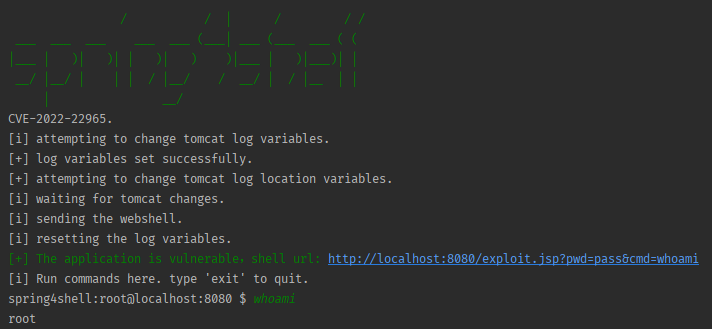 mariomamo/cve-2022-22965
Эксплойт для проверки концепции (Proof-of-Concept) для CVE-2022-22965 (Spring4Shell) с уязвимым приложением Spring Boot, скриптом эксплойта на Python…
 p1ckzi/cve-2022-22965
spring4shell | CVE-2022-22965
 nhattanhh/cve-2022-22965
Spring4Shell
 lucaspdiniz/cve-2022-22965
Уязвимость Spring4Shell RCE - CVE-2022-22965
 mwojterski/cve-2022-22965
Минимальная демонстрация эксплуатации Spring4Shell (CVE-2022-22965), нацеленная на Tomcat через манипуляцию загрузчиком классов, с пошаговой цепочкой…
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963 — это уязвимость в Spring Cloud Function Framework для Java, которая позволяет удаленно выполнять код. Этот скрипт на Python проверит,…
 kirill89/cve-2022-22963-poc
Минимальное доказательство концепции для CVE-2022-22963 удаленного выполнения кода в Spring Cloud Function через внедрение SpEL. Демонстрирует…
 lemmyz4n3771/cve-2022-22963-poc
CVE-2022-22963 RCE PoC на Python
 puckiestyle/cve-2022-22963
PoC-эксплойт для CVE-2022-22963 (Spring Cloud Function SpEL-инъекция) с скриптом обнаружения и генерацией полезной нагрузки на основе curl для RCE.
 mustafa1986/cve-2022-22963
Эксплойт на Python для CVE-2022-22963 — уязвимости удалённого выполнения кода в Spring Cloud Function, позволяющей выполнять произвольные команды…
 mlx15/cve-2022-22954
CVE-2022-22954 VMware Workspace ONE Access free marker SSTI
 le1a/cve-2022-22947
Spring Cloud Gateway Actuator API инъекция выражений SpEL выполнение команд Exp








