
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — PoC для Pre-Auth RCE в Exchange MRSProxy | Сканер + эксплойт | NTLM Relay → Webshell → SYSTEM
 tc4dy/cve-2026-85097-toolkit
Python-инструментарий для CVE-2026-85097: эксплуатирует неаутентифицированную загрузку файлов в Bricksforge для WordPress с целью достижения RCE…
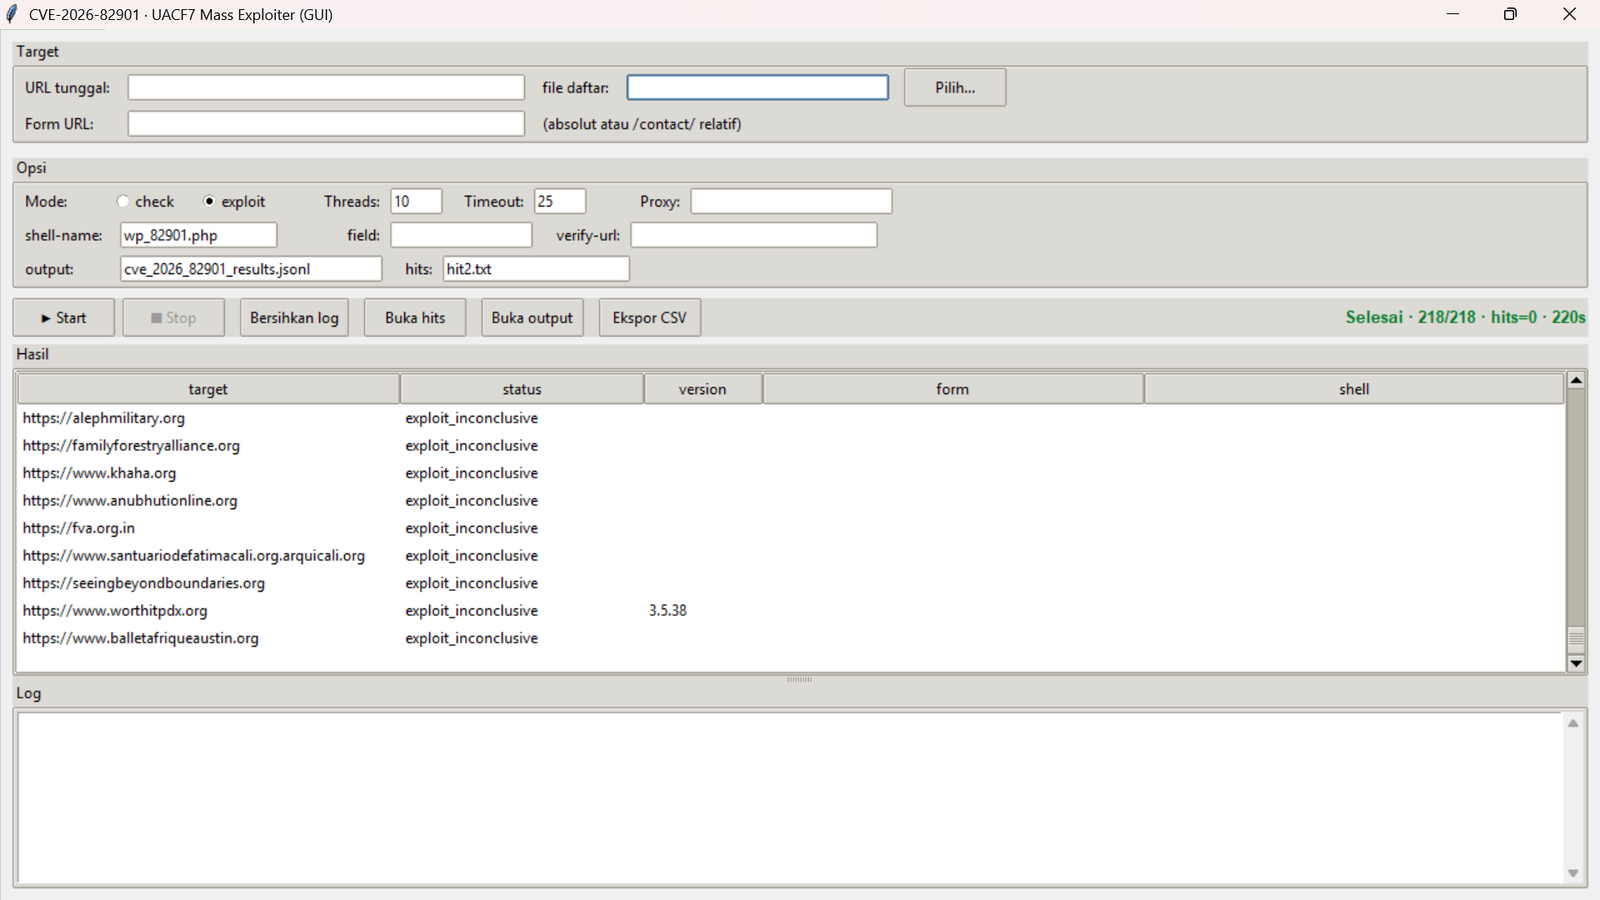 tonydelouvre/cve-2026-82901
Массовый сканер и эксплойтер с GUI и CLI для CVE-2026-82901 — неаутентифицированной загрузки произвольных файлов в плагине WordPress Ultra Addons for…
 murrez/cve-2026-82531
Python PoC и цепочка эксплойта для CVE-2026-82531: отравление кэша шаблонов Smarty через поддельные маркеры SmartyNocache, приводящее к выполнению…
 murrez/cve-2026-82384
Python PoC для CVE-2026-82384: обнаруживает и эксплуатирует неаутентифицированную Java-десериализацию через XML-RPC в Apache Roller 6.1.5 с помощью…
 hackfutsecroot/cve-2026-80428
ILIAS ≤ 9.21 / 10.9 / 11.2 — Неаутентифицированная инъекция PHP-объектов (RCE)
 y3g1/craftcms-cve-2026-79987
Независимый публичный PoC для CVE-2026-79987 — аутентифицированное RCE в Craft CMS 5.9.0–5.10.12. Реализация n-day на основе анализа патча, проверена…
 tyranid/dotnettojscript
Инструмент для создания файла JScript, который загружает сборку .NET v2 из памяти.
 bc-security/empire-compiler
Компилирует и обфусцирует полезные нагрузки .NET и PowerShell для C2-фреймворков Empire и Covenant, с настраиваемыми профилями сборки для red-team…
 java99999/cve-2026-86950-poc
Создаёт вредоносные файлы, которые вызывают запись за границы буфера (CWE-787) и повреждение кучи через CVE-2026-86950, с опциями обратной оболочки,…
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 aureels/cve-2026-86596
Однофайловый эксплойт и массовый сканер для CVE-2026-86596 — RCE через внедрение шаблонов в s2Member посредством параметра item_name в PayPal IPN, с…
 lion9453/cve-2026-96889-nextjs-rce
Лабораторный PoC для CVE-2026-96889: SVG в оптимизации изображений Next.js, типизированный как AVIF, приводит к UAF в librsvg (RUSTSEC-2026-0305).…
 murrez/cve-2026-96349
Python PoC и инструмент массовой эксплуатации для CVE-2026-96349 — неаутентифицированного RCE в плагине WordPress SiteSkite ≤2.1.8 через автологин по…
 canhieu/cve-2026-94597-poc
Python PoC для цепочки RCE через загрузку изображений в NukeViet 4.6.01: генерирует полиглотный PHP-пейлоад и в авторизованной лабораторной среде…
 murrez/cve-2026-94132
Python check/exploit PoC для CVE-2026-94132: определяет версии AcyMailing для Joomla, проверяет каталог media/com_acym/upload и подтверждает…
 josemour8/cve-2026-93399
Массовый сканер эксплуатации на Python для CVE-2026-93399 в WordPress-плагине Bookly: определение версии, неаутентифицированное перечисление токенов…
 godylockz/cve-2026-92592
Python proof-of-concept эксплойт для CVE-2026-92592 — аутентифицированного RCE в Craft CMS, который использует подписанные cookie license-shun для…








