
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 h1ng007/cve-2024-3640_wafbypass
Обход Waf для эксплуатации уязвимости CVE-2024-3640
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit
 lux-j/cve-2024-50379-exp
CVE-2024-50379-exp
 ma1dong/activemq_cve-2015-5254
ActiveMQ_CVE-2015-5254
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell直接获取webshell
 ns-sp4ce/cve-2021-21972
CVE-2021-21972 Эксплойт
 ma1dong/vcenter_rce
Эксплуатация уязвимости, RCE в VMware vCenter 6.5-7.0 (CVE-2021-21972), загрузка Behinder 3, getshell
 mammaninelsond/react2p4im0nshell
💥Расширение-инструмент для аудита и продвинутой эксплуатации RCE/Source Leak/DoS (CVE-2025-55182/83/84) для сред Next.js и React Server Components…

 dxask88ma/weblogic-cve-2023-21839
Эксплойт на Java для CVE-2023-21839, нацеленный на Oracle WebLogic Server версий 12.2.1.3.0 и 12.2.1.4.0 через LDAP-инъекцию для удаленного…
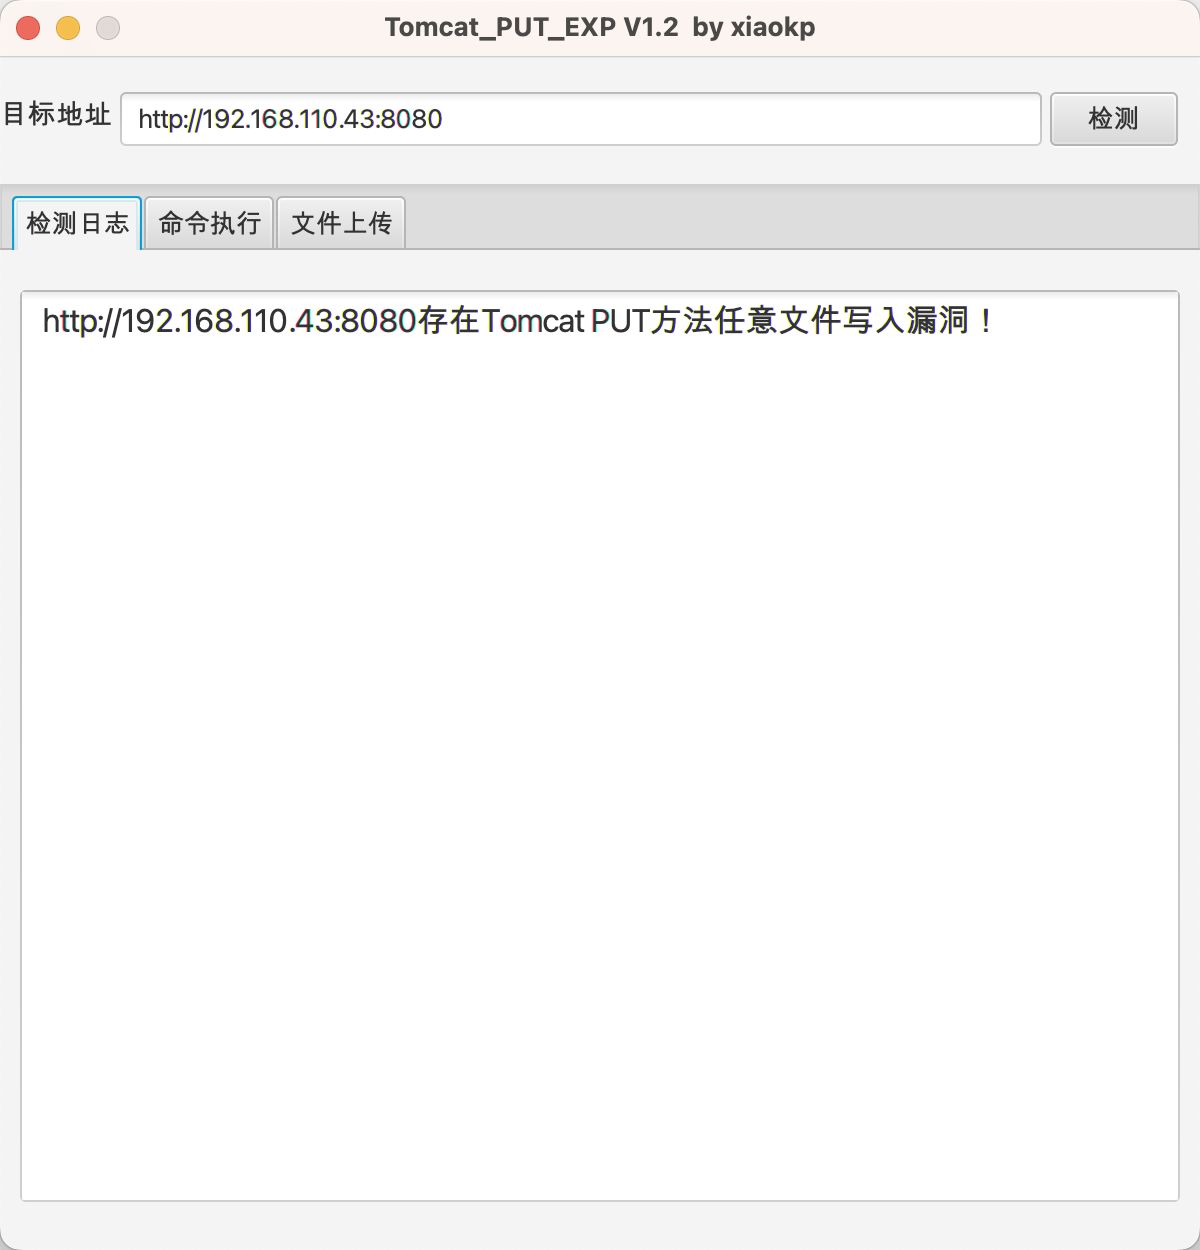 xiaokp7/tomcat_put_gui_exp
Эксплойт произвольной записи файлов методом PUT в Tomcat (CVE-2017-12615)
 mr-xn/spring-core-rce
CVE-2022-22965 : о Spring Core RCE
 shenhui35/redarrow
RedArrow3.2 — это графический инструмент для тестирования на проникновение уязвимости удалённого выполнения команд (CVE-2018-20062) в ThinkPHP 5.0.23.
 franconyu/poc_for_cve-2025-24813
CVE-2025-24813 poc
 night-have-dreams/php-cgi-injector
Инструмент для тестирования безопасности CVE-2024-4577 и CVE-2024-8926
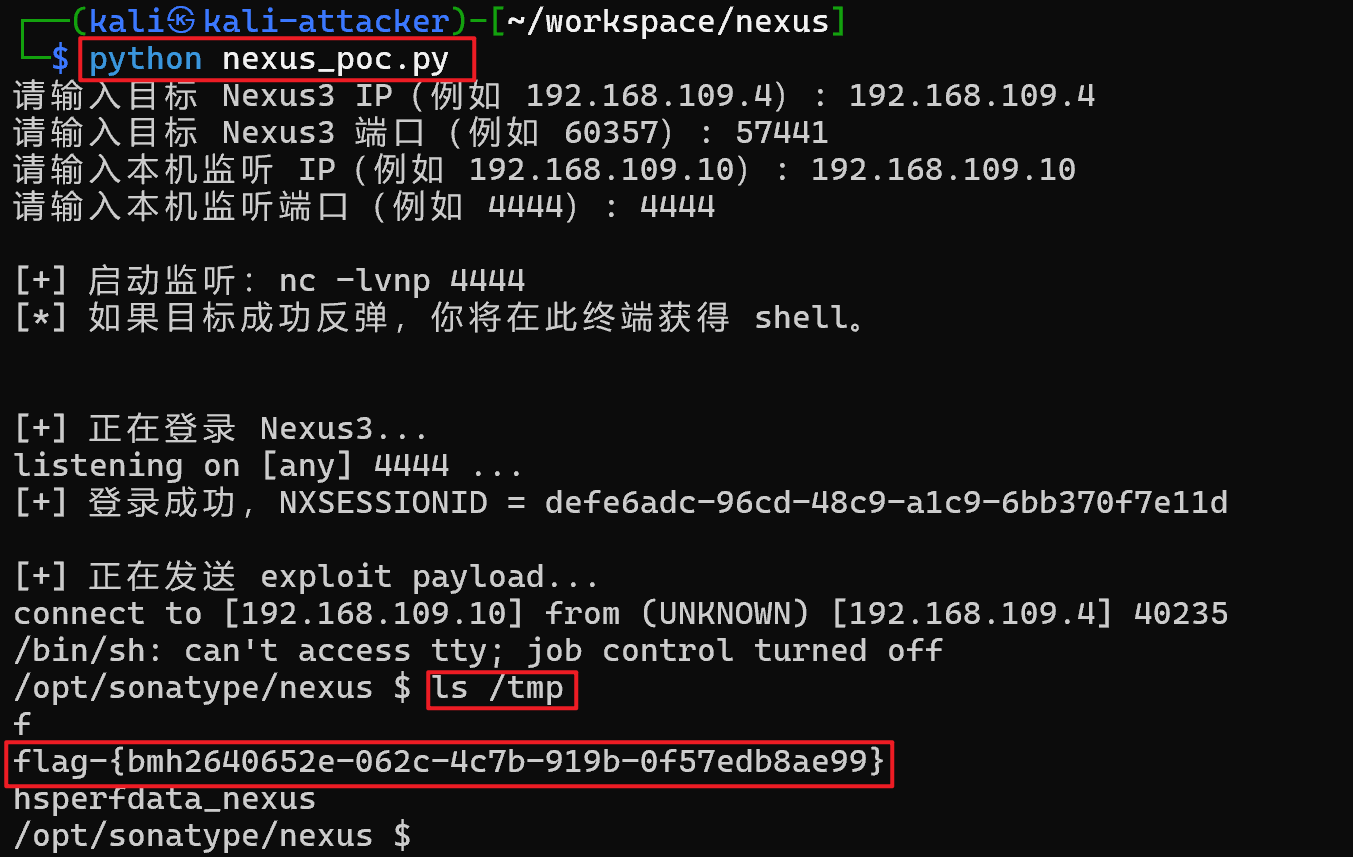 loucy1231/nexus-repository-manager3-el-cve-2018-16621-https-www.cve.org-cverecord-id-cve-2018-16621-
Автоматический эксплойт в один клик для EL-инъекции в Nexus Repository Manager 3 (CVE-2018-16621), который эксплуатирует уязвимость и возвращает…
 sudo-yangziran/cve-2025-55182poc
Эксплойт для проверки концепции CVE-2025-55182, демонстрирующий удаленное выполнение кода в React Server Components через вредоносные полезные…
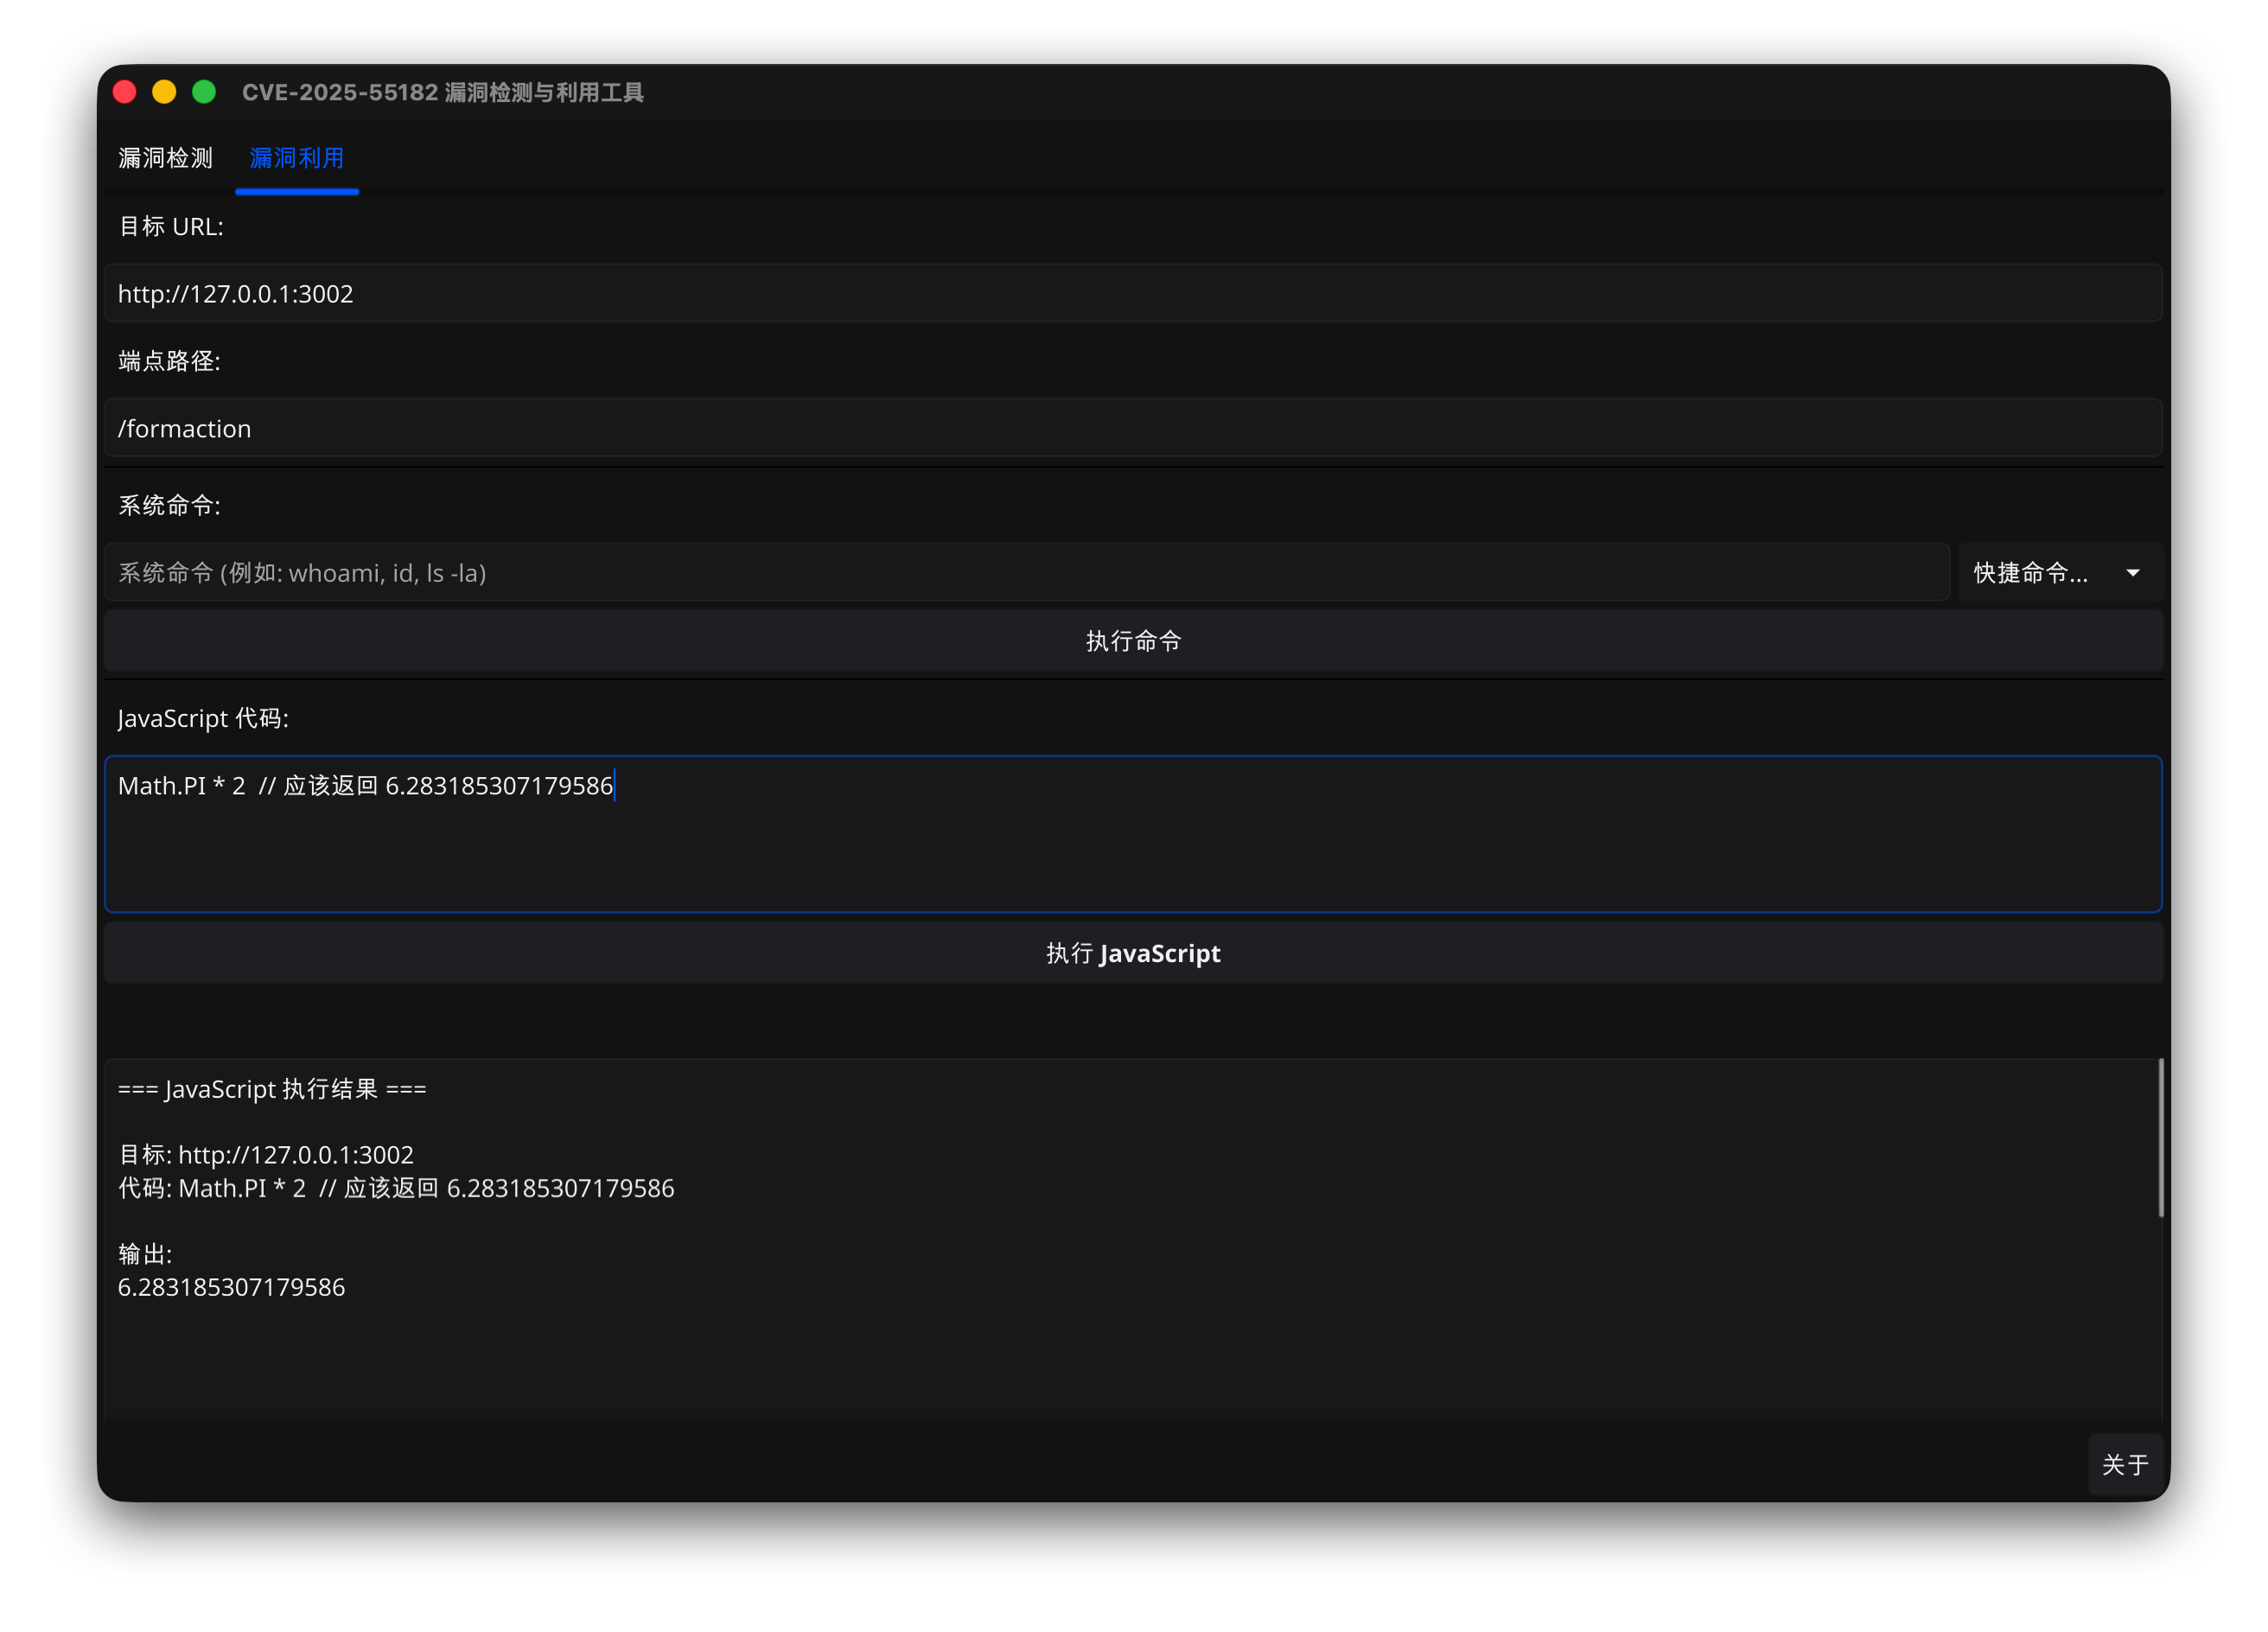 songsanggggg/cve-2025-55182
CVE-2025-55182 漏洞利用GUI,PoC / Эксплойт для CVE-2025-55182 и CVE-2025-66478








