
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 lleavesl/cve-2021-26084
Эксплойт PoC для CVE-2021-26084, уязвимости инъекции OGNL в Atlassian Confluence, позволяющей неаутентифицированное удаленное выполнение кода через…
 lowkey0808/cve-2022-29464
Python эксплойт для CVE-2022-29464, нацеленный на веб-серверы WSO2, с возможностями автоматизированной загрузки веб-шелла и выполнения команд.
 lufeirider/cve-2019-2725
CVE-2019-2725: отображение вывода команд
 minhangxiaohui/activemq_cve-2023-46604
PY
 nu0l/cve-2022-22947
Spring-Cloud-Gateway-CVE-2022-22947
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE-плагин рефлексивной загрузки для Cobalt Strike для эксплуатации уязвимости повышения привилегий. Работает «из коробки»,…
 xdnice/pcshare
PCShare — это мощное программное обеспечение для удаленного управления, которое может отслеживать экран целевой машины, реестр, файловую систему и…
 welove88888/cve-2019-2725
Эксплойт на Python для CVE-2019-2725 (Oracle WebLogic), предоставляющий выполнение команд и загрузку веб-шелла, нацеленный на версии 10.3.6 и 12.1.3.
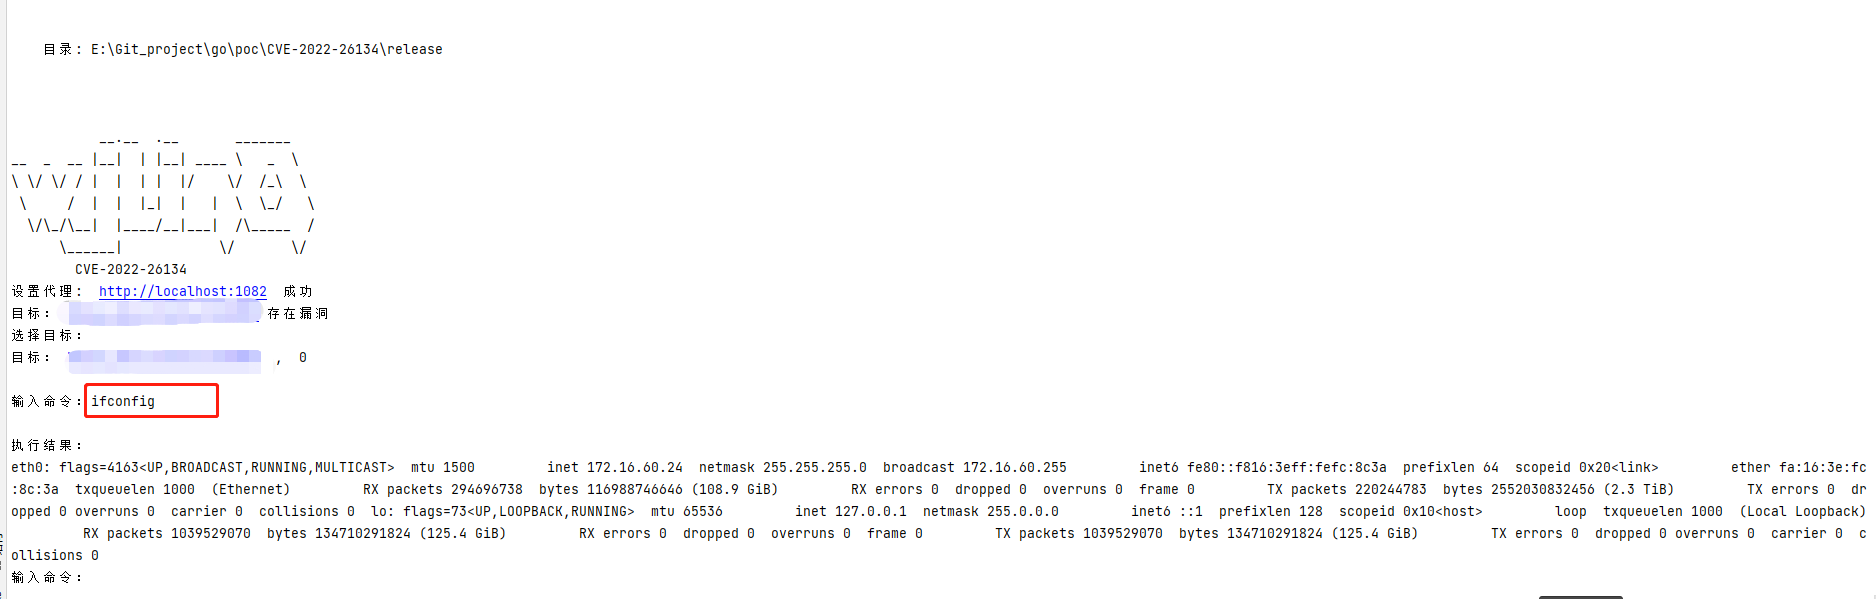 wjlin0/cve-2022-26134
CVE-2022-26134 GO POC практика
 razureink/cve-2021-44228-log4shell_rce_reproduction
CVE-2021-44228 Log4Shell - Apache Log4j2 JNDI Injection RCE
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP с эхо-выводом
 xmqaq/cve-2022-22963
CVE-2022-22963-poc
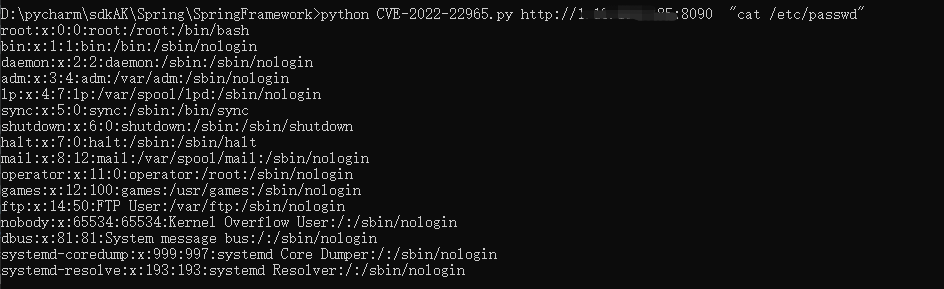 xsxtw/springframework_cve-2022-22965_rce
Python-эксплойт для Spring Framework CVE-2022-22965 удалённое выполнение кода с развёртыванием веб-шелла и поддержкой полезной нагрузки Burp для…
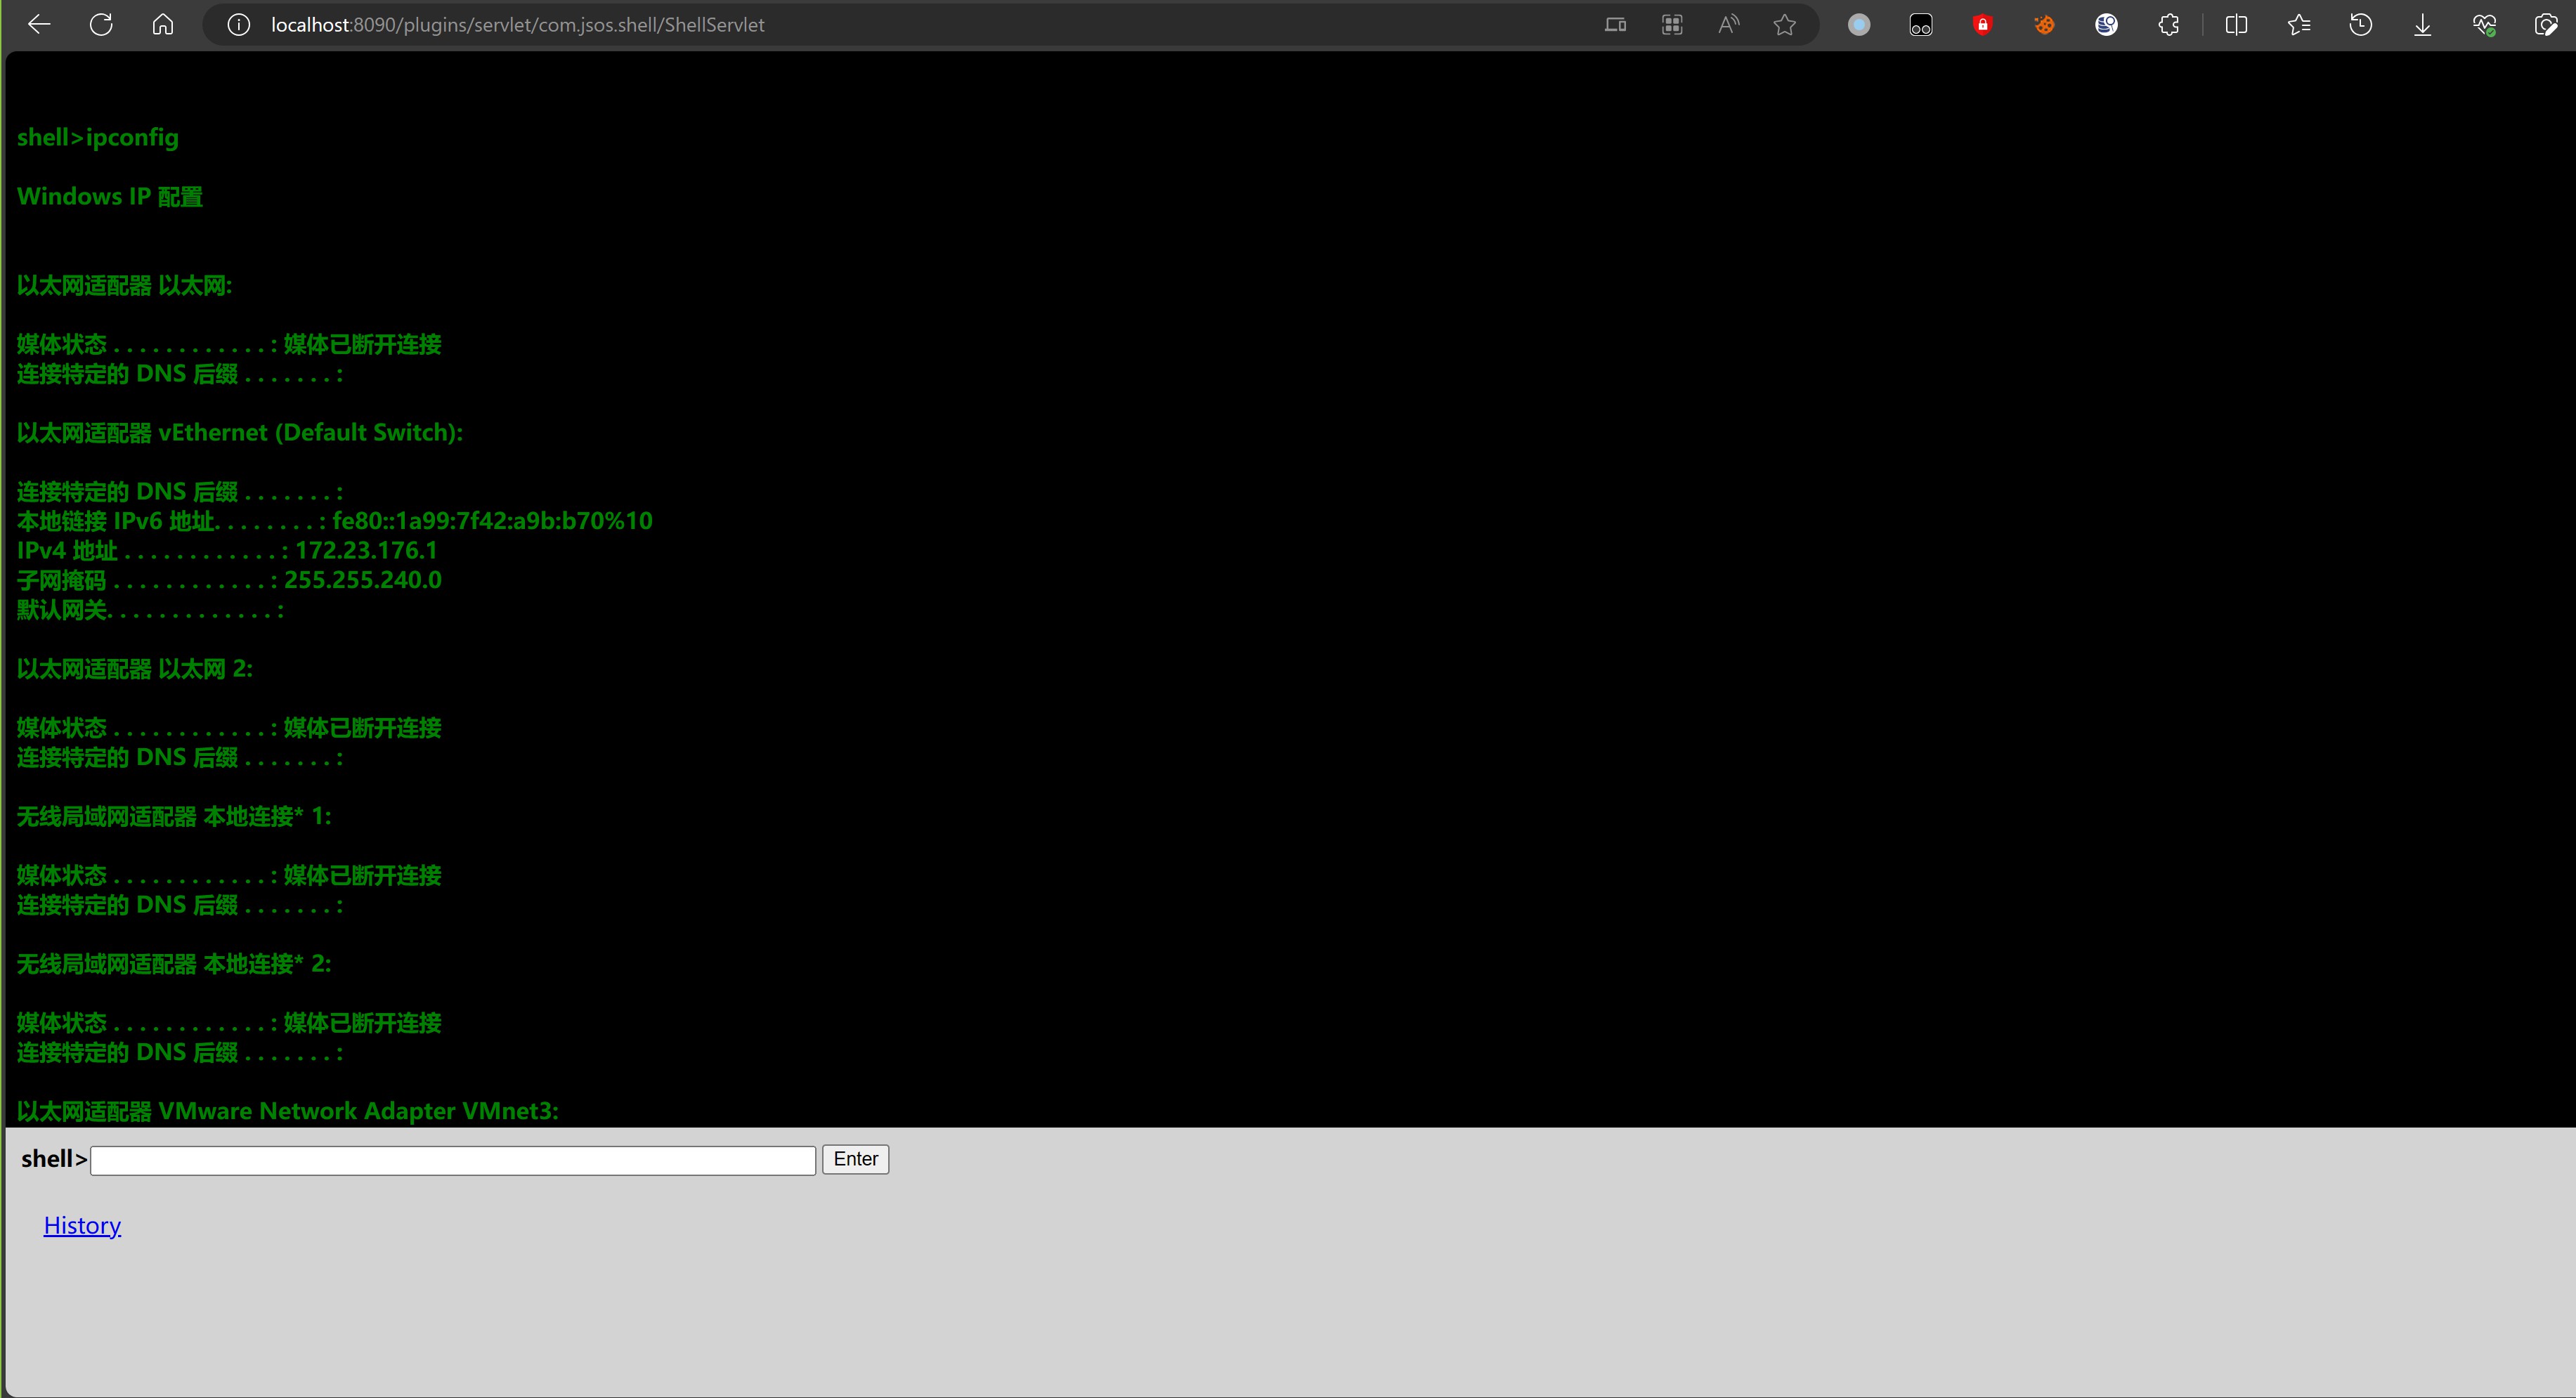 youcannotseemeagain/cve-2023-22515_rce
Confluence后台rce
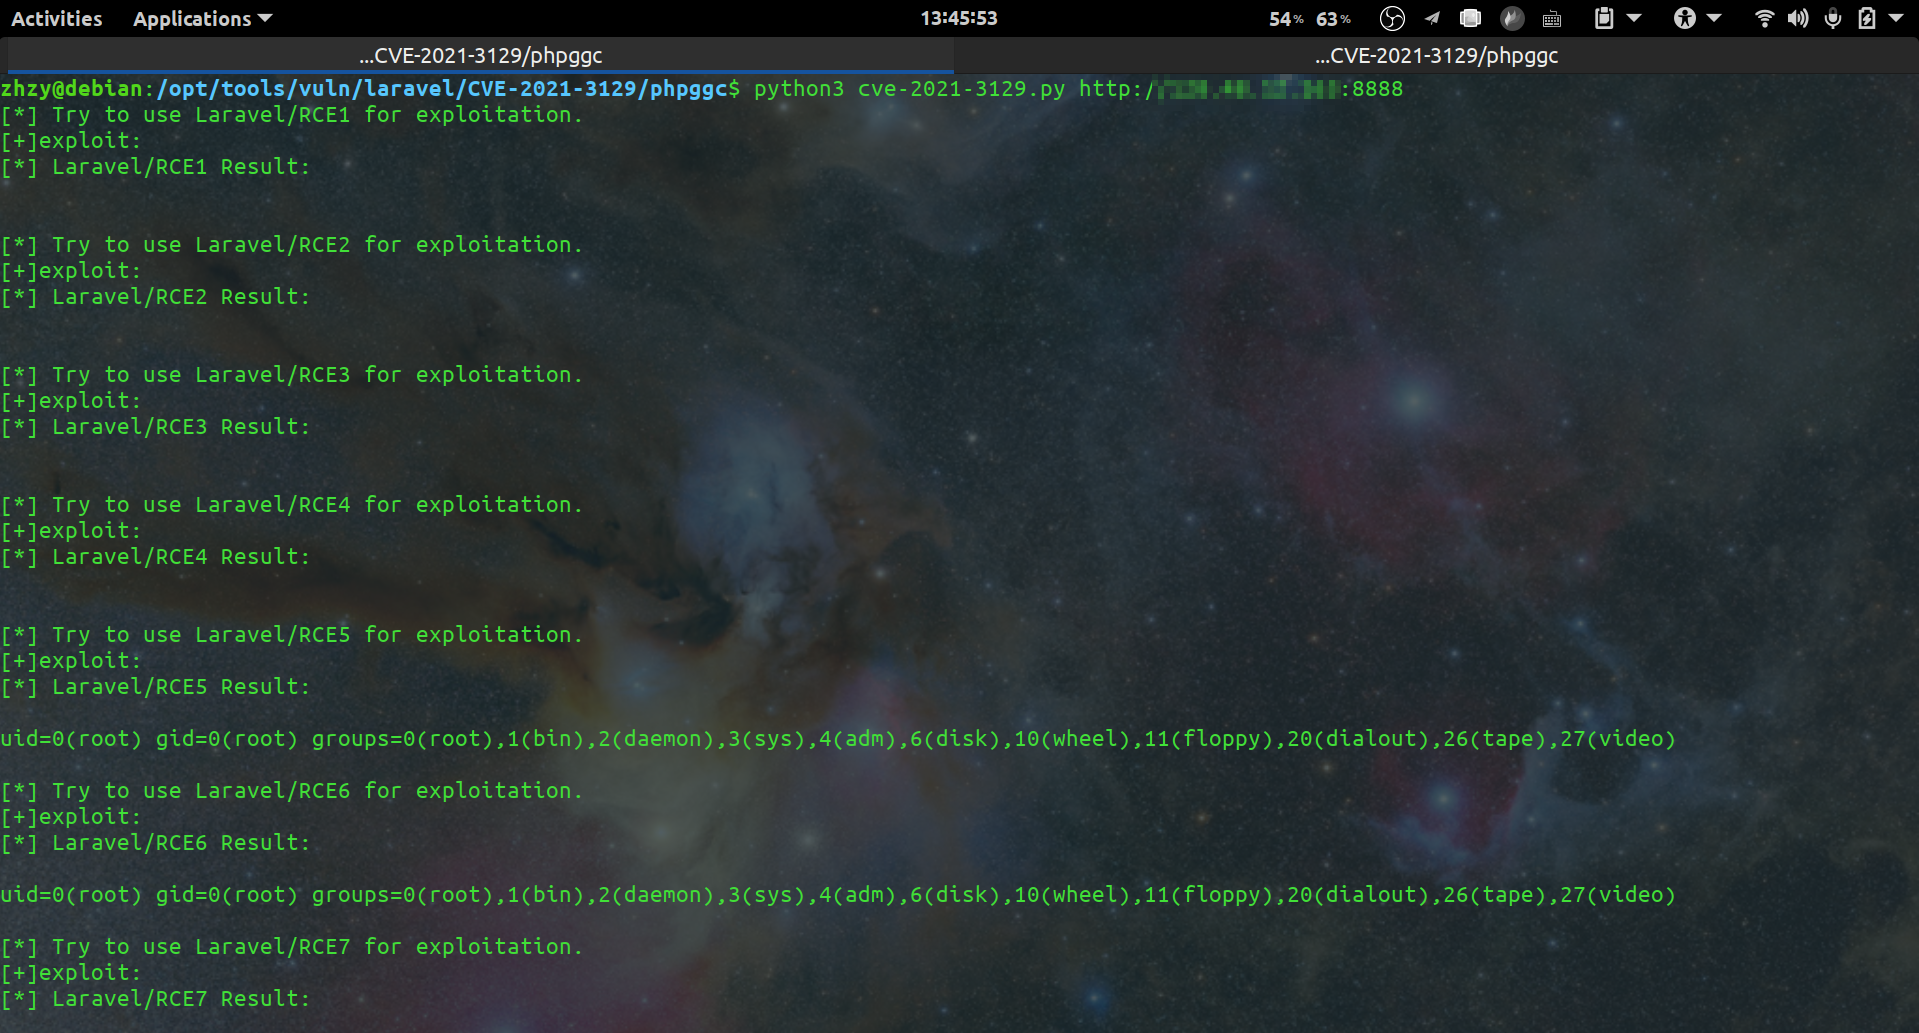 zhzyker/cve-2021-3129
Laravel <= v8.4.2 debug mode: Remote code execution (CVE-2021-3129)
 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE сопоставим с эксплойтом уязвимости ядерного уровня Apache Log4j2, однокнопочная эксплуатация RCE.
 etocheney/javadeserialization
Сканер Java-десериализации, нацеленный на уязвимости, подобные CVE-2017-10271.
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL — комплексный инструмент эксплуатации уязвимости, поддерживающий обнаружение эха команд, пакетное выполнение команд с эхом, слепое…








