
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jas502n/imagetragick_poc
ImageTragick_Poc
 lightsey/cve-2015-1592
Модули Metasploit и файлы генерации полезной нагрузки из моего выступления на Houston Perl Mongers об этой уязвимости.
 geniuszly/cve-2024-24919
Эксплойт-скрипт для проверки концепции (PoC) для CVE-2024-24919, который сканирует целевые URL-адреса через HTTP POST-запросы, анализирует ответы на…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 POC&EXP уязвимости удалённого выполнения команд
 lennertdefauw/cve-2025-8088
WinRAR < 7.13: обход пути для сохранения
 justin-p/psforgot2keyxchange
PoC для Forgot2kEyXCHANGE (CVE-2020-0688), написанный на PowerShell
 exfil0/cve-2025-53770
Сложный, управляемый мастером Python-эксплойт, нацеленный на CVE-2025-53770 — критическую (CVSS 9.8) уязвимость неавторизованного удаленного…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109批量验证poc
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC для CVE-2025-5777 – обход аутентификации и RCE в Trend Micro Apex Central
 hood3drob1n/mysql-fu.rb
MySQL-Fu 是我编写的一个基于 Ruby 的 MySQL 客户端脚本。它可以完成普通 MySQL 客户端可能做的大部分事情:SQL Shell、更新/删除/删除数据库/表、添加/删除用户、转储数据库/表并支持 gzip 选项…… 此外还有一些额外选项,使渗透测试更轻松。包括几个内置的 PHP…
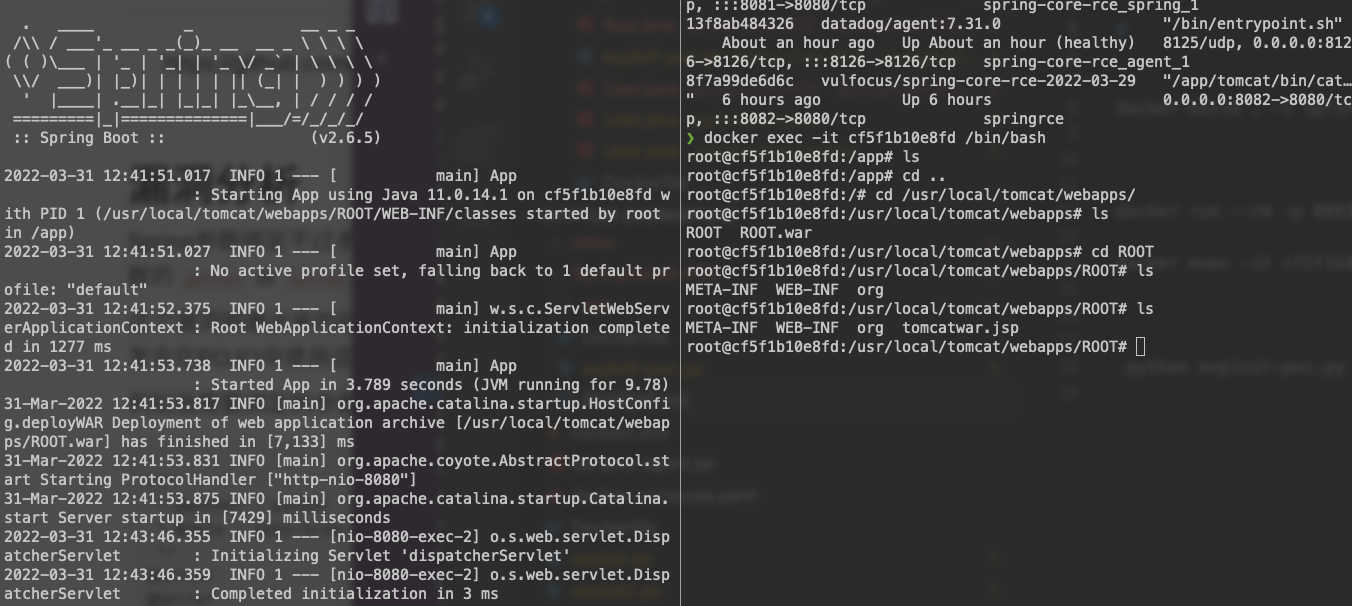 netcode/spring4shell-cve-2022-22965-poc
Ещё один POC для spring4shell (Spring core RCE)
 ex-cal1bur/smb_cve-2025-24071
Эксплуатация CVE-2025-24071 через SMB путем размещения файла .library-ms внутри архива .tar. Используя команду tar x из smbclient, нагрузка…
 akbartrilaksana/cve-2022-33891
Python proof-of-concept для инъекции команд в оболочку Apache Spark (CVE-2022-33891), включающий обнаружение на основе задержки, интерактивное…
 retx0/cve-2026-20660
Автономный PoC-эксплойт для CVE-2026-20660: обход каталогов в декодере gzip Safari. Сервер доставляет вредоносный gzip для записи произвольных файлов…
 eremiel/cve-2018-0114
用于JWT生成的python2.7脚本
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Terraform для развертывания уязвимого приложения и JDNIExploit для работы с CVE-2021-44228
 jisi-001/cve-2025-34040exp
Zhiyuan OA содержит загрузку файлов, приводящую к RCE (CVE-2025-34040)
 jeffreybxu/five-nights-at-follina-s
Проект по кибербезопасности Fullstack Academy, изучающий полный цикл уязвимости Follina (CVE-2022-30190): от эксплуатации до обнаружения и защиты.








