
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Эксплуат удаленного внедрения кода Log4j2 с генерацией полезной нагрузки JNDI, методами обхода WAF и практическим пошаговым…
 hakivvi/cve-2022-29464
Эксплойт на Python для CVE-2022-29464, уязвимость неаутентифицированной произвольной загрузки файлов на серверах WSO2, позволяющая удаленное…
 mandatoryprogrammer/xssless
Автоматический генератор XSS-полезных нагрузок, написанный на Python.
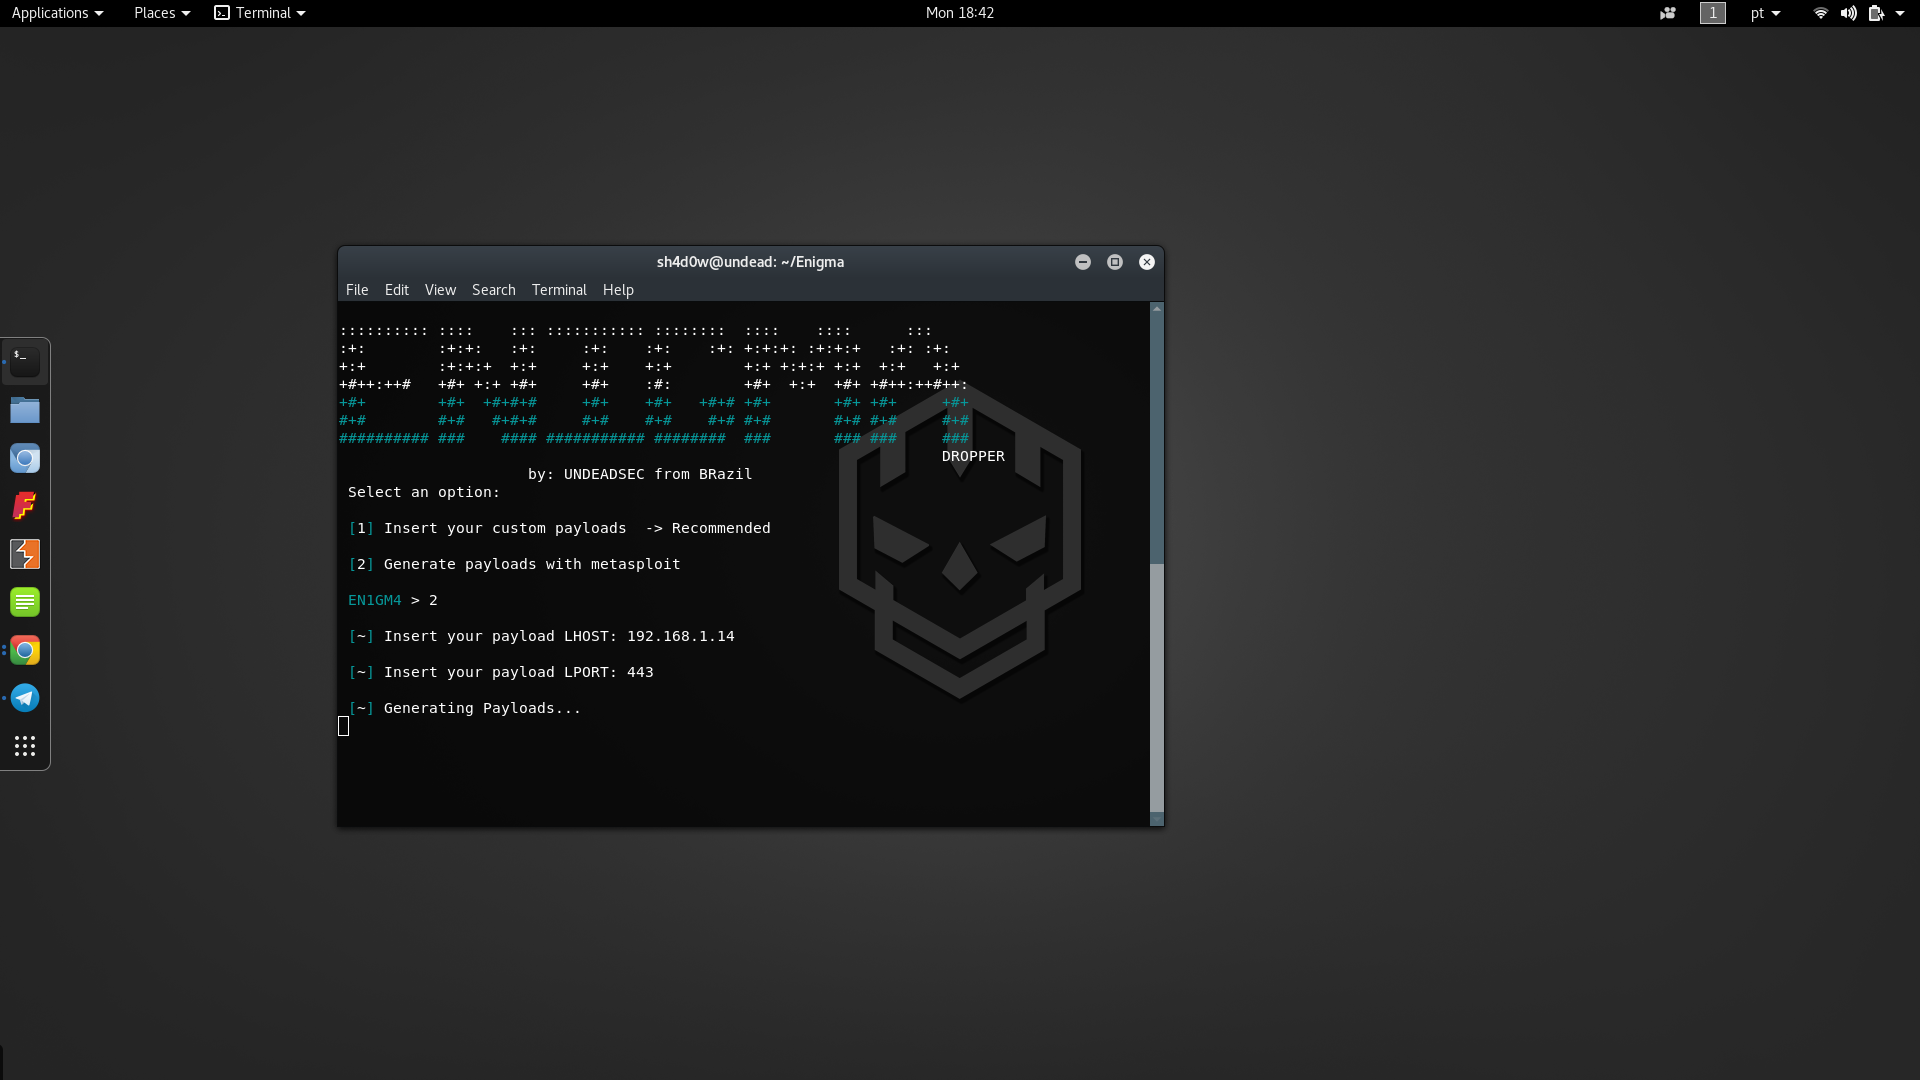 undeadsec/enigma
Кроссплатформенный дроппер полезной нагрузки
 forrest-orr/artifacts-kit
Псевдовредоносный набор для генерации артефактов памяти в пользовательском режиме, предназначенный для лёгкой имитации следов, оставляемых реальным…
 aslitsecurity/cve-2021-40444_builders
Этот репозиторий содержит сборщики cab-файла, html-файла и docx-файла для эксплойта CVE-2021-40444.
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE-плагин рефлексивной загрузки для Cobalt Strike для эксплуатации уязвимости повышения привилегий. Работает «из коробки»,…
 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 无限制文件上传导致 RCE 检查脚本
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->получение веб-шелла)
 jas502n/cve-2019-11580
Эксплойт на Python для CVE-2019-11580 — уязвимости удалённого выполнения кода в Atlassian Crowd и Crowd Data Center. Загружает вредоносный плагин для…
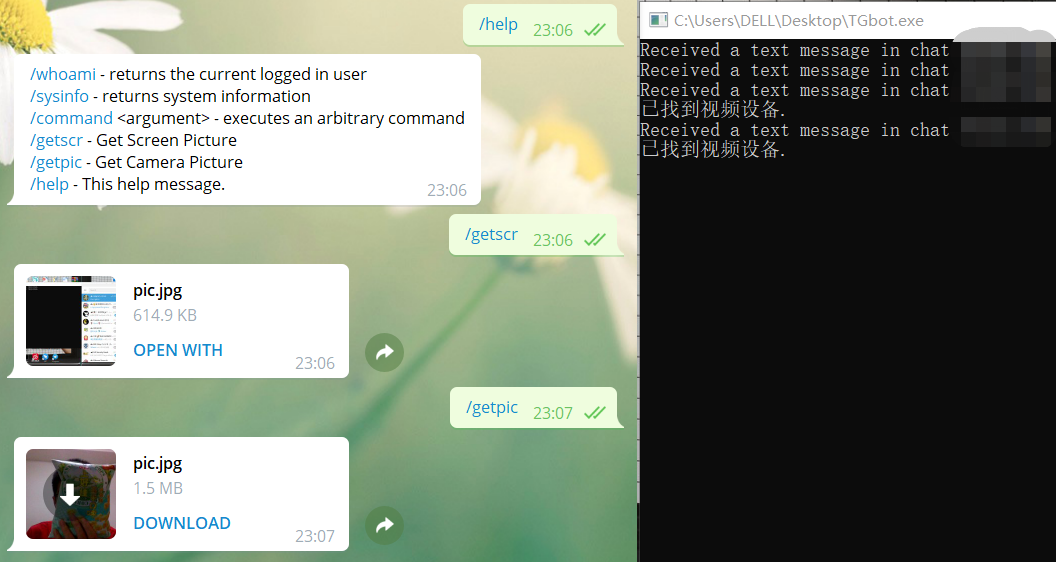 sf197/telegra_csharp_c2
Управление и контроль для написания на C#
 mbanyamer/cve-2025-30397---windows-server-2025-jscript-rce-use-after-free-
Удаленное выполнение кода через Use-After-Free в JScript.dll (CVE-2025-30397)
 doocop/cve-2022-30190
Воспроизведение уязвимости удалённого выполнения кода CVE-2022-30190 (Follina) в Microsoft Office Word через вредоносные файлы docx/rtf с…

 hakivvi/ermir
Rogue RMI Registry — эксплуатация небезопасной десериализации Java через методы list/lookup/bind. Генерирует и доставляет гаджеты Ysoserial для…
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 p33d/cve-2024-45519
SMTP-сканер уязвимостей и эксплойт-скрипт, который проверяет CVE-2024-45519 и устанавливает reverse shell на уязвимых серверах.








