
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 570rmbr3ak3r/xwiki-cve-2025-24893-poc
PoC для CVE-2025-24893
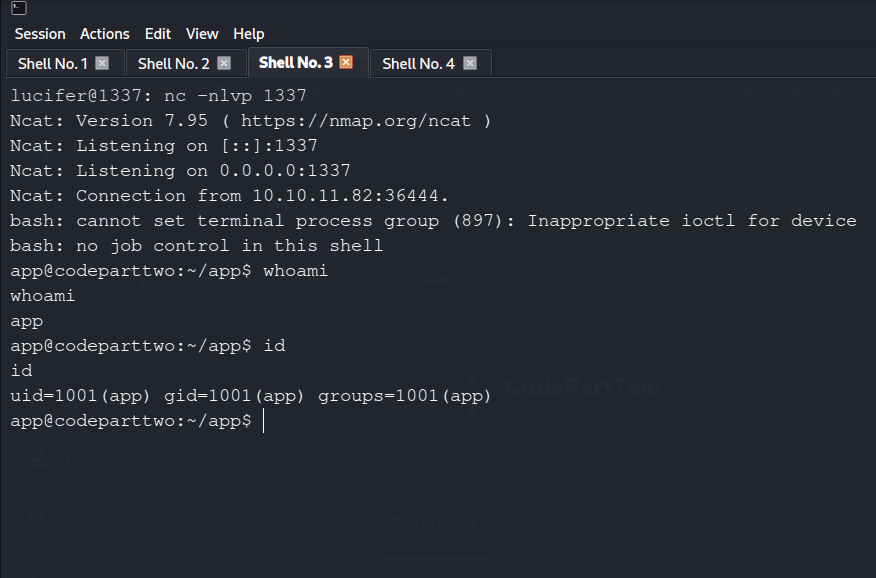 l1337xi/cve-2024-28397-exploit-automation
Скрипт автоматизации на Python для эксплуатации уязвимости **js2py Sandbox Escape** (CVE-2024-28397). Этот инструмент автоматизирует процесс…
 jlsakuya/cve-2022-0847-container-escape
Простой эксплойт, который использует dirtypipe для внедрения шеллкода в точку входа runC с целью реализации побега из контейнера.
 brosck/cve-2022-4944
「💥」CVE-2022-4944: KodExplorer <= 4.49 — CSRF к произвольной загрузке файлов
 ahmedreda38/cve-2025-15276-poc
Доказательство концепции для CVE-2025-15276 - уязвимость удаленного выполнения кода при разборе SFD-файлов FontForge (десериализация недоверенных…
 urjack2025/cve-2022-41678
CVE-2022-41678 — это уязвимость удалённого выполнения кода в Apache ActiveMQ. Она позволяет атакующему через интерфейс JMX (Java Management…
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - Неаутентифицированное повышение привилегий
 jahaziellem/nse_cve-2025-55182
Nmap NSE-скрипт для сканирования React2Shell (CVE-2025-55182)
 somisec/cve-2024-28397-reverse-shell
Обратная оболочка для CVE-2024-28397.
 robinxiang/cve-2026-4480
Эксплуатация CVE-2026-4480
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 laskdjlaskdj12/cve-2024-29671-poc
Это POC уязвимости CVE-2024-29671
 junnythemarksman/cve-2024-24590
Десериализация недоверенных данных может происходить в версиях с 0.17.0 по 1.14.2 клиентского SDK платформы ClearML от Allegro AI, что позволяет…
 erberkan/sonlogger-vulns
SonLogger Уязвимости (CVE-2021-27963, CVE-2021-27964)
 abrewer251/cve-2025-31324_poc_sap
Доказательство концепции для CVE-2025-31324: Неавторизованная загрузка в SAP NetWeaver Visual Composer Metadata Uploader
 skyw4r33x/cve-2023-4226
Уязвимость неограниченной загрузки файлов в **Chamilo LMS** (<= v1.11.24).
 shadowbyte1/cve-2024-53345
Критическая 0-day уязвимость в системе управления арендой автомобилей версий 1.0–1.3
 prowlsec/react2shell
Продвинутый фреймворк командной строки для обнаружения, проверки и эксплуатации уязвимостей CVE-2025-55182 и CVE-2025-66478, затрагивающих приложения…








