
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 mvrozanti/rat-via-telegram
Инструмент удалённого администрирования Windows через Telegram
 ptresearch/inteltxe-poc
Доказательство концепции Intel Management Engine JTAG
 chvancooten/nimpackt-v1
Упаковщик ассемблерного кода и загрузчик шеллкода на основе Nim для opsec и профита
 aaaddress1/skrull
Создает загрузчики вредоносного ПО, защищенные от копирования, с использованием Process Ghosting для обхода сканирования сигнатур AV/EDR и…
 lexfo/sshimpanzee
Имплант на основе SSHD, поддерживающий механизмы туннелирования для связи с C2 (DNS, ICMP, HTTP-инкапсуляция, HTTP/Socks прокси, UDP...)
 thundergunexpress/badministration
Наступательный инструмент для эксплуатации приложений управления (SolarWinds Orion, McAfee ePO) через нетехнические уязвимости. Обеспечивает…
 emcghee/payloadautomation
Автоматизирует разработку, тестирование и развертывание полезных нагрузок Cobalt Strike через мост Python-to-Sleep; включает проверку артефактов,…
 thelicato/secbutler
Идеальный дворецкий для пентестеров, охотников за багами и исследователей безопасности
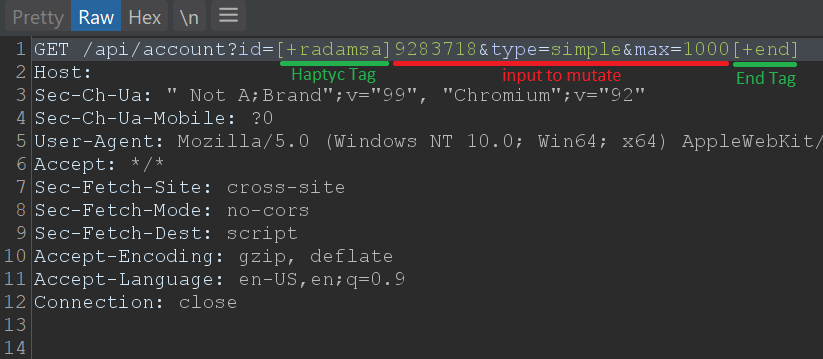 defparam/haptyc
Библиотека Python для Turbo Intruder, которая добавляет поддержку позиций полезной нагрузки и типы атак Sniper/Clusterbomb/Pitchfork с генерацией…
 jasmoon99/embedded-pdf
Это демонстрационное видео показывает, как можно управлять устройством жертвы, отправив невинно выглядящий PDF-файл цели, который на самом деле…
 destine21/zipfileraider
ZIP File Raider - расширение Burp для тестирования полезной нагрузки ZIP-файлов
 4n4nk3/tinkerershell
Простой обратный шелл на Python, написанный просто для развлечения.
 otsmane-ahmed/sliver-tor-bridge
Tor транспортный мост для Sliver C2 - анонимное управление и контроль
 mephistolist/soviet
Криптер времени выполнения на C для ELF-бинарных файлов Linux.
 bounteous17/libenom
CLI-обёртка для MSFvenom, которая упрощает создание полезных нагрузок с управлением профилями, автоматической генерацией слушателей и организованным…
 mitre/caldera-agent
Агент службы Windows для платформы эмуляции противника CALDERA. Устанавливается на целевые компьютеры для связи с сервером CALDERA, обеспечивая…
 racerz-fighting/cve-2024-32113-poc
Уязвимости Apache OfBiz
 yasinyilmaz/vuln-chm-hijack
Потенциальное выполнение вредоносного кода через CHM hijacking (CVE-2019-9896)








