
 #1
 dreadlocked/drupalgeddon2
Эксплойт для Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 enkomio/alanframework
C2-фреймворк для пост-эксплуатации
 shutdownrepo/shellerator
Простой CLI инструмент для генерации bind и reverse оболочек на нескольких языках.
 namazso/dll-proxy-generator
Сгенерировать прокси-библиотеку DLL для произвольной DLL
 osandamalith/exe2image
Простая утилита для преобразования EXE-файлов в изображения JPEG и обратно.
 cyberforce/pesidious
Мутация вредоносного ПО с использованием обучения с подкреплением и генеративно-состязательных сетей
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - Эксплойт повреждения памяти VBScript.
 zerx0r/dvenom
🐍 Double Venom (DVenom) — это инструмент, который предоставляет обёртку шифрования и загрузчик для вашего шеллкода.
 nytrorst/xssfuzzer
XSS Fuzzer — это инструмент, который генерирует XSS-полезные нагрузки на основе заданных пользователем векторов и списков для фаззинга.
 siberas/sjet
siberas набор инструментов для эксплуатации JMX
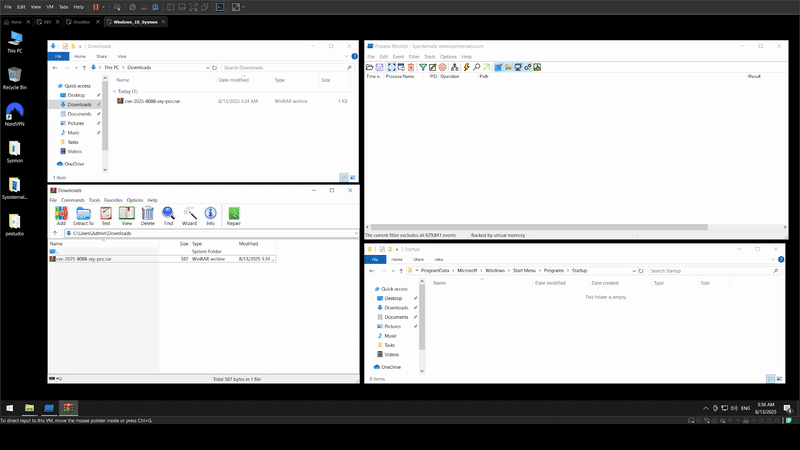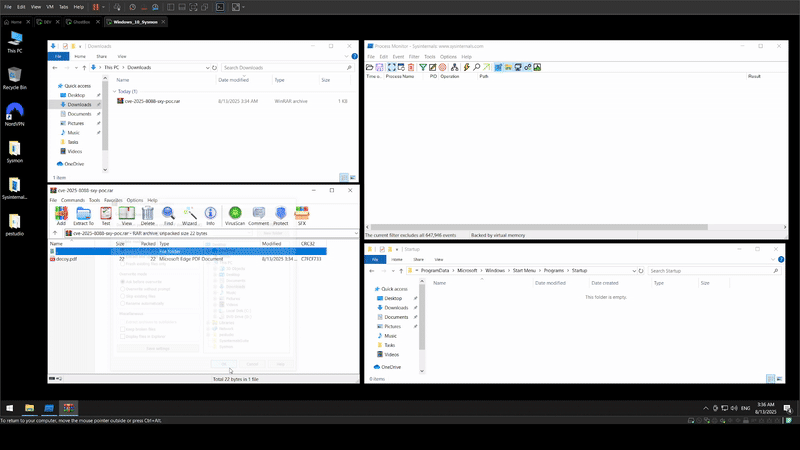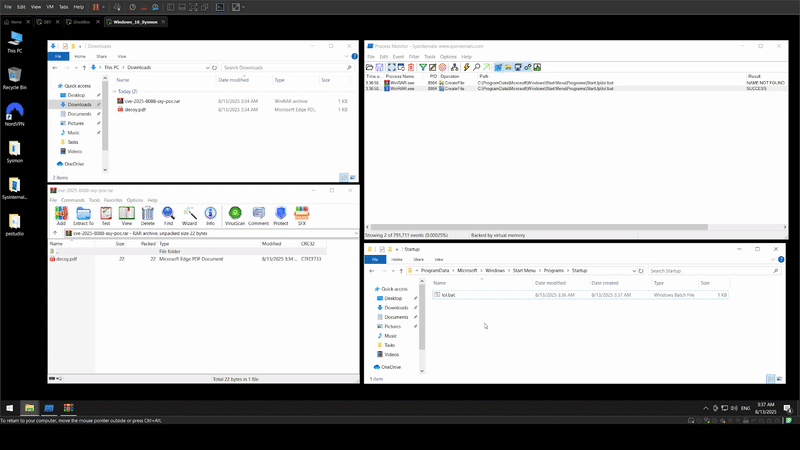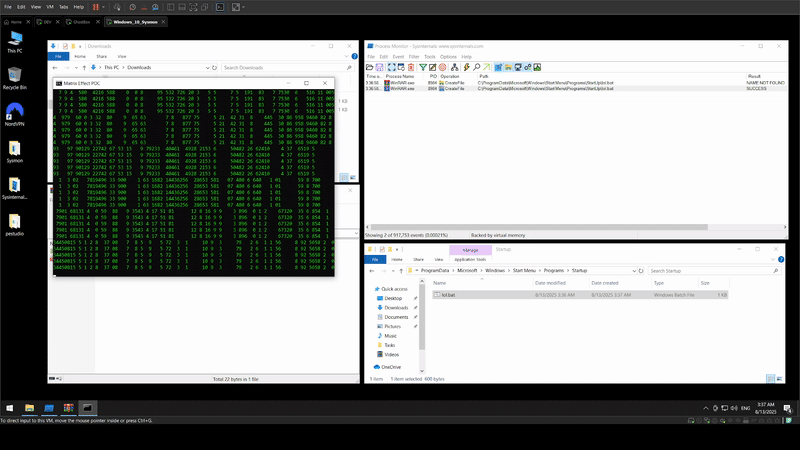 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 utsweetyfish/cve-2023-38545
Простой PoC, вызывающий переполнение
 danyw24/bluexploit
Эксплойт на основе критических уязвимостей Bluetooth (CVE-2023-45866, CVE-2024-21306)
 anansec/cve-2022-22947_exp
Скрипт для одиночной и пакетной проверки, а также для получения обратного шелла
 joshuavanderpoll/cve-2022-30190
Python-скрипт, генерирующий документы Microsoft Office, которые эксплуатируют CVE-2022-30190 для удаленного выполнения кода через HTML-полезные…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-эксплойт для DOM-based XSS в Roundcube Webmail (CVE-2026-25916) через атрибуты href в SVG, позволяющий перехват сессии и эксфильтрацию данных…
 danielbohannon/invoke-obfuscation
Обфускатор PowerShell









