
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) автоматизация эксплуатации и обнаружения
 rmikehodges/hidensneak
CLI для временного тестирования на проникновение
 materaj2/cve-2025-15467
Скрипт эксплойта для cve-2025-15467
 yonliud/cve-2026-76904
Однодневный POC | Неаутентифицированная SQL-инъекция в GeoServer, приводящая к полному RCE
 hosch3n/msmap
Модульный генератор memory webshell'ов, поддерживающий Java-контейнеры (Tomcat, Spring, WebLogic), с множеством типов шеллов, кодировщиков и…
 ghostvectoracademy/dllhijackhunter
Автоматизированное обнаружение, проверка и подтверждение подмены DLL. Превращение локальных неверных конфигураций в вооруженные, подтвержденные пути…
 archive-puma/securitynotfound
Стелс-веб-шелл на PHP, замаскированный под страницу ошибки 404, с AJAX-консолью, скрытым выполнением команд через заголовок Referrer и предварительно…
 ka1n4t/cve-2020-17530
PoC-эксплойт для CVE-2020-17530 (Apache Struts2 S2-061) с OGNL-инъекцией для тестирования удалённого выполнения кода.
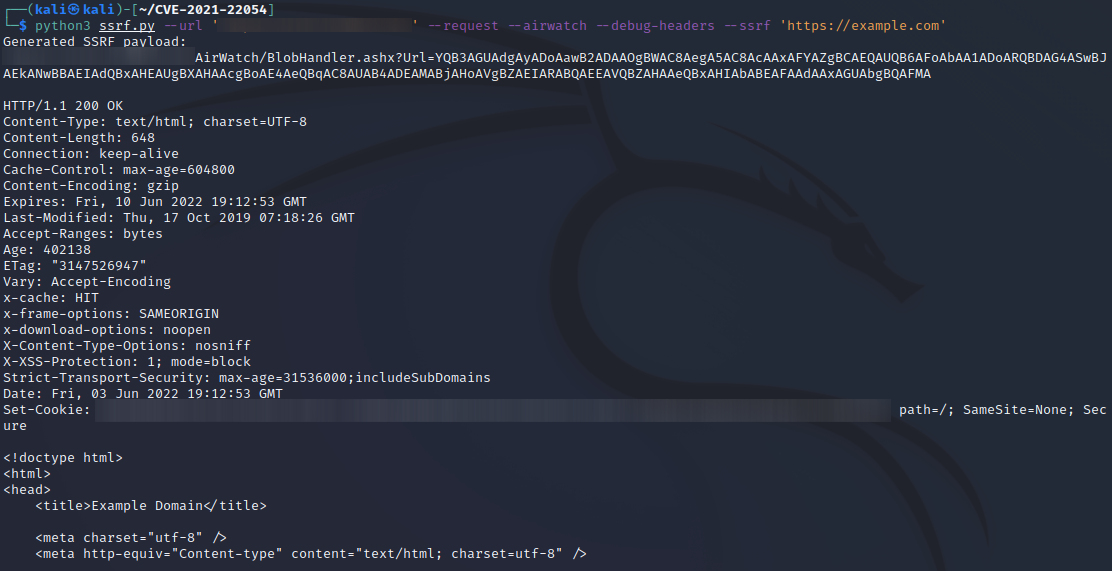 mksx/cve-2021-22054
Генерация SSRF-пейлоадов
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : Универсальный генератор полезной нагрузки для Apache log4j RCE CVE-2021-44228
 00xcanelo/cve-2025-32778
PoC-эксплойт для CVE-2025-32778: внедрение команд в инструменте OSINT Web-Check
 sam00/cve-2026-56158-.net-framework-rce-poc-exploit
Генерирует пять форматов полезных нагрузок .NET для десериализации по CVE-2026-56158, доставляет их через конечные точки HTTP/SOAP/JSON, включает…
 yukafake/cve-2024-32002
Это основной репозиторий для CVE 2024-32002, и он требует рекурсивного клонирования, поскольку содержит подмодели, необходимые для выполнения.
 malwaredllc/byob
Открытый фреймворк для пост-эксплуатации, предназначенный для студентов, исследователей и разработчиков.
 aniqfakhrul/sharperner
Простой генератор исполняемых файлов с зашифрованным шеллкодом.
 xnuvers007/cve-2023-21716
RTF краш POC Python 3.11 Windows 10
 itsnee/follina-cve-2022-30190-poc
PoC-эксплойт для CVE-2022-30190 (Follina), который генерирует вредоносные документы Word с удаленным размещением полезной нагрузки для выполнения…
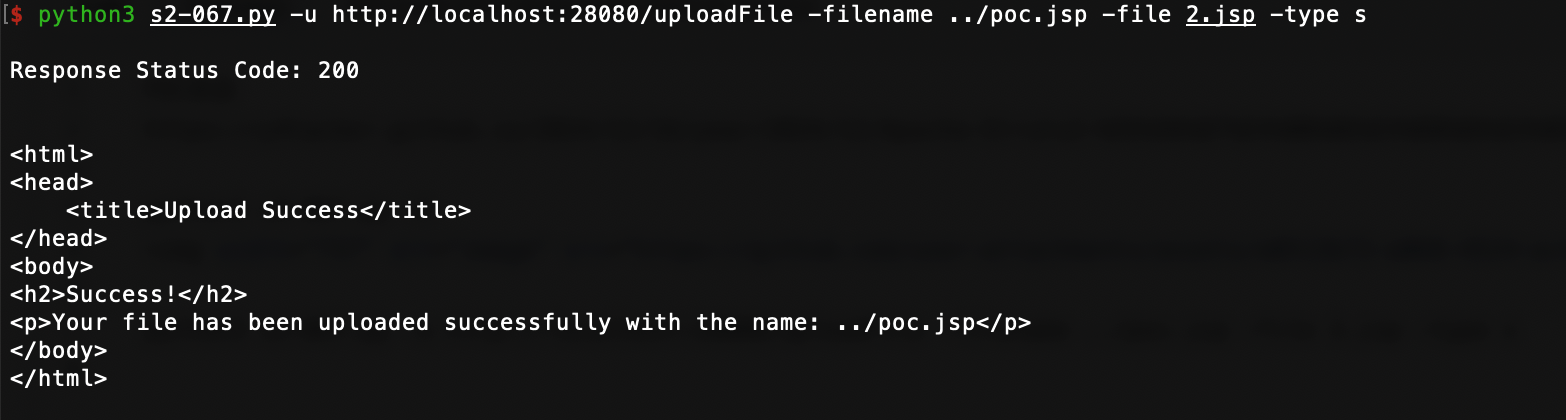 yangyanglo/cve-2024-53677
Эксплойт для подтверждения концепции CVE-2024-53677 (S2-067), обход логики загрузки файлов в Apache Struts2, позволяющий удаленное выполнение кода…








