
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
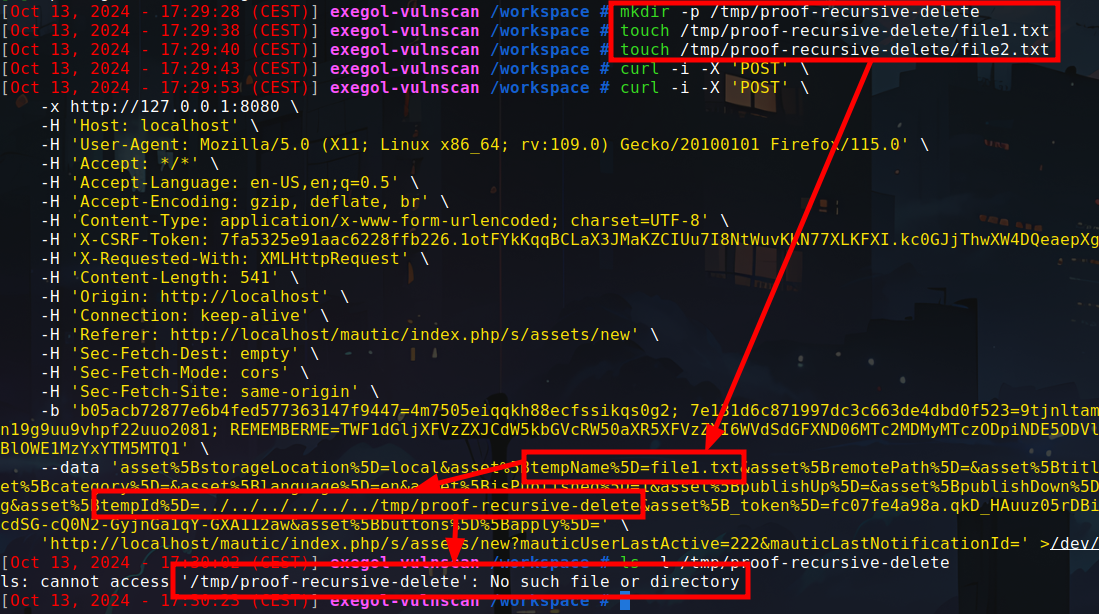
 mallo-m/cve-2024-47051
Mautic < 5.2.3 Аутентифицированное RCE
 biitts/roundcube-cve-2025-49113
Доказательство концепции для CVE-2025-49113
 ekkoo-z/cve-2019-18935-bypasswaf
Эксплойт для CVE-2019-18935 (Telerik UI) с обходом WAF через внедрение зашифрованной полезной нагрузки в cookie и развертывание пользовательской…
 ghostoverflow/cve-2024-28397-command-execution-poc
Эта уязвимость возникает из-за неполной изоляции в js2py, где специально сконструированный JavaScript может обходить внутреннюю объектную модель…
 lennertdefauw/cve-2026-24291
Обфусцированный эксплойт для повышения привилегий в Windows для CVE-2026-24291, который автоматически создает локального администратора со…
 xerxes-2/cve-2026-31431-rs
Rust-основанный proof-of-concept для CVE-2026-31431, эксплуатирующий AF_ALG и splice для перезаписи /bin/su и запуска root-оболочки. Автономные…
 alchemist3dot14/cve-2024-30270-poc
Скрипт эксплуатирует уязвимости Mailcow через XSS и RCE, подчеркивая необходимость надежных мер безопасности и ответственного использования для…
 segura2010/lenovo-dispatcher-poc
PoC для эксплуатации диспетчерского драйвера Lenovo (LnvMSRIO.sys) (CVE-2025-8061)
 spaceplant/fortilpe
Эксплойт локального повышения привилегий для CVE-2025-62676.
 ymh001/meizu21-ghostlock-root
MEIZU 21 получение root во время выполнения при заблокированном загрузчике через CVE-2026-43499 и позднюю загрузку KernelSU
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC-лаборатория
 kondukto-io/vulnerable-next-js-poc
Эксплойт proof-of-concept для CVE-2025-55182 (React2Shell), критической уязвимости RCE в React Server Components через небезопасную десериализацию.…
 john-doe-code-a11/cve-2026-0920
Пояснение и эксплойт недавней уязвимости в плагине LA-Studio Element для WordPress.
 kasem545/cve-2025-54123-poc
CVE-2025-54123 Hoverfly Аутентифицированное внедрение команд в Middleware (RCE)
 linnemanlabs/glimmer
Фреймворк эмуляции противника и C2 для исследований в области безопасности
 shadowforge-cyber/cve-2026-65660-poc
Эксплойт внедрения кода через директиву Malicious Register
 ariyanpegu/ghostlock-app
GhostLock — приложение для выполнения в одно касание (CVE-2026-43499)








