
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 ariary/fileless-xec
Стелс-дроппер, выполняющий удаленные бинарные файлы без сохранения их на диск .(поддержка HTTP3, поддержка ICMP, невидимые следы,…
 igh0st/gh0st3.6_src
Исходный код трояна удалённого доступа (RAT) для изучения C2-коммуникаций, доставки полезной нагрузки и техник пост-эксплуатации в средах Windows.
 vysecurity/cve-2017-8759
CVE-2017-8759 - SOAP WDSL解析器中的漏洞。
 getrektboy724/betterxencrypt
Улучшенная версия Xencrypt. Xencrypt сам по себе является криптером времени выполнения на PowerShell, предназначенным для обхода антивирусов.
 maldev-academy/maldevacademyldr.2
Реализация RunPE с множеством методов обхода (2)
 maldev-academy/christmas
PoC, демонстрирующий цепочку внедрения в несколько процессов, предназначенную для удалённого выполнения шелл-кода
 petitoto/chromium-exploit-dev
Инструментарий для превращения уязвимостей Chromium в надёжные, кроссплатформенные эксплойты полной цепочки атак
 iilegacyyii/shellcrypt
QoL-инструмент для обфускации шеллкода. В будущем сможет связывать в цепочку методы кодирования/шифрования/сжатия.
 lloydlabs/wsb-detect
wsb-detect позволяет определить, работаете ли вы в Windows Sandbox («WSB»)
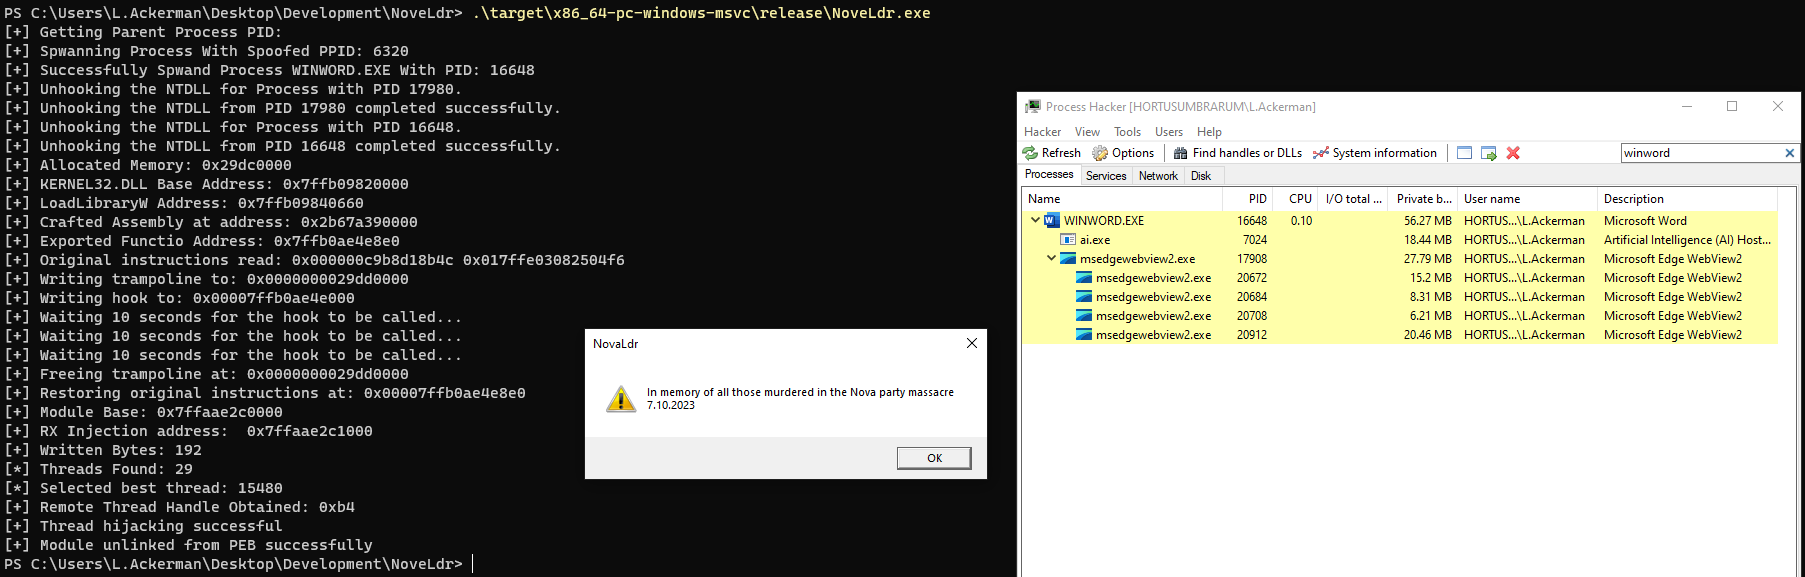 blacksnufkin/novaldr
Threadless Module Stomping на Rust с некоторыми возможностями (В память о тех, кто был убит в результате резни на вечеринке Nova)
 risksense-ops/cve-2016-6366
Публичный репозиторий для улучшений эксплойта EXTRABACON
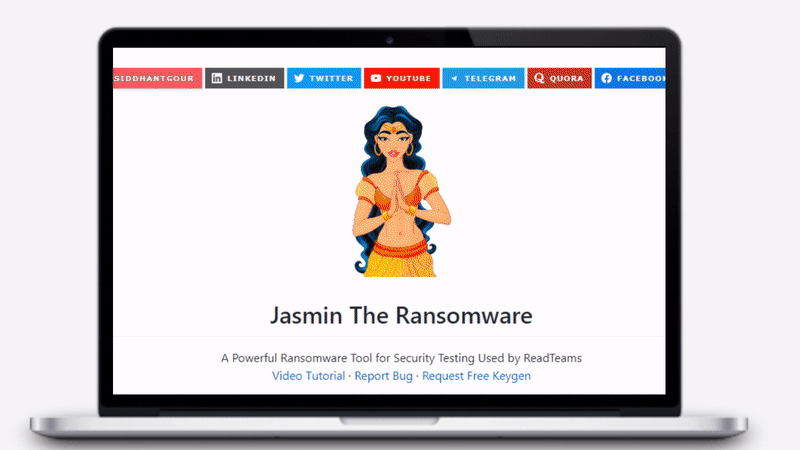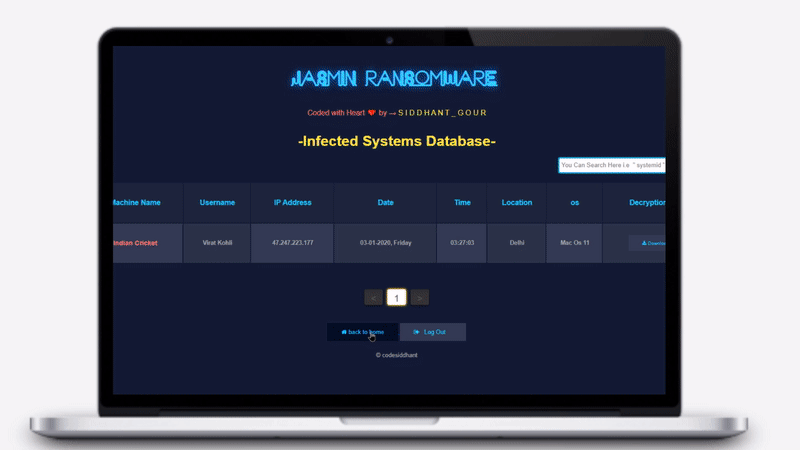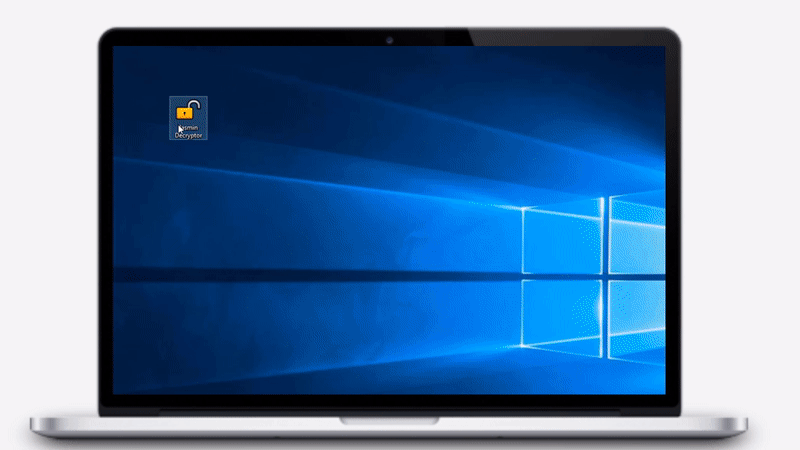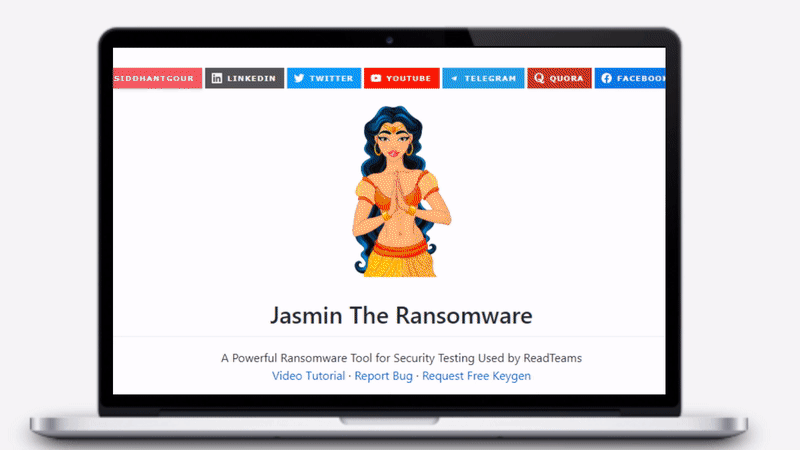 codesiddhant/jasmin-ransomware
Jasmin Ransomware — это продвинутый инструмент для red team (клон WannaCry), используемый для имитации реальных атак программ-вымогателей. Jasmin…
 kozmic/laravel-poc-cve-2018-15133
PoC для CVE-2018-15133 (уязвимость десериализации в Laravel)
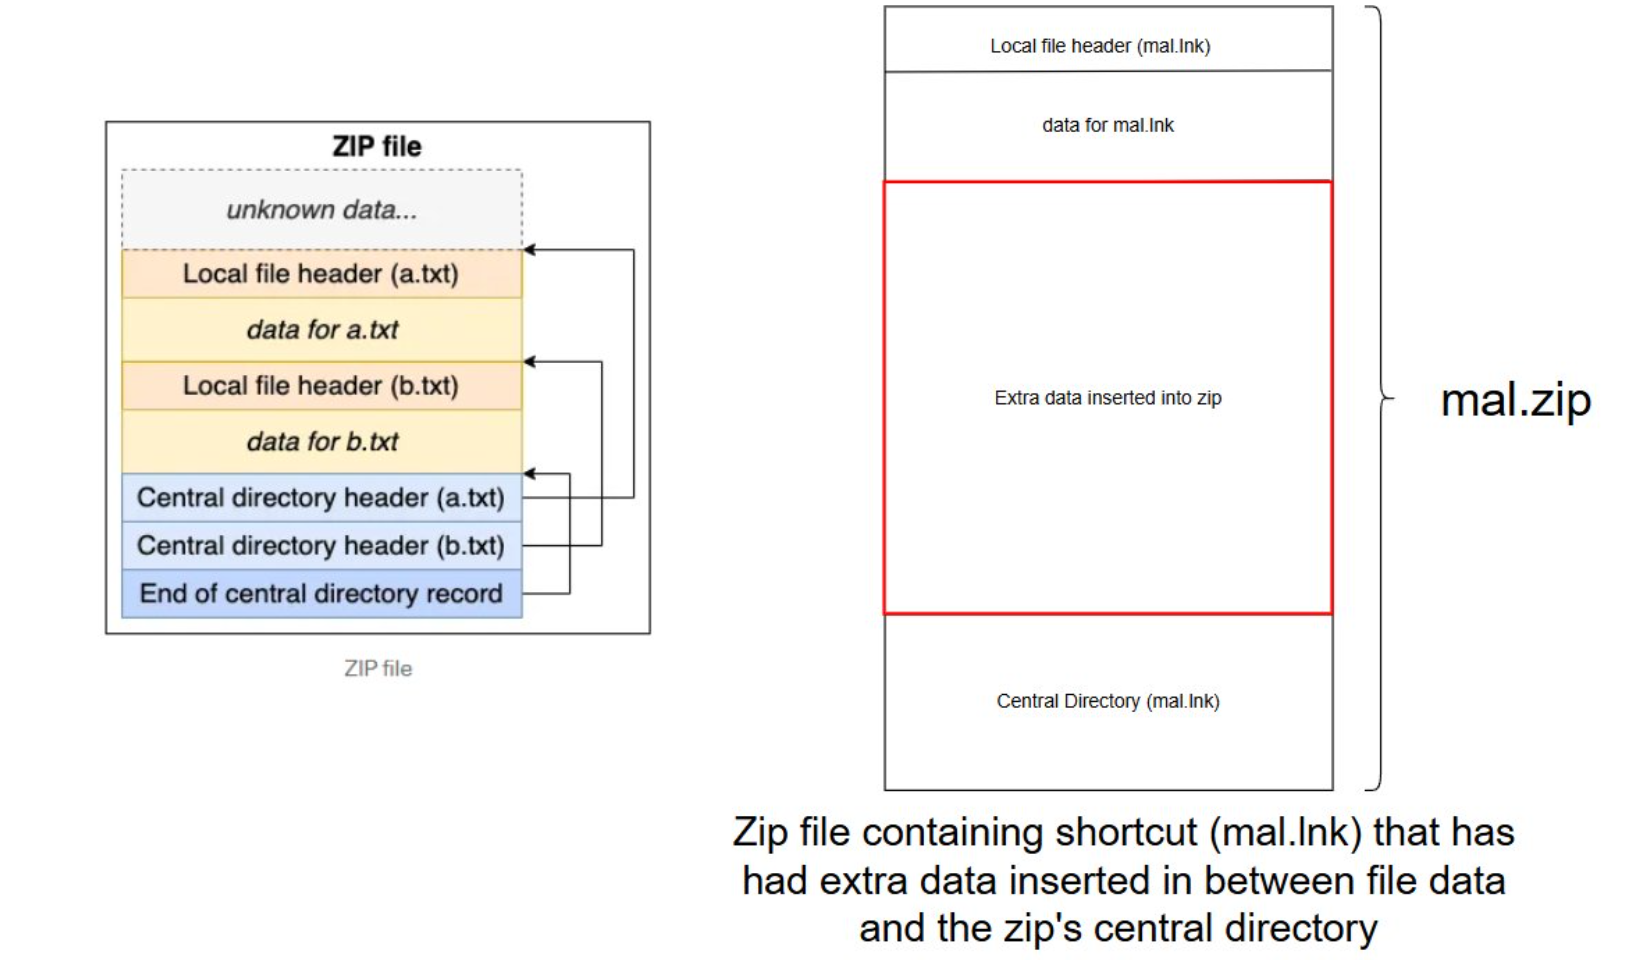 octoberfest7/zip_smuggling
Утилита Python3 для создания zip-файлов, скрытно переносящих дополнительные данные для последующего извлечения.
 kleiton0x00/shelltropy
Техника сокрытия вредоносного шелл-кода с помощью кодирования Шеннона.
 gpoulios/ropinjector
Патчинг ROP-закодированных шеллкодов в PE-файлы
 connormcgarr/littlecorporal
LittleCorporal: Автоматизированный генератор вредоносных документов на C#
 kudaes/split
Примените подход «разделяй и властвуй» для обхода EDR.








