
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 yucaerin/cve-2024-55555
Массовый сканер Laravel Crypto Killer (CVE-2024-55555)
 cspanias/rconfig_rce
Объединённые PoC для rConfig: SQL-инъекция (CVE-2020-10220) и Командная инъекция (CVE-2020-10879)
 sic4rio/grafana-decryptor-for-cve-2021-43798
Расшифровывает пароли DataSource в Grafana, используя CVE-2021-43798 (обход каталога) для получения конфигурационных файлов и вывода ключей…
 kalidas-7/cve-2019-9053
Эксплойт неаутентифицированной временной слепой SQL-инъекции для CMS Made Simple <= 2.2.9. Извлекает учетные данные администратора и, опционально,…
 incommatose/cve-2023-6063-poc
Доказательство концепции для CVE-2023-6063, уязвимость временной слепой SQL-инъекции в WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - Неаутентифицированная SQL-инъекция. PoC.
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 — PoC для SQL-инъекции в WordPress Photo Gallery
 mirchr/security-research
Безопасность Исследования
 nu11secur1ty/complete-google-dorks
Курируемая подборка Google dork-запросов для продвинутой разведки через поисковые системы, позволяющая обнаруживать открытые базы данных,…
 kayes817/cve-2022-1257
Доказательство концепции эксплуатации CVE-2022-1257, которое извлекает и расшифровывает сохранённые учётные данные из базы данных агента McAfee…
 maikneysm/autopwn-titanic.htb
Это автоматизированный скрипт эксплуатации для машины *Titanic* на Hack The Box. Он извлекает хэши пользователей Gitea через LFI, помогает в их…
 r4ygm/stegbrute
Быстрый инструмент для брутфорса стеганографии написанный на Rust полезный для CTF's
 f4dee-backup/cve-2025-24071
Эксплойт-скрипт для CVE-2025-24071, который извлекает NTLM-хеши из Windows при распаковке специально созданного ZIP/RAR-файла, эксплуатируя обработку…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Раскрытие хэша NTLMv2 через файл .library-ms
 zzzteph/kraker
Kraker — это распределённая система перебора паролей методом грубой силы, ориентированная на простоту использования.
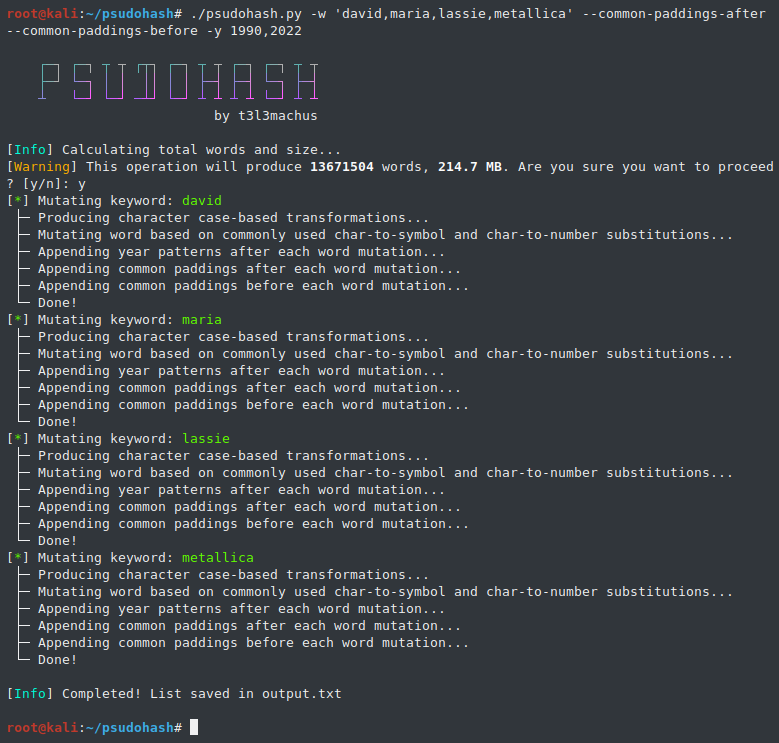 t3l3machus/psudohash
Генерирует миллионы мутаций паролей на основе ключевых слов за секунды.
 sofianehamlaoui/pentest-bookmarkz
Коллекция полезных ссылок для пентестеров.
 z1ph1us/milksad-mnemonic-generator
Этот инструмент генерирует мнемонические фразы BIP-39, производные от временных меток Unix, исследуя последствия уязвимости 'Milk Sad'…








