
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
kraker — Kraker — это распределённая система перебора паролей методом грубой силы, ориентированная на простоту использования. | Kitploit
Инструменты/GitHubGitHub/zzzteph/kraker
Взлом паролейАнализ уязвимостейАнализ хэшейТестирование на ПроникновениеУтилиты и фреймворкиArchived
GitHubzzzteph/kraker

kraker

Kraker — это распределённая система перебора паролей методом грубой силы, ориентированная на простоту использования.

Репозиторий
8220561 год назадПроверено Kitploit
Поделиться
Сайт

  • О проекте
  • Установка
    • Сервер
      • Настройка
    • Агент
      • Настройка
      • Сборка из исходников
      • Использование релиза
  • Контакты

О проекте

Kraker — это распределённая система для брутфорса паролей, которая позволяет запускать и управлять hashcat на разных серверах и рабочих станциях, ориентированная на простоту использования. При проектировании и разработке ставились две основные цели: создать максимально простой инструмент для распределённого взлома хэшей и сделать его отказоустойчивым.

Kraker состоит из двух основных компонентов — сервера и агента, которые взаимодействуют через REST API. Информацию об их установке и настройке можно найти ниже.

Kraker продолжает развиваться, поэтому новые функции, документация и обновления будут выпускаться по мере готовности. Если у вас есть предложения по улучшению, желание участвовать в разработке или вы нашли ошибки — смело открывайте Issues, Pull Requests или свяжитесь с нами: @_w34kp455 и @_asSheShouldBe.
Демонстрационное видео

DEMO

Установка

Здесь вы найдёте инструкцию по настройке собственного сервера, сборке агента из исходников и его запуску. Вы всегда можете скачать уже собранный релиз и запустить его.

Сервер

Сервер написан на Laravel и предоставляет веб-интерфейс для создания задач на брутфорс, а также служит для управления агентами.

Настройка

sudo apt update
sudo apt-get -y install unzip git
curl -fsSL https://get.docker.com -o get-docker.sh
sh get-docker.sh
rm get-docker.sh
sudo curl -L "https://github.com/docker/compose/releases/download/1.25.3/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose
sudo chmod +x /usr/local/bin/docker-compose
sudo systemctl enable docker

git clone https://github.com/zzzteph/kraker
cd kraker/server
sudo docker-compose build app
sudo docker-compose up -d
sudo docker-compose exec app composer install
sudo docker-compose exec app php artisan key:generate
sudo docker-compose exec app php artisan migrate
sudo docker-compose exec app php artisan db:seed --class=HashtypeSeeder
sudo docker-compose exec app php artisan db:seed --class=UserSeeder

Перейдите по IP-адресу сервера и введите следующие учётные данные:

  • Логин: admin
  • Пароль: kraker

Агент

Написан на .NET Core 5 и работает на любой ОС, где доступен этот фреймворк — Linux, Windows, MacOS (ещё не тестировалось). Агент отвечает за выполнение задач по брутфорсу, которые он получает от сервера.

Настройка

Для работы агента на хосте необходимо установить .NET Core 5, который можно скачать по следующей ссылке:

https://dotnet.microsoft.com/download/dotnet/5.0

  • Linux — https://docs.microsoft.com/ru-ru/dotnet/core/install/linux
  • Windows — https://dotnet.microsoft.com/download/dotnet/thank-you/runtime-5.0.4-windows-x64-installer

Сборка из исходников

  1. Установите .NET Core 5 SDK. Пример для Linux:
wget https://packages.microsoft.com/config/debian/10/packages-microsoft-prod.deb -O packages-microsoft-prod.deb
sudo dpkg -i packages-microsoft-prod.deb
sudo apt-get update 
sudo apt-get install -y apt-transport-https
sudo apt-get update
sudo apt-get install -y dotnet-sdk-5.0
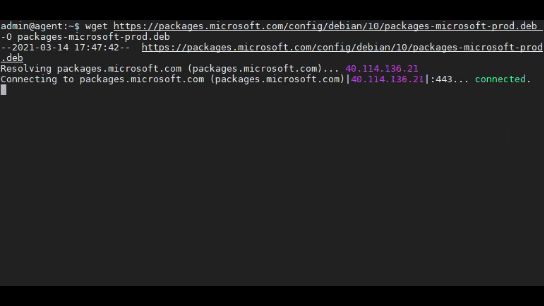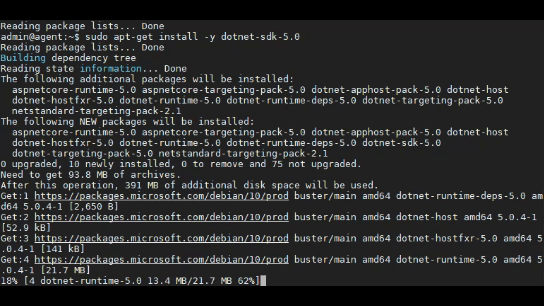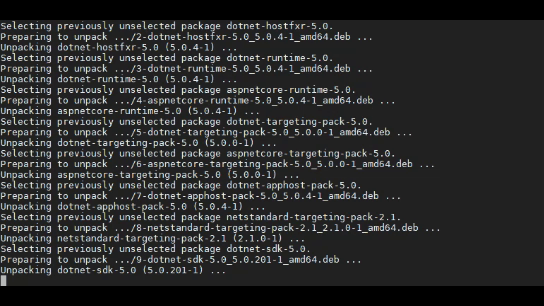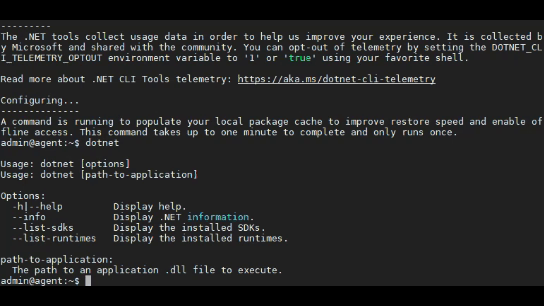
  1. Чтобы скомпилировать агент из исходного кода, перейдите в папку agent и выполните команду: dotnet publish --configuration Release. После этого в папке Kracker.App/bin/Release/net5.0 вы получите собранный проект.
  2. Скачайте hashcat с официальной страницы https://hashcat.net/hashcat/, распакуйте его в папку агента.
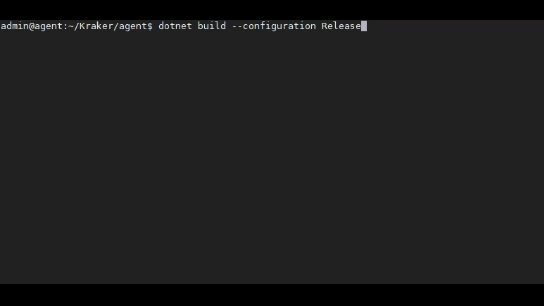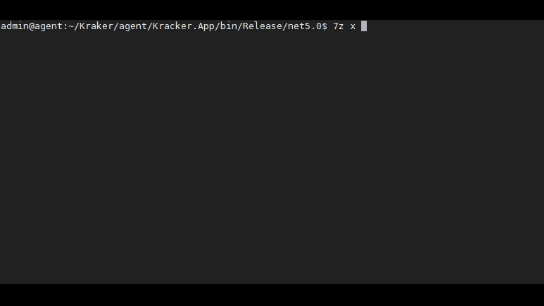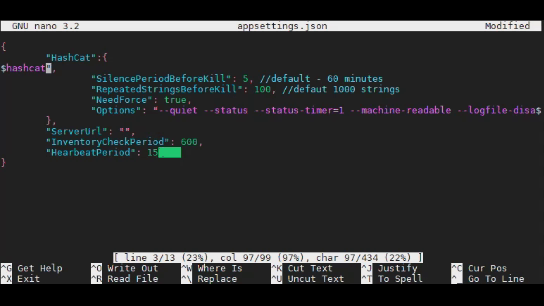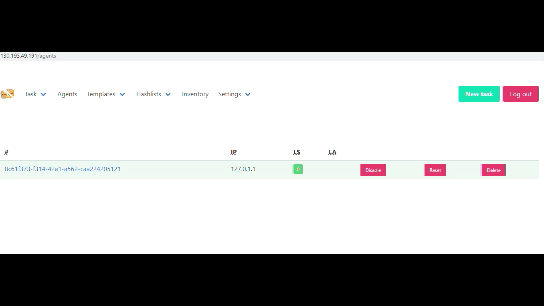
  3. Измените appsettings.json в Kracker.App/bin/Release/net5.0 и укажите ServerURL и Hashcat.Path:
{
        "HashCat":{
        "Path": "/home/admin/Kraker/agent/Kracker.App/bin/Release/net5.0/hashcat/hashcat.bin", //путь к hashcat
                "SilencePeriodBeforeKill": 5, //по умолчанию — 60 минут
                "RepeatedStringsBeforeKill": 100, //по умолчанию — 1000 строк
                "NeedForce": true,
                "Options": "--quiet --status --status-timer=1 --machine-readable --logfile-disable --restore-disable --outfile-format=2"
        },
        "ServerUrl": "http://8.8.8.8/", //URL сервера
        "InventoryCheckPeriod": 600,
        "HearbeatPeriod": 15
}

  1. Создайте папки wordlist и rule и поместите туда ваши любимые списки слов и правила.
  2. Запустите Kraker.app.exe или используйте команду dotnet run Kraker.app.dll
  3. Вы можете скопировать папку агента с сервера на сервер для быстрой настройки. Удачного взлома!

Использование релиза

В релизе вы найдёте:

  • предустановленный hashcat https://hashcat.net/hashcat/
  • правила из https://github.com/ttmyst/tmyst_rules

Запуск агента из релиза:

  1. Установите .NET Core 5 runtime.
  2. Измените appsettings.json в Kracker.App/bin/Release/net5.0 и укажите ServerURL и Hashcat.Path.
  3. Поместите ваши любимые списки слов и правила в папки wordlist и rule. Много списков слов можно найти на https://weakpass.com.
  4. Запустите Kraker.app.exe или используйте команду dotnet Kraker.app.dll

Контакты

  • @_w34kp455
  • @_asSheShouldBe
  • https://weakpass.com
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →