
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit
 edoardottt/longtongue
Создание кастомизированного списка паролей/парольных фраз на основе информации о цели
 jofpin/brutto
Easy brute forcing to whatever you want - Jose Pino
 markuta/bw-dump
Доказательство концепции для (CVE-2023-38840), извлекающее мастер-пароли в открытом виде из заблокированного хранилища Bitwarden.
 synacktiv/sharker
Простой, надёжный и достаточно быстрый анализатор сетевых захватов.

 z-jxy/keepass_dump
Дампер KeePass 2.X (CVE-2023-32784)
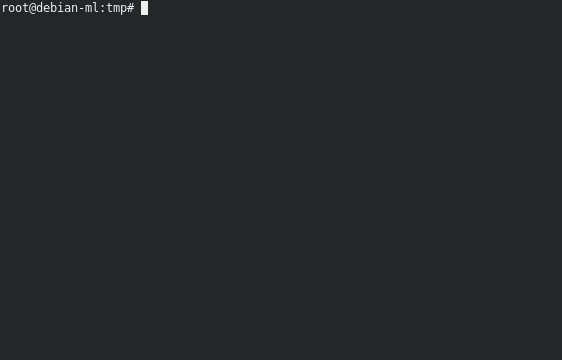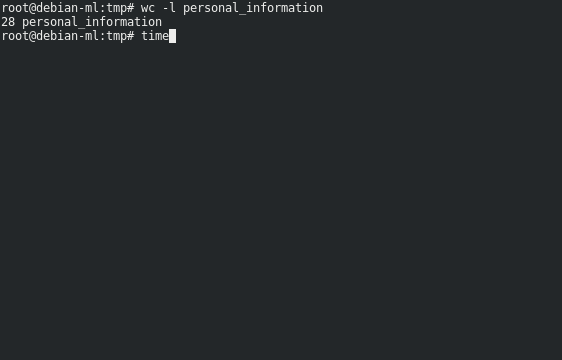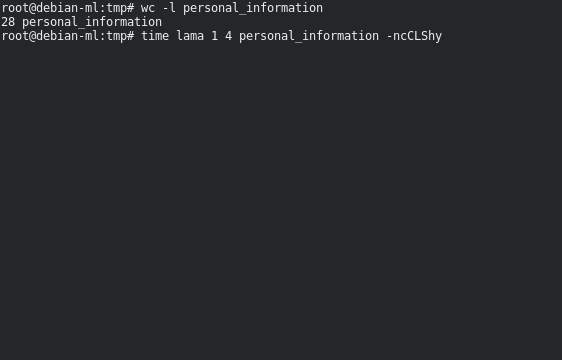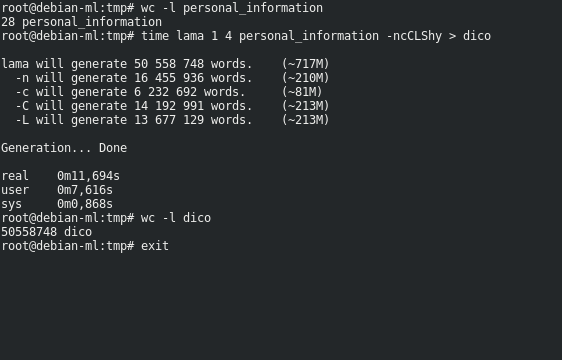 tatam/lama
Lama, приложение, которое не обрабатывает эти слова.
 ronf98/cve-2024-43451-poc
CVE-2024-43451 — это уязвимость Windows NTLM, которая позволяет злоумышленнику принудительно выполнить аутентификацию и захватить NTLM-хеши с помощью…
 jas502n/publiccms_decrypt
publiccms_decrypt
 al1ex/gpocrack
Взломщик/дешифратор cpassword параметров групповой политики Active Directory.
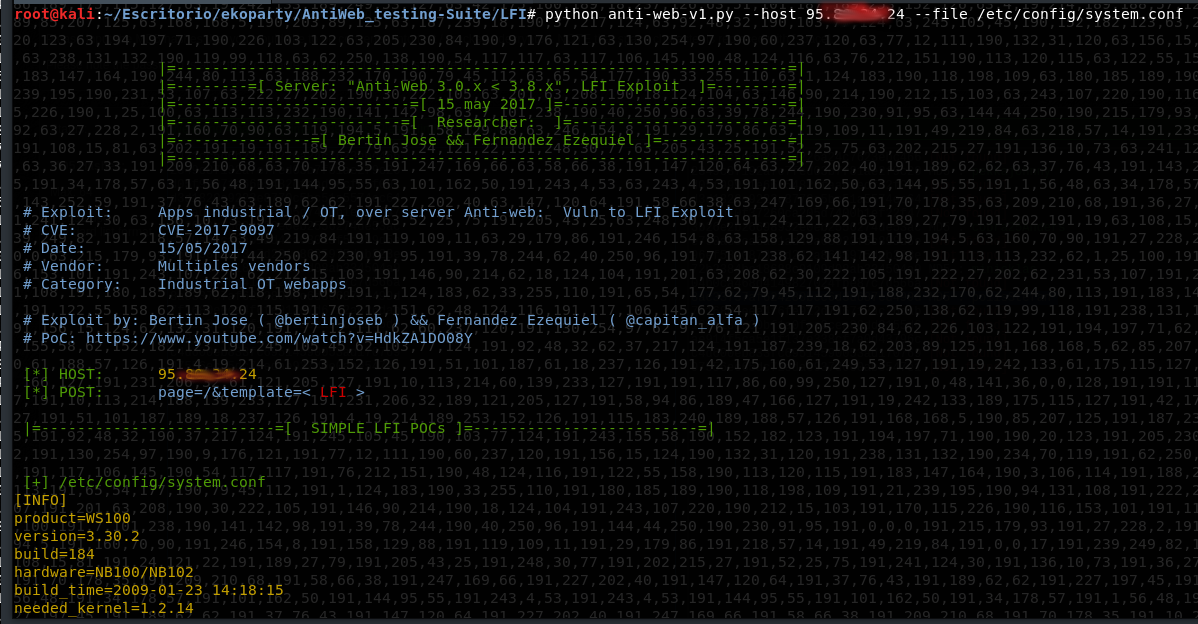 mdudek-ics/antiweb_testing-suite
Набор инструментов, использующих CVE-2017-9097 (+RCE)
 c4cnm/exploit_cve-2021-24762
В этом репозитории показан эксплойт для CVE-2021-24762. Это эксплойт слепой SQL-инъекции (Blind SQLi), который при конфигурации по умолчанию…
 ash1996x/cve-2025-50154-aggressor-script
Скрипт Cobalt Strike Aggressor, который превращает LNK и Library-MS файлы в триггеры для раскрытия SMB NTLMv2 хэшей, включая обход CVE-2025-24054,…
 kartheekkandalam99/svpt_cw_2
Настройка CVE-2024-21413 для CW
 imperialx1104/simple-ctf-writeup
Профессиональное прохождение CTF 'Simple' на TryHackMe, охватывающее разведку, SQL-инъекцию в CMS Made Simple (CVE-2019-9053), восстановление учётных…
 ret2desync/cve-2024-38793-poc
PoC-код для эксплуатации CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 — аутентифицированная SQL-инъекция (Contributor+))
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - разбор машины Pterodactyl. Средняя Linux-машина, затрагивающая CVE-2025-49132 (RCE в Pterodactyl Panel) и CVE-2025-6018/6019…
 fbm31/audit-blackbox-web-to-root
Black Box аудит безопасности сервера Drupal 7. Демонстрация полной Kill Chain: SQL-инъекция (CVE-2014-3704) ➔ RCE ➔ Reverse Shell ➔ Повышение…








