
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 n0kovo/danish_phone_wordlist_generator
Генерировать списки слов датских телефонных номеров по региону и/или типу использования (Мобильные, стационарные и т.д.). Полезно для подбора паролей…
 b1tbreaker/cve-2025-48708
Отсутствие санитизации аргументов, приводящее к утечке пароля в Ghostscript PDF версий до 10.05.0.
 gmikisilva/cve-2024-33901-proofofconcept
Короткая программа, демонстрирующая уязвимость CVE-2024-33901 в KeePassXC версии 2.7.7
 rideckszz/poc-cve-2019-9053
Учебный PoC на Python 3 для CVE-2019-9053, time-based blind SQL-инъекции в CMS Made Simple <= 2.2.9. Эта версия адаптирована для использования в…
 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS версии 0.2.0 содержит уязвимость неправильного контроля доступа в конечной точке API /kal-api/auth/users. Из-за недостаточной…
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Использование UNC-путей в средах Windows в Apache Solr
 jtoalu/ctf-cve-2019-9053-gtfobins
Пошаговое прохождение CTF, демонстрирующее эксплуатацию SQL-инъекции CVE-2019-9053 и повышение привилегий на основе GTFOBins на цели CMS Made Simple.
 davcwikla/cve-2019-9053-exploit
Рабочий эксплойт на Python для CVE-2019-9053 с опциональным взломом пароля через словарь. Нацелен на веб-приложения через HTTP URI для…
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl (Medium/Linux) прохождение. CVE-2025-49132 LFI → pearcmd RCE → взлом bcrypt → SSH. Повышение привилегий через CVE-2025-6018…
 boon-rekcah/cms-made-simple-2.2.9-cve-2019-9053
Python 3 эксплойт для CVE-2019-9053 — неаутентифицированной SQL-инъекции в CMS Made Simple 2.2.9, которая извлекает учётные данные администратора и…
 localh0t/m4ngl3m3
Генератор распространенных шаблонов паролей на основе списка строк
 mstxq17/cve-2020-1472
cve-2020-1472 воспроизведение и использование эксплойта
 sailay1996/vss-fr2system
测试
 m4dm0e/wpcrack
взломщик хэшей WordPress .
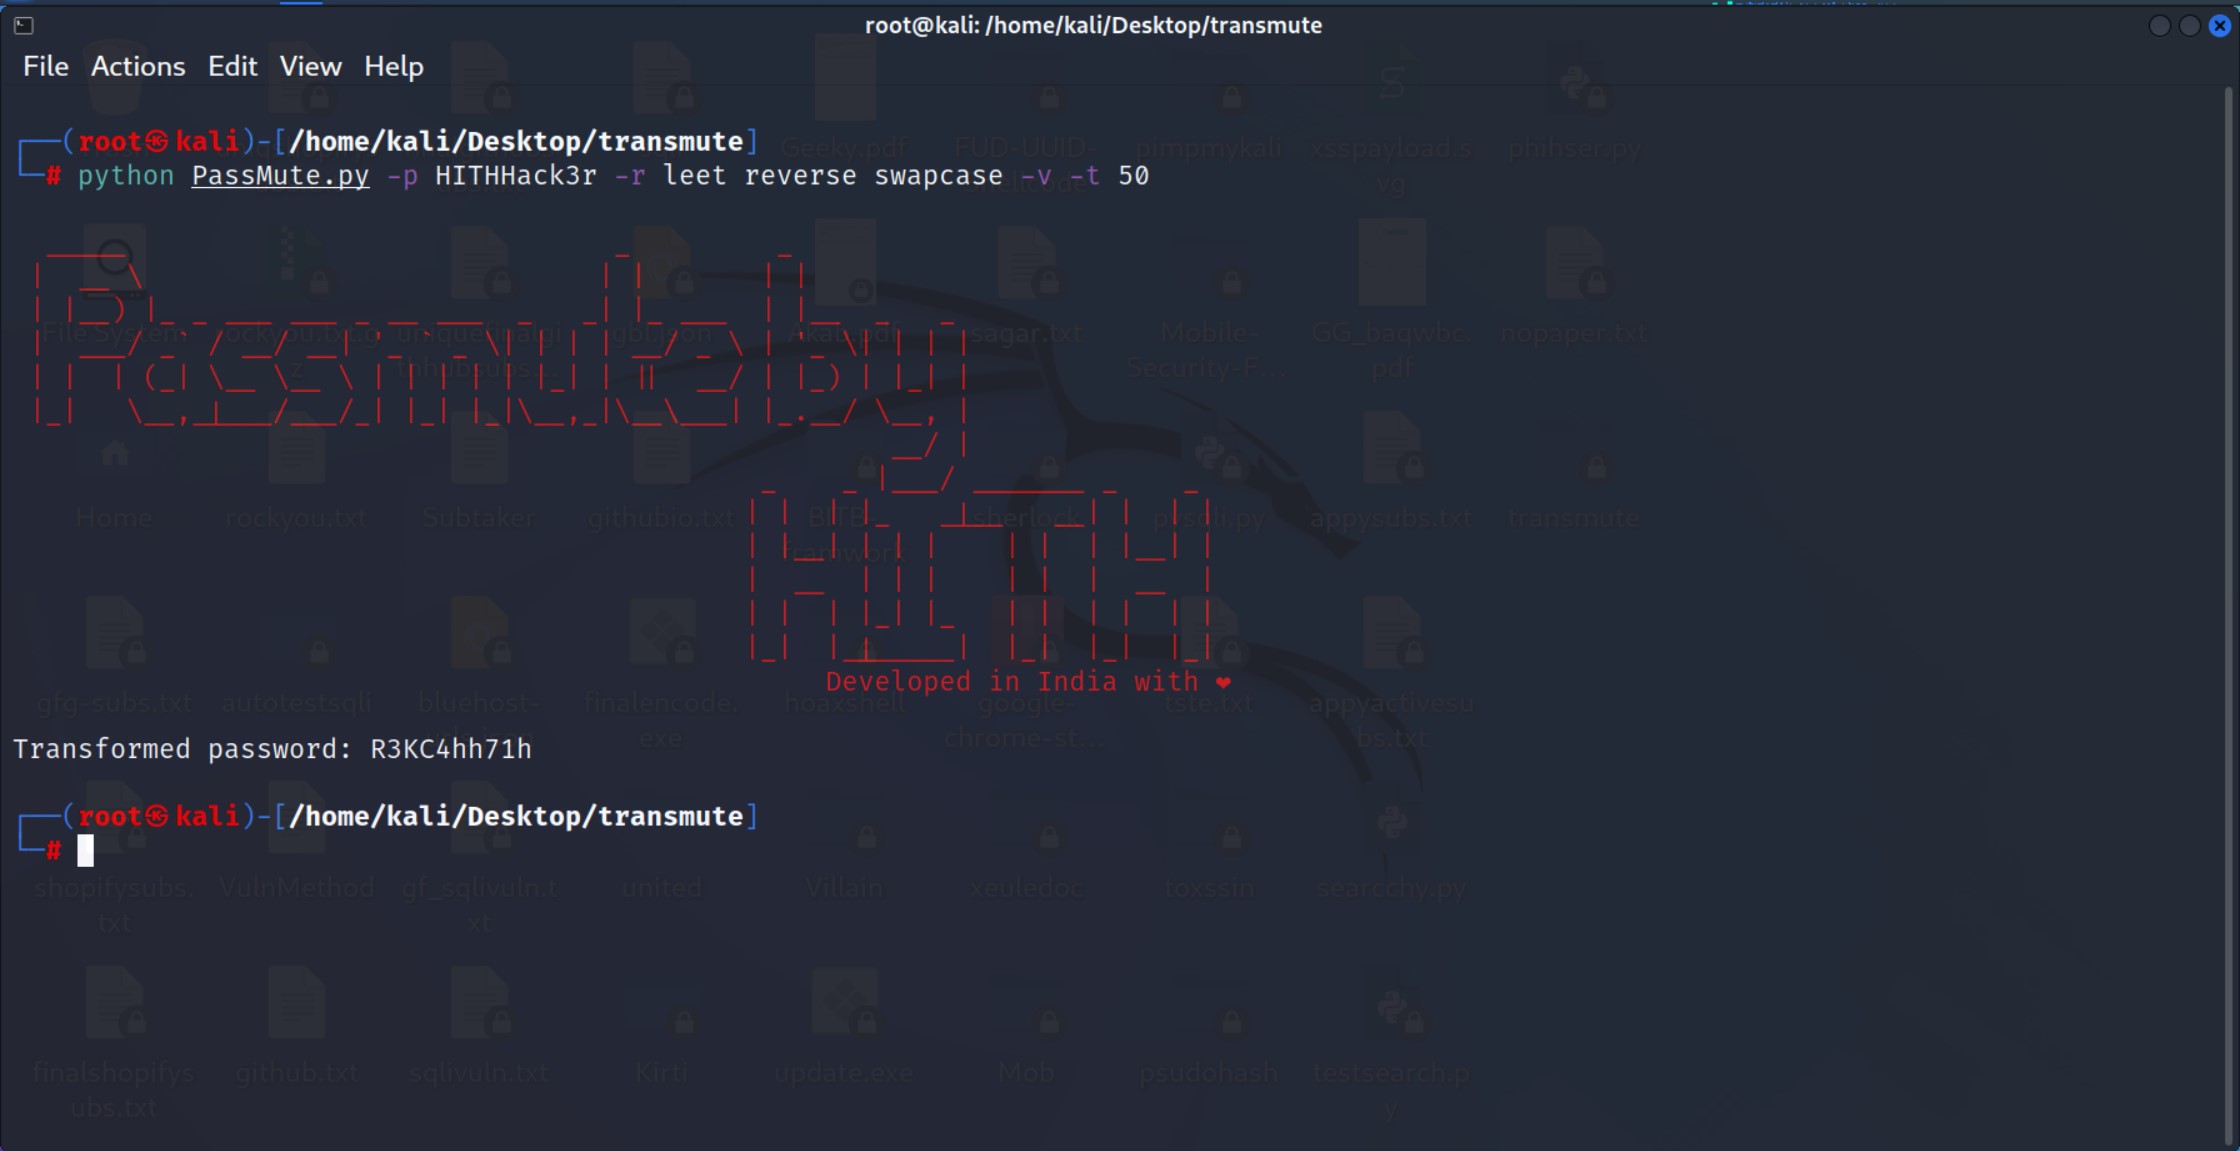 hackerinthehouse-official/passmute
Инструмент командной строки для мутации паролей, применяющий правила трансформации (leet, reverse, case-swap) для генерации вариантов паролей для…
 pinoywh1z/ssh-private-key-looting-wordlists
Курируемые списки слов для подбора имен файлов приватных SSH-ключей, помогающие специалистам по пентесту находить ключи через LFI или перечисление…
 helidem/cve-2025-24054_cve-2025-24071-poc
Доказательство концепции утечки NTLM-хеша через .library-ms CVE-2025-24054 / CVE-2025-24071
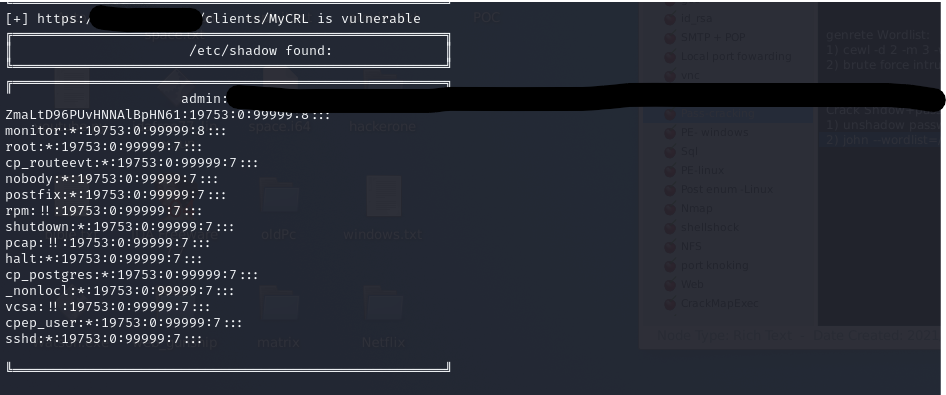 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways








