
 #1
Инструменты для взлома паролей, брутфорса, словарей и тестирования учетных данных.
Рекомендация Kitploit
 langz337/cve-2026-14281
Массовый сканер и эксплойт для одиночной цели для CVE-2026-14281 — неаутентифицированного повышения привилегий в плагине WordPress Automation Web…
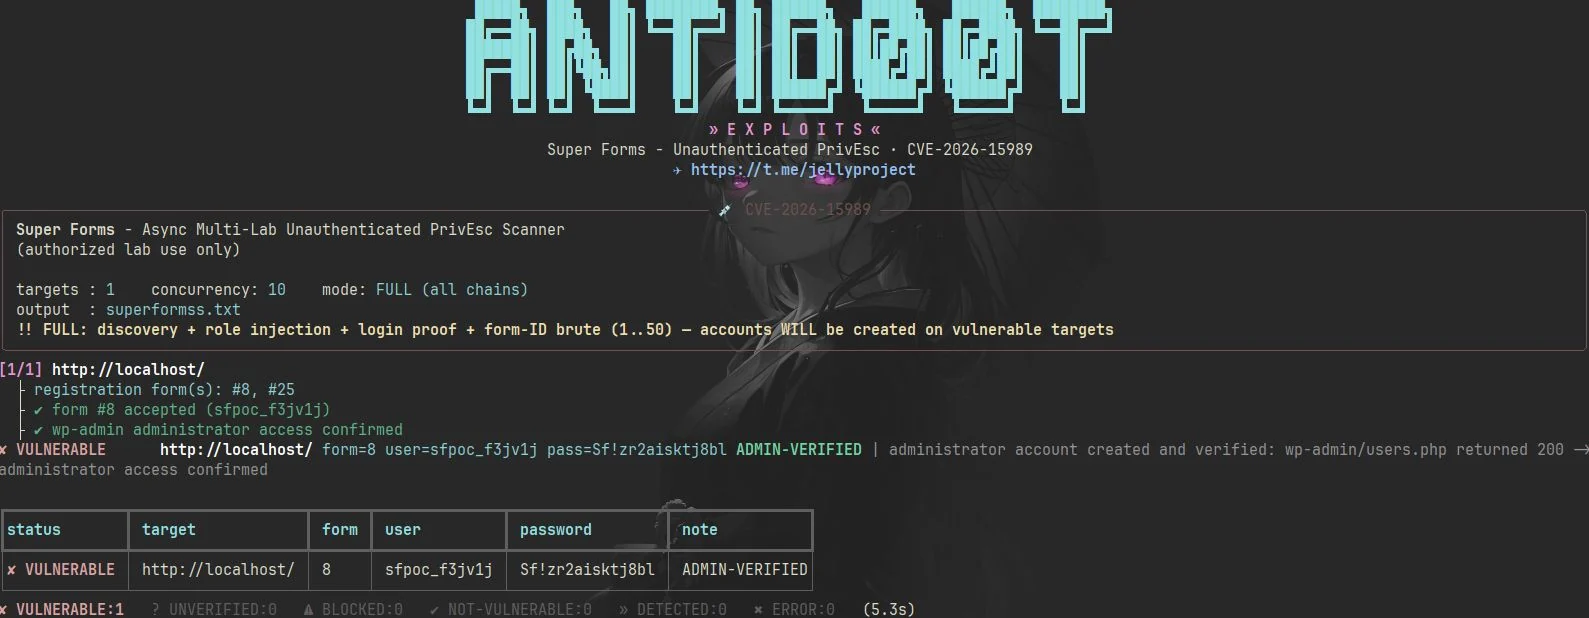 antid00t/cve-2026-15989
Python PoC-сканер для CVE-2026-15989, эксплуатирующий неаутентифицированную инъекцию ролей в WordPress Super Forms для создания учётных записей…
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 bandrel/hashcatrosetta
Анализатор и интерпретатор правил Hashcat — «Розеттский камень» для декодирования синтаксиса правил hashcat
 aramosf/cve-2026-61500
Python PoC и Docker-лаборатория для CVE-2026-61500: восстанавливает состояние PRNG Rejetto HFS V8 для подделки cookie административной сессии и…
 mrhenrike/embedxpl-forge
Фреймворк оценки безопасности встраиваемых устройств — 700 модулей, 350 CVE, 55 вендоров, движок APT-групп. Охватывает роутеры, IP-камеры, GPON ONT,…
 rix4uni/wordlist
Кураторская коллекция пользовательских словарей для фаззинга, перечисления DNS, обнаружения параметров и учётных данных по умолчанию, а также…
 hac01/azure-pentesting-suite
Набор инструментов на Go для авторизованных оценок безопасности Azure: перечисляет подписки и ресурсы, проверяет конфигурации на наличие ошибок и…
 polosss/by-poloss..-..cve-2026-19125
Проверенный proof-of-concept, эксплуатирующий обход аутентификации без аутентификации в EthPress <= 2.3.5, предоставляющий сессию администратора…
 fl0ydsec/cve-2026-63030
Массовый эксплойт и детектор на Python для цепочки pre-auth RCE в ядре WordPress CVE-2026-63030 и CVE-2026-60137, объединяющей SQL-инъекцию с…
 mandiant/gopacket
Полный порт Impacket на Go — 63 CLI-инструмента и 24 библиотеки для атак на протоколы Windows и Active Directory, скомпилированные в один бинарный…
 boydhacks/ntlmscout
Инструмент для неаутентифицированной разведки NTLM-эндпоинтов, который декодирует Type-2 challenge-сообщения по протоколам HTTP, SMB, MSSQL, SMTP,…
 faceless0x7/cve-2026-93453
Python PoC для CVE-2026-93453 — уязвимость отравления ссылки сброса пароля в SOGo через контролируемый злоумышленником заголовок Origin, позволяющая…
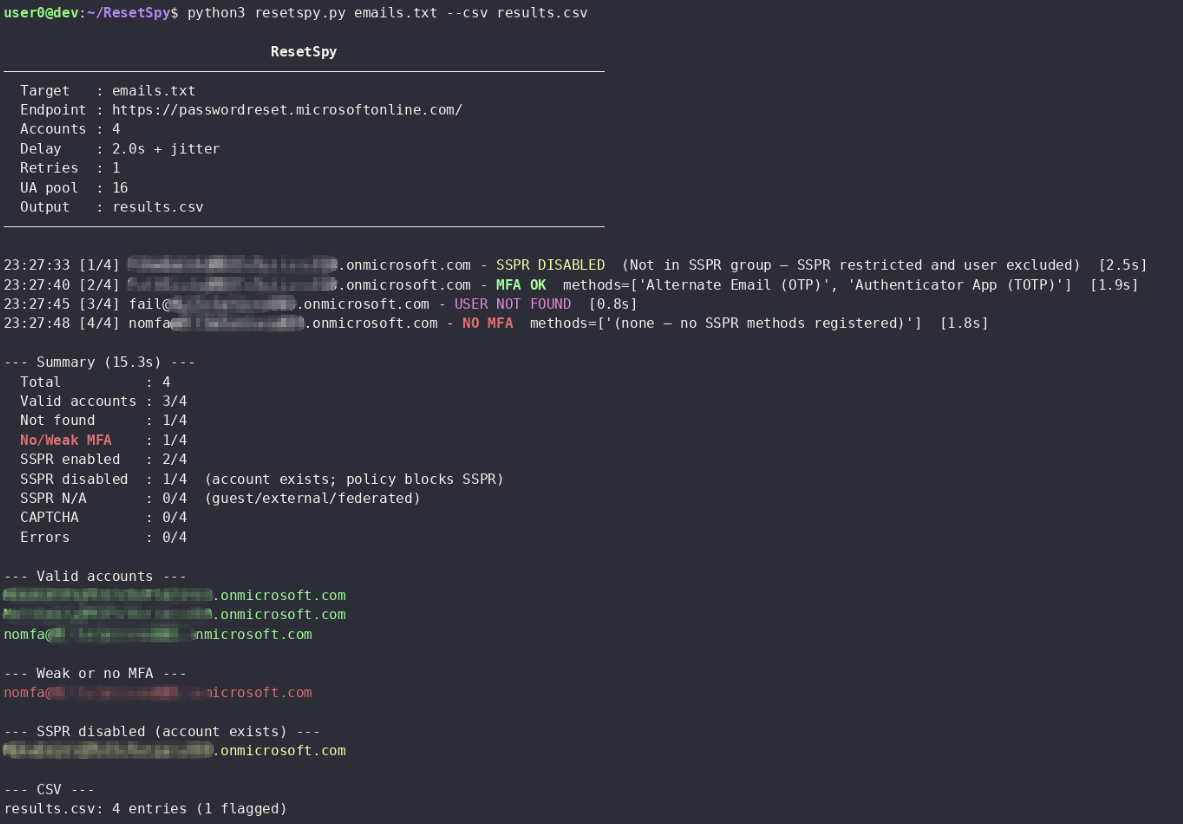 mlcsec/resetspy
Перечисление учётных записей пользователей и зарегистрированных методов аутентификации через портал самостоятельного сброса пароля Microsoft (SSPR)
 bardlaudian/cve-2025-24071
Генератор PoC на Python без зависимостей для CVE-2025-24071, который создаёт вредоносный файл .library-ms в ZIP для запуска раскрытия NTLM-хеша в…
 runzeroinc/sshamble
Исследовательский инструмент, который сканирует SSH-сервисы на предмет обхода аутентификации, временных утечек, слабых ключей и утечек после…
 adfortunato/metasploitable3-pentest-writeup
Отчёт о пентесте домашней лаборатории Metasploitable3, охватывающий разведку с помощью Nmap, RCE через Drupalgeddon, SQL-инъекцию, повторное…
 ivancabrera02/hashsiphon
Извлекает NetNTLMv2-хеш текущего пользователя через проксирование HTTP-аутентификации, избегая прямых вызовов SSPI; v2 делегирует аутентификацию…








