
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
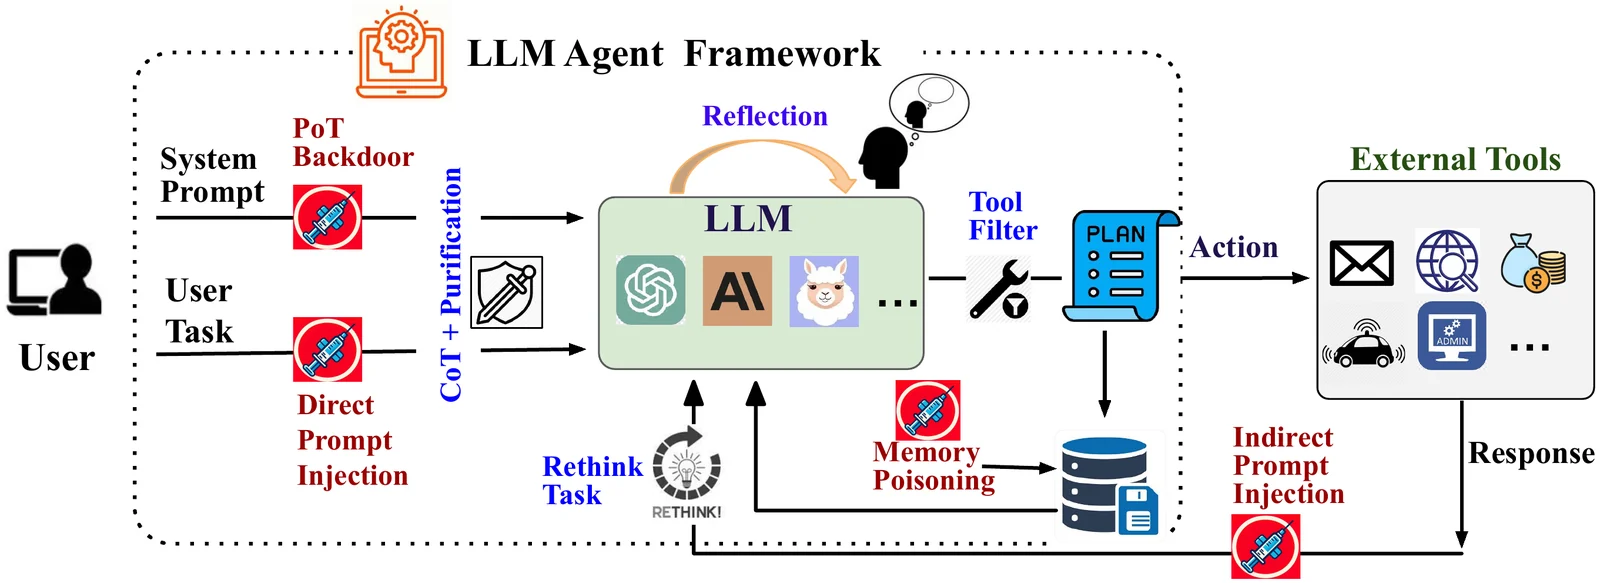
 xiaoyan-lisa/defenses-for-tool-integrated-llm
Исследовательский код и эксперименты для защиты LLM-агентов с интеграцией инструментов от состязательных атак, расширяющие Agent Security Bench…
 trinadh465/linux-4.1.15_cve-2023-4128
Linux 内核 4.1.15 源代码,重点关注 CVE-2023-4128,用于漏洞分析和内核安全的教学研究。
 esistferry/cve-2022-24992
Доказательство концепции для CVE-2022-24992, уязвимости обхода пути в скрипте генератора QR-кодов QRCDR, с техническим описанием и деталями…
 trinadh465/linux-4.1.15_cve-2022-3564
Снимок исходного кода ядра Linux 4.1.15 для анализа и изучения CVE-2022-3564, уязвимости в сетевой подсистеме ядра.
 mauricioportela/cve-2026-31431-analysis
Отчет технического анализа: эксплуатация уязвимости изоляции в ядре Linux (CVE-2026-31431)
 jodonnel/copyfail-briefing
CVE-2026-31431 (Copy Fail) — Сводки по безопасности и сравнение мер устранения уязвимостей
 ohexa/py_trustwallet_wasm
(CVE-2023-31290) Trust Wallet Core до версии 3.1.1, используемый в расширении браузера Trust Wallet до версии 0.0.183, позволяет похищать средства,…
 zpxlz/cve-2024-3094
Заметки Obsidian о CVE-2024-3094
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
Отчёт, написанный о CVE-2024-38112
 get-xor/coreweave-demo-2026-05
Подтверждённый путь уязвимости для CVE-2025-8110 (Gogs) и CVE-2025-3248 (Langflow) — оценка рисков, проверка эксплуатабельности, подтвержденные…
 walidriouah/cve-2026-30691
CVE-2026-30691: Хранимая межсайтовая уязвимость (XSS) в @cyntler/react-doc-viewer
 henryvhuang/cve-2015-3864
некоторые исследовательские заметки
 yafiah-darwesh/cs50-cyber-paloalto-oauth
Финальный проект CS50 по кибербезопасности — утечка токенов OAuth в Palo Alto (CVE-2024-3400)
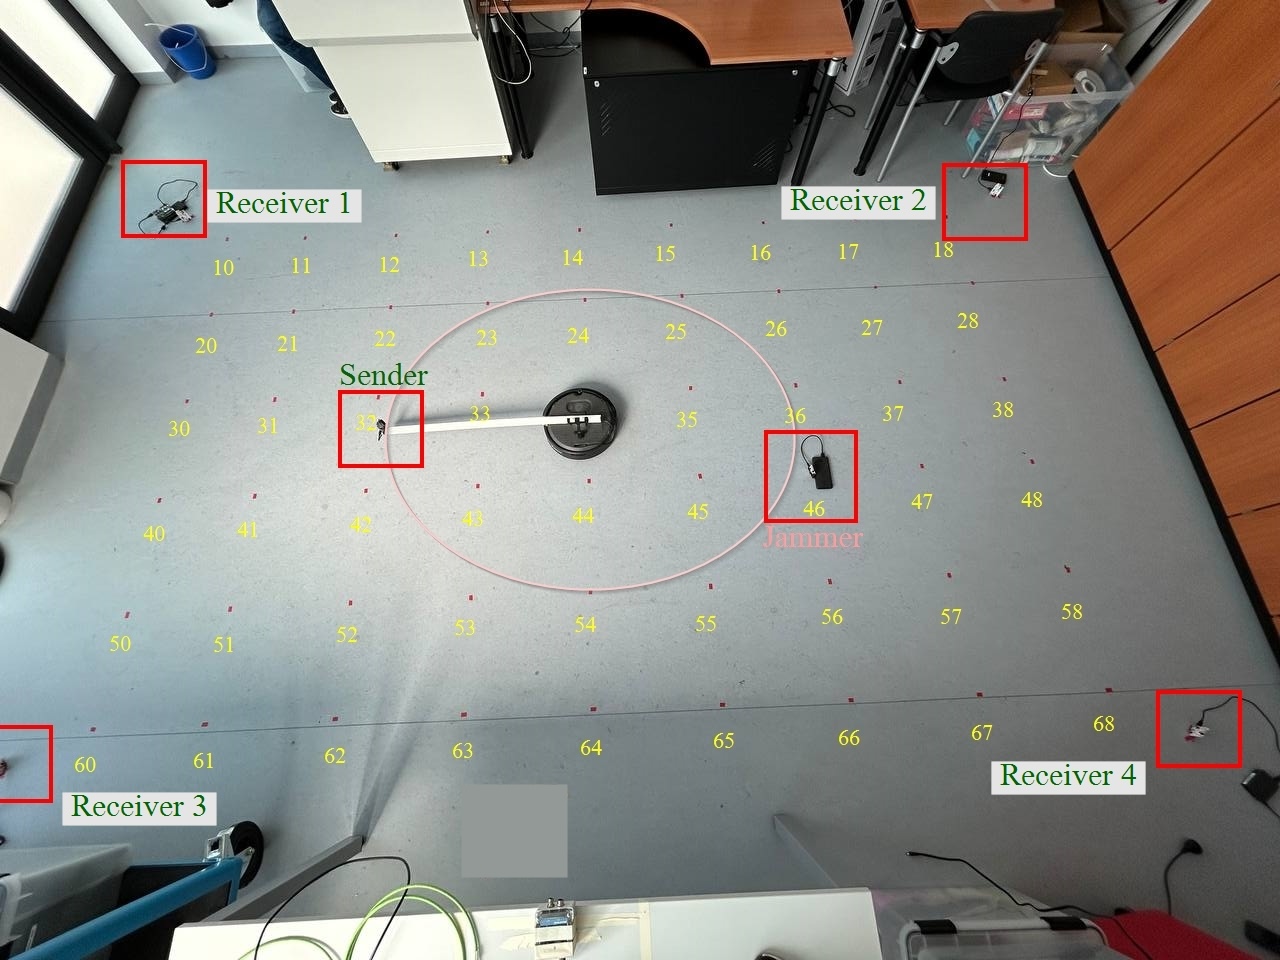 afbf4c8996f/jammer-loc
Реализует методы машинного и глубокого обучения для локализации глушилок UWB в помещениях, включая оптимизацию гиперпараметров, классификацию и…
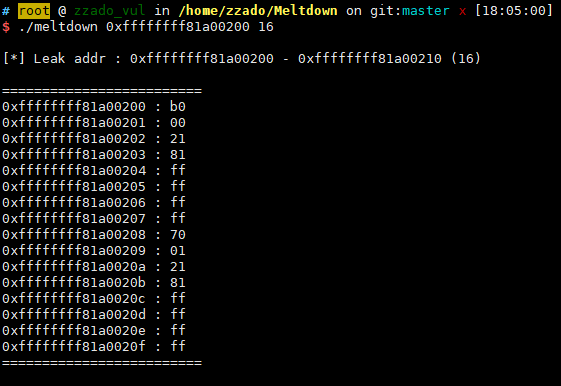 zzado/meltdown
PoC для Meltdown в linux (CVE-2017-5754)
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 уязвим к SQL-инъекциям
 dom4570/cve-2022-2588
Подробное описание и эксплойт-код для CVE-2022-2588, уязвимости ядра Linux типа use-after-free в route4_change, приводящей к повышению привилегий…
 hyperps/cve-2026-0897
Выделение ресурсов без ограничений или регулирования в компоненте загрузки весов HDF5 в Google Keras 3.0.0–3.13.0 на всех платформах позволяет…








