
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit

 rndhouse/vcamper
PoC: выявление скрытых патчей безопасности до CVE
 sangsheng2026/honor-90gt-mag-an00-root-research
Набор инструментов для исследования получения root-прав на уровне ядра Android для Honor 90 GT: зондирование устройств SELinux, проверка примитива…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Техническая реконструкция и proof-of-concept для CVE-2026-8206 — неаутентифицированного захвата учётной записи в плагине WordPress Kirki, с…
 0xblackash/cve-2026-98432
Технический бюллетень и оборонительный анализ CVE-2026-98432 — use-after-free в IPv4 TCP ядра Linux, с указанием затронутых версий, команд…
 ryh1218/occ
Запрещённые предметы: сегментация на основе моделирования двух слоёв с учётом окклюзий (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Технический анализ, разбор и правила YARA для кампании DLL Sideloading, замаскированной под HWMonitor
 686f6c61/poc-wp-core-cve-2026-93485
Педагогическая лаборатория по CVE-2026-93485 (Comment2Shell): неаутентифицированный stored XSS в ядре WordPress через wpautop -> RCE, с…
 uiuc-kang-lab/persistbd
Исследовательский код для обучения адаптеров, позволяющих бэкдорам LLM-агентов сохраняться после доброкачественного дообучения, с оценкой частоты…
 0xblackash/cve-2026-76461
Исследовательский репозиторий для CVE-2026-76461 — критической SQL-инъекции в Cisco Secure Email Gateway, приводящей к RCE с правами root, с…
 sbamit/exponentiated-gradient-descent-llm-attack
Новая состязательная атака на LLM, основанная на методе экспоненциального градиентного спуска.
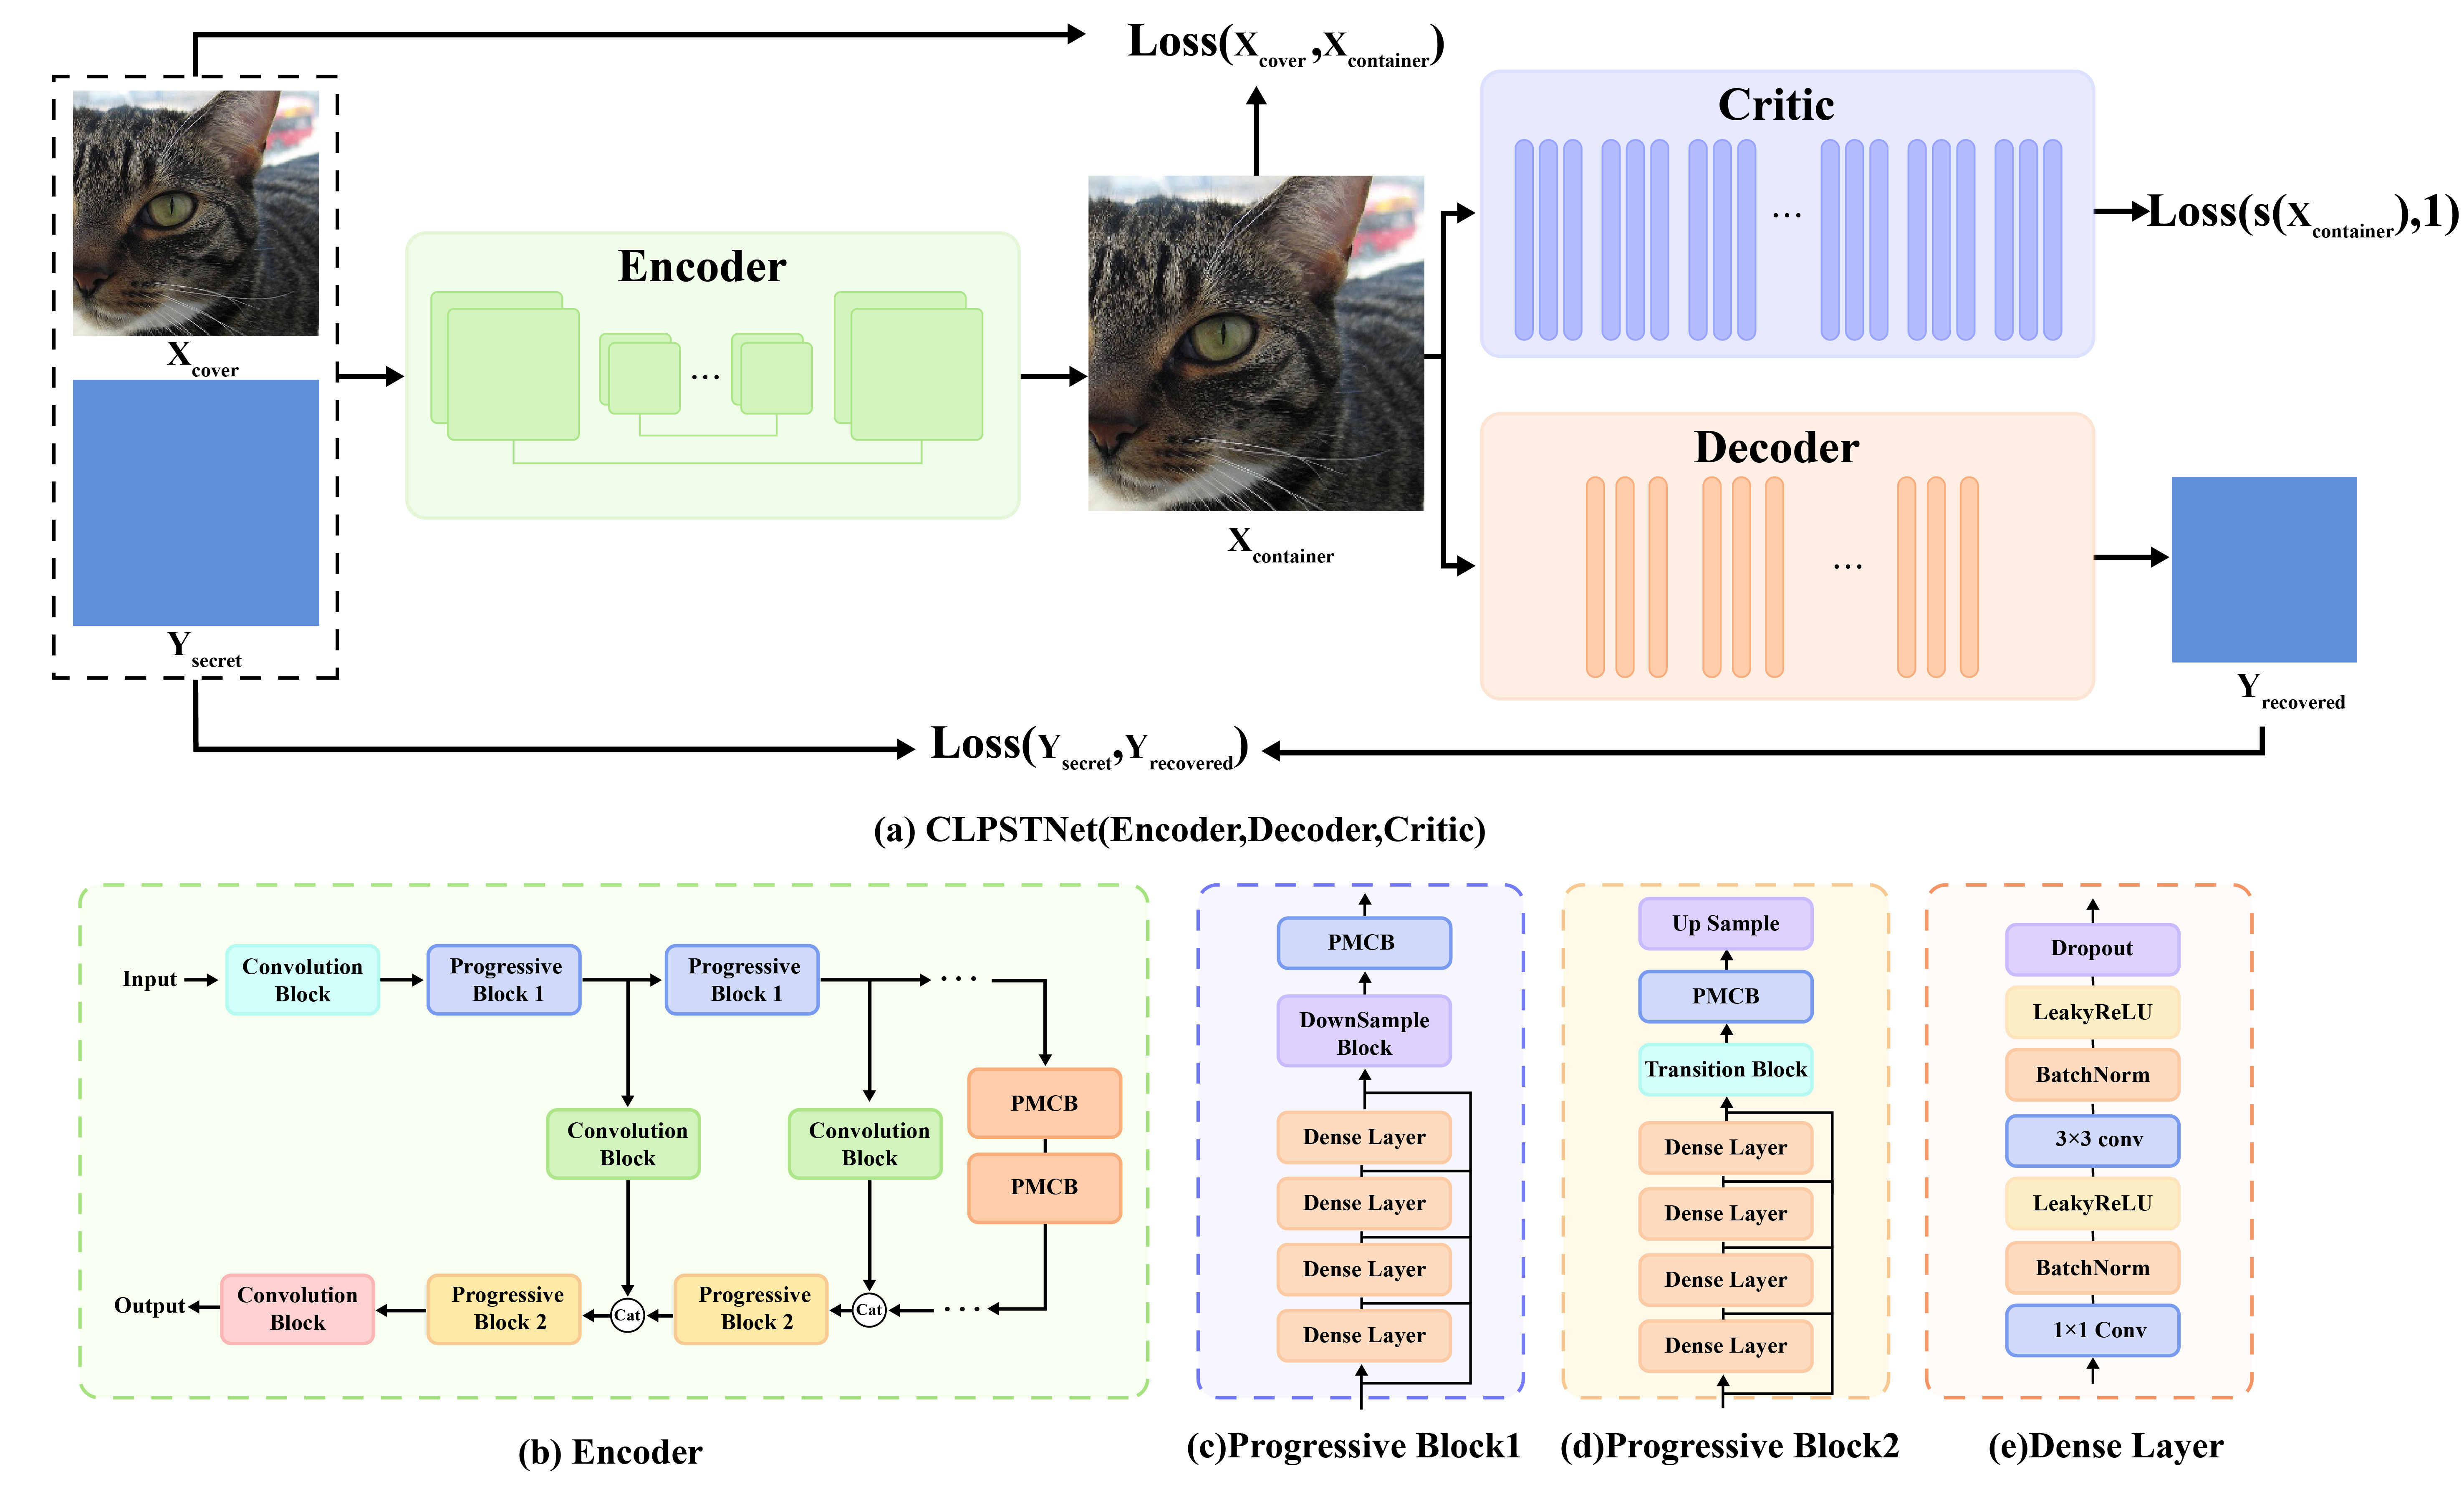 chaos-boops/clpstnet
CLPSTNet: Прогрессивная многомасштабная свёрточная модель стеганографии, интегрирующая обучение по нарастающей сложности
 jawh3/striatum-ctf
Исследовательские материалы для LLM-агента на основе MCP, который автономно решает задачи CTF, включая данные абляции, скрипты анализа и стек MCP из…
 j-dahl7/mcp-attack-detection-sentinel
# Лаборатория обнаружения Sentinel для цепочек атак MCP: CVE-2026-26118 кража токенов через SSRF, отравление инструментов, межсерверная…
 xh4h/cve-2023-34840
XSS в angular-ui-notification
 ife-ella/cve-vulnerability
Репозиторий, ссылающийся на CVE-2026-0322; README, документация или сведения о коде, описывающие его содержимое или назначение, отсутствуют.
 vettrivel007/cve-disclosures
Репозиторий с документацией об уязвимостях безопасности, обнаруженных в свободном и открытом программном обеспечении (FOSS) VETTRIVEL U.
 dinosn/proftpd-cve-2026-42167-analysis
Независимое воспроизведение, анализ первопричины на уровне кода и реалистичное описание экспозиции для CVE-2026-42167 (обход is_escaped_text() в…
 snailsploit/cve-2026-3288
Разбор: инъекция конфигурации ingress-nginx через аннотацию rewrite-target








