
 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 ashishraste/arp-dns-attacks
ARP-спуфинг, HTTP-редирект, DNS-спуфинг и DNS-форджинг с использованием библиотеки pcap
 weirdmachine64/sharkmcp
MCP-сервер — швейцарский нож для анализа PCAP-файлов
 projectdiscovery/network-fingerprint
Помощник по генерации отпечатков (fingerprint) для сетевых шаблонов nuclei
 loukious/android_kernel_xiaomi_sm8150
Ядро Nethunter для POCO X3 Pro (vayu) на основе ядра crDroid.
 amlight/ofp_sniffer
OpenFlow сниффер для помощи в устранении неполадок сети в производственных сетях.
 zapotek/cdpsnarf
CDPSnarf — это сетевой сниффер, написанный исключительно для извлечения информации из пакетов CDP (Cisco Discovery Protocol).
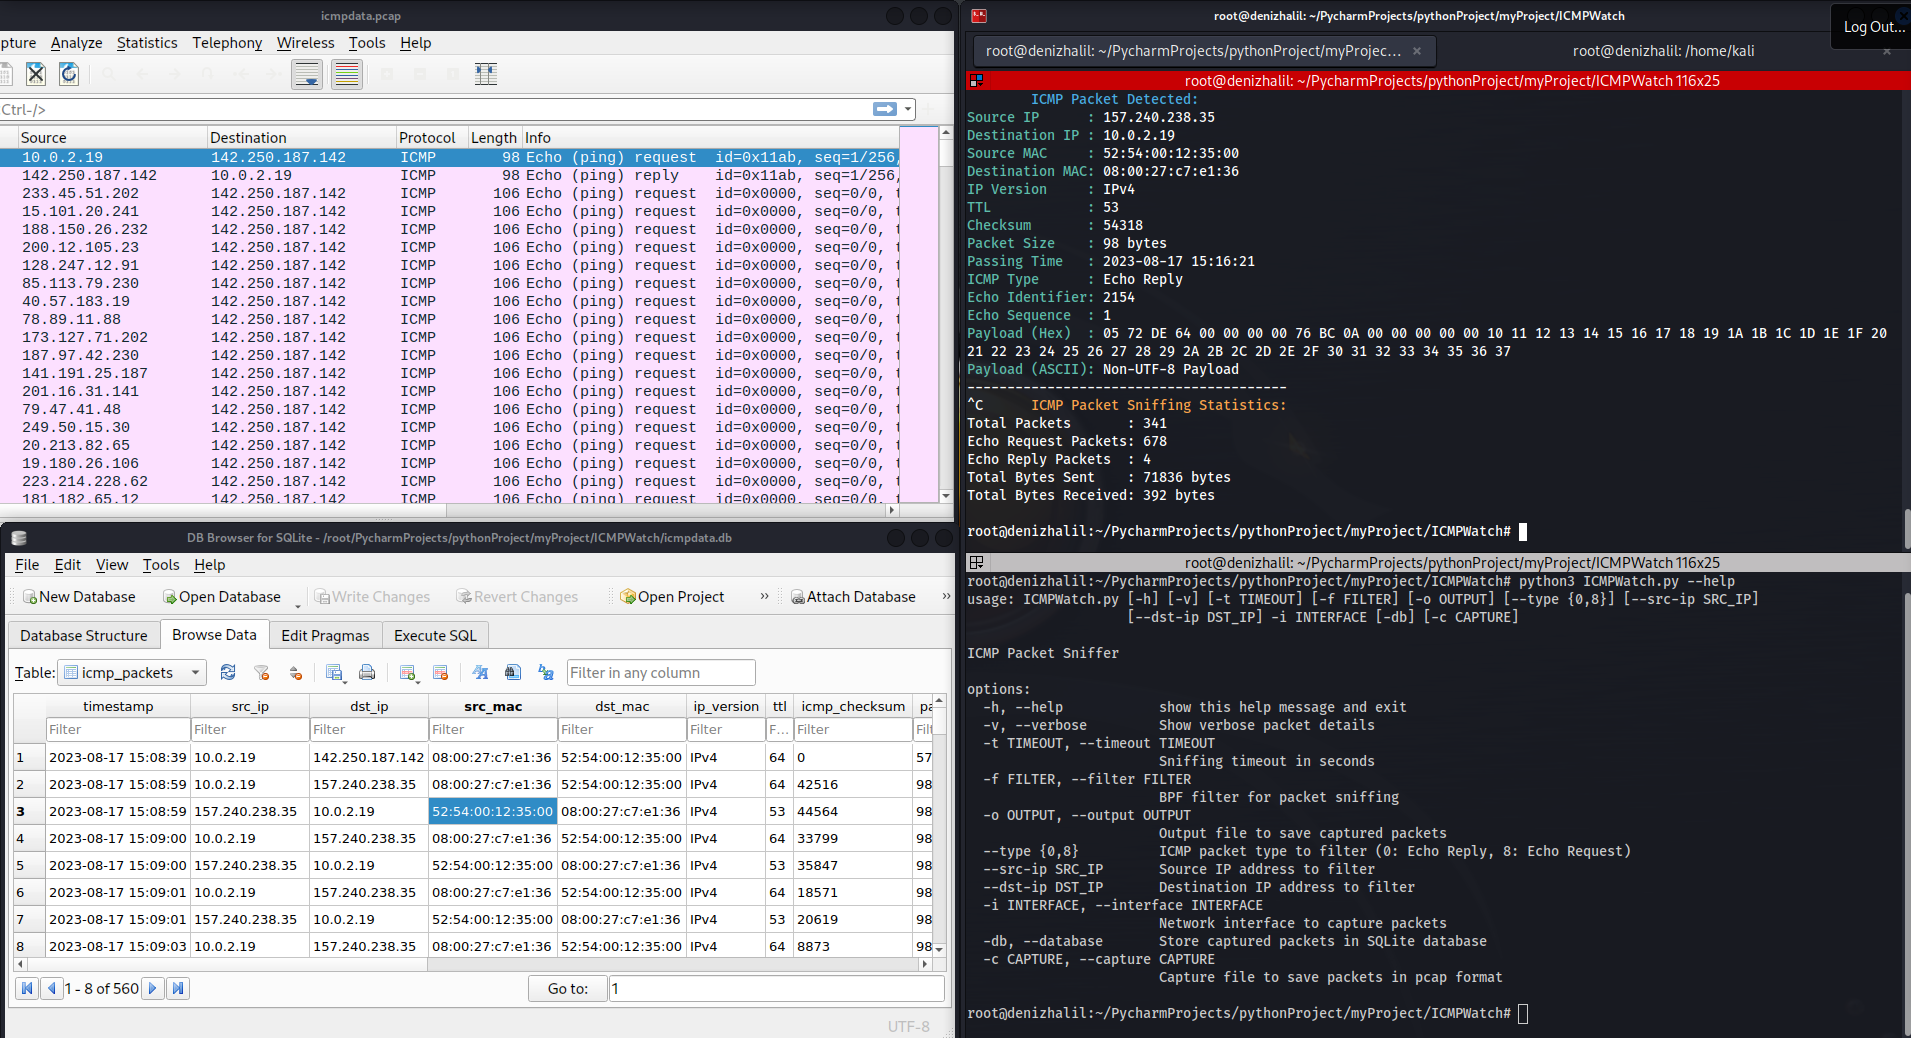 halildeniz/icmpwatch
ICMP-сниффер пакетов для захвата, анализа и регистрации Echo Request/Reply пакетов с фильтрацией, хранением в SQLite и экспортом в PCAP для сетевой…
 ipopov/starttls-mitm
Прозрачный прокси-сервер man-in-the-middle с поддержкой STARTTLS
 emrekybs/bryobio
Был разработан для ускорения процессов SOC-аналитиков во время анализа.
 icsec/airpwn-ng
Инъекция пакетов для Wi-Fi; упрощённая.
 corelight/raspi-corelight
Скрипт Corelight@Home
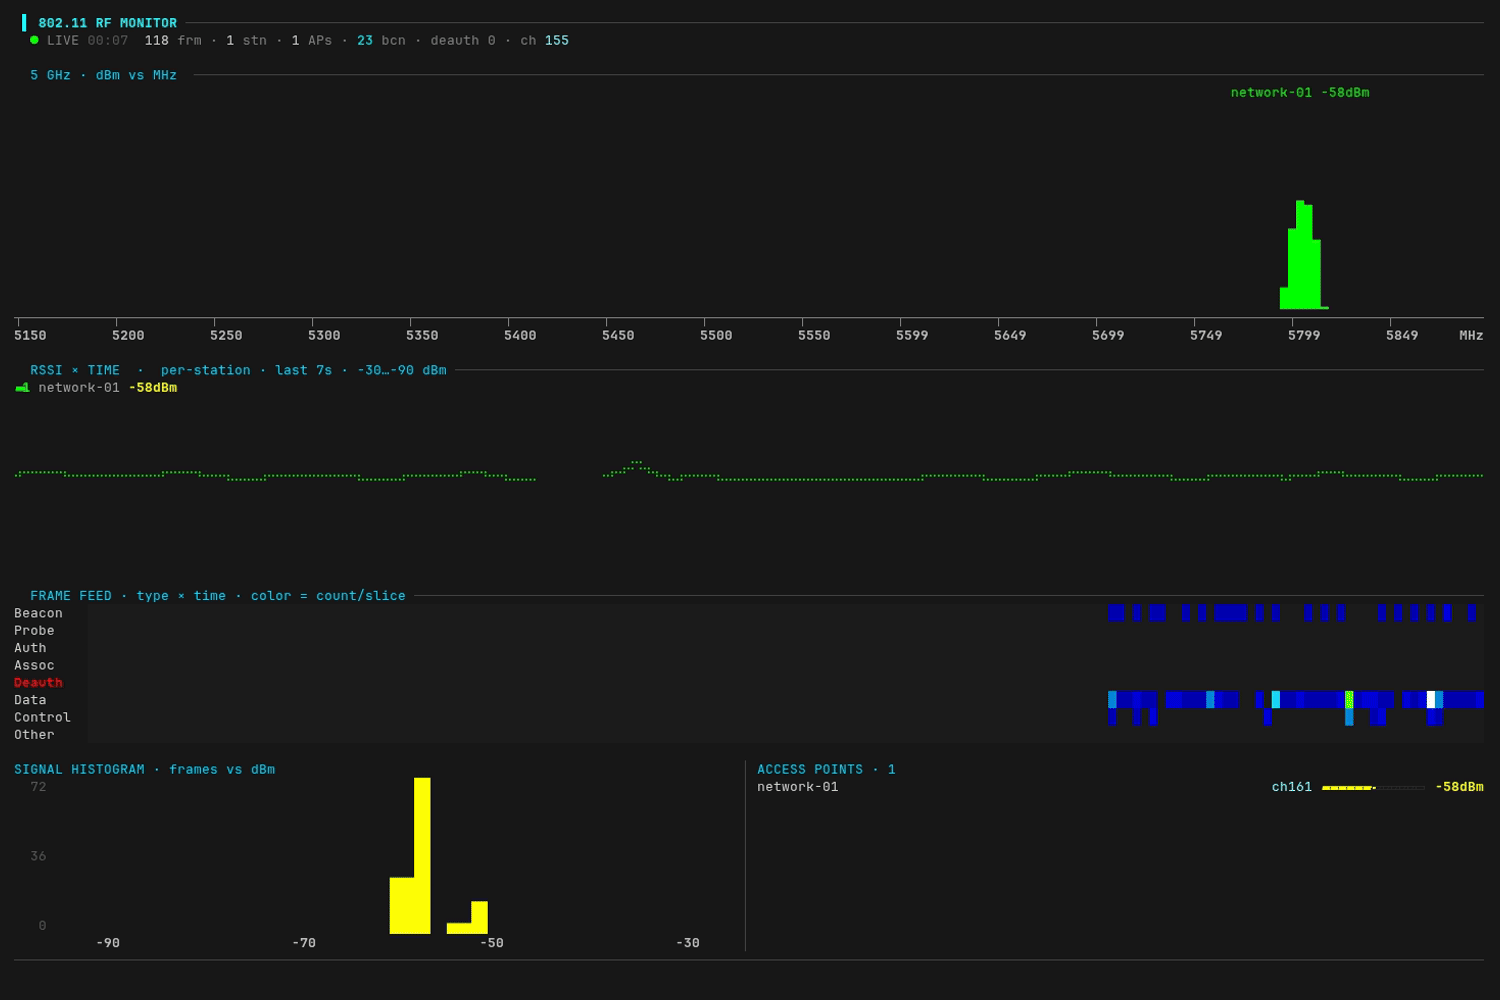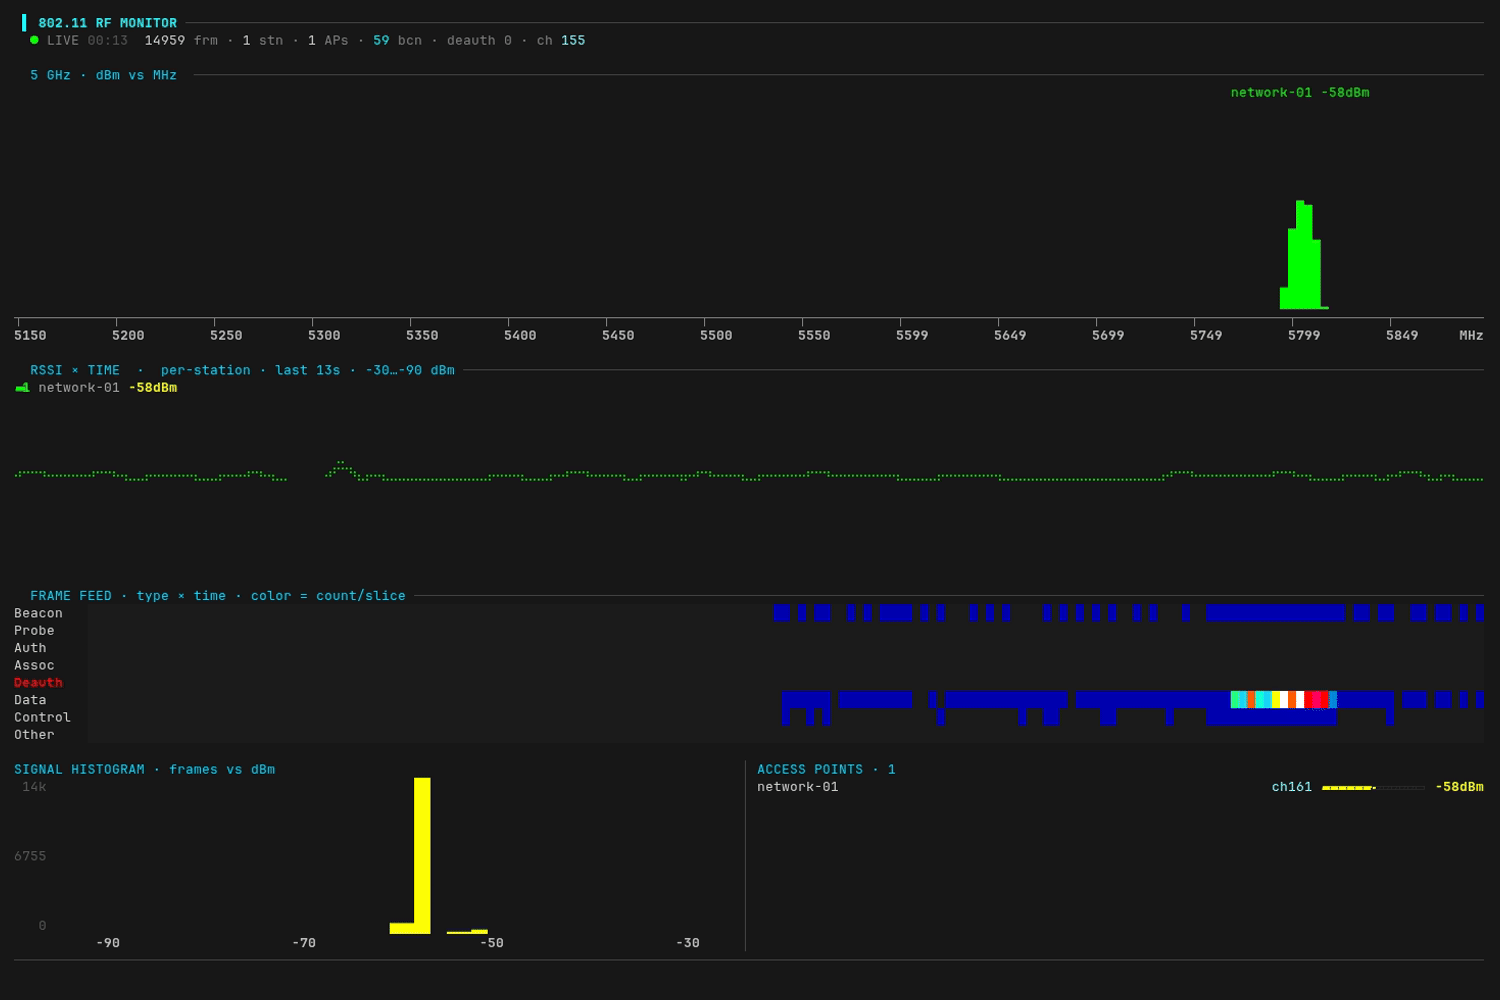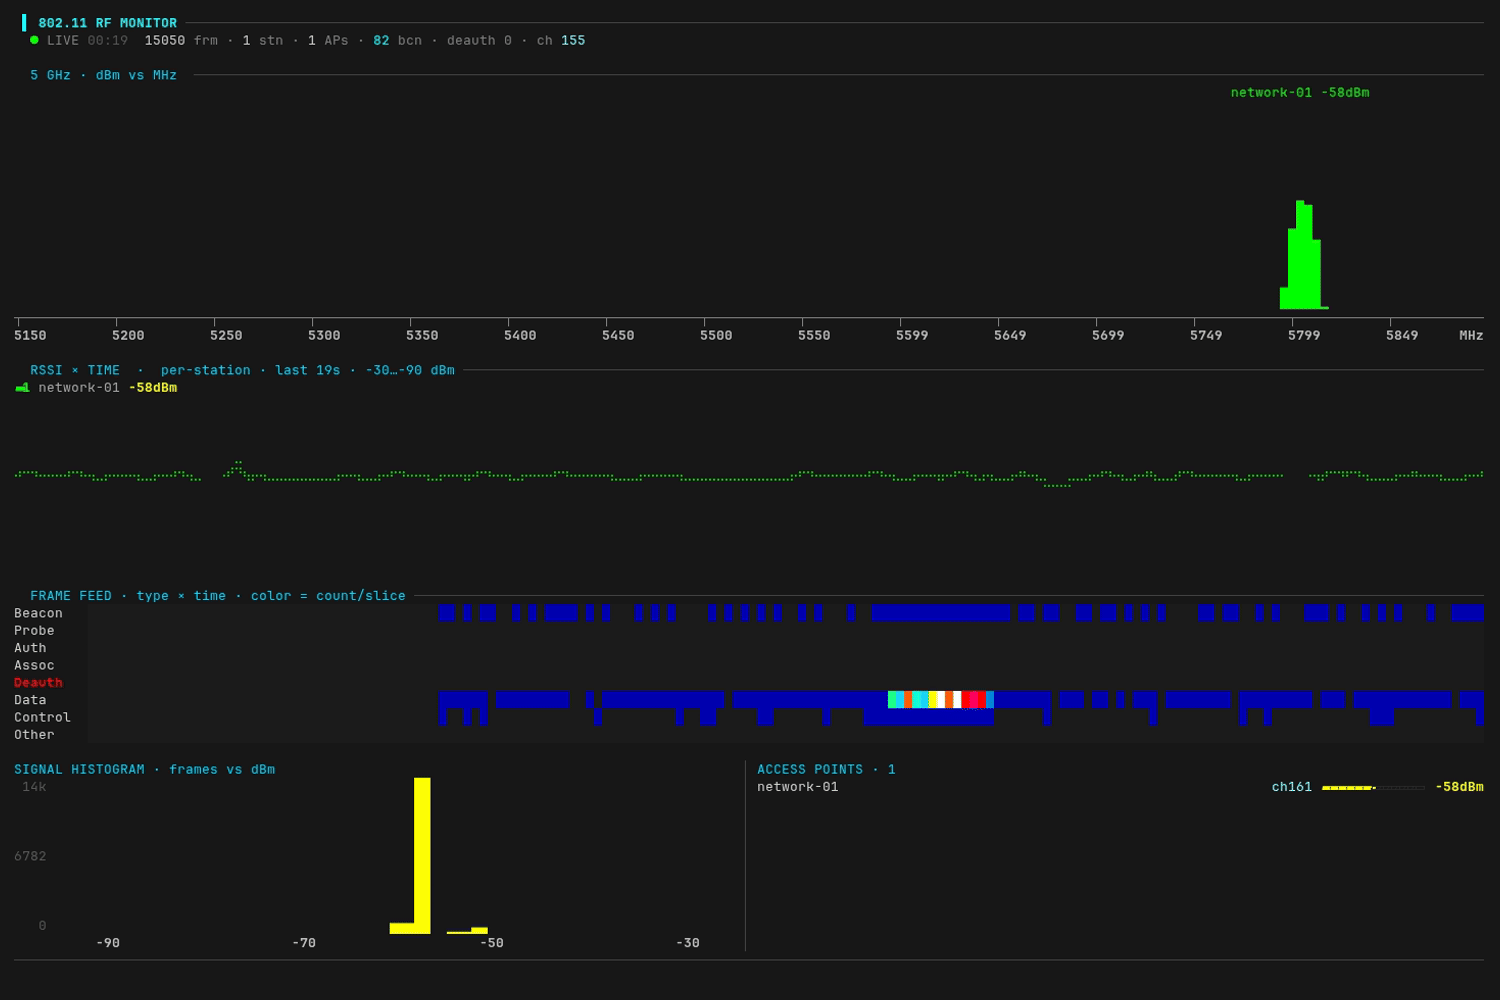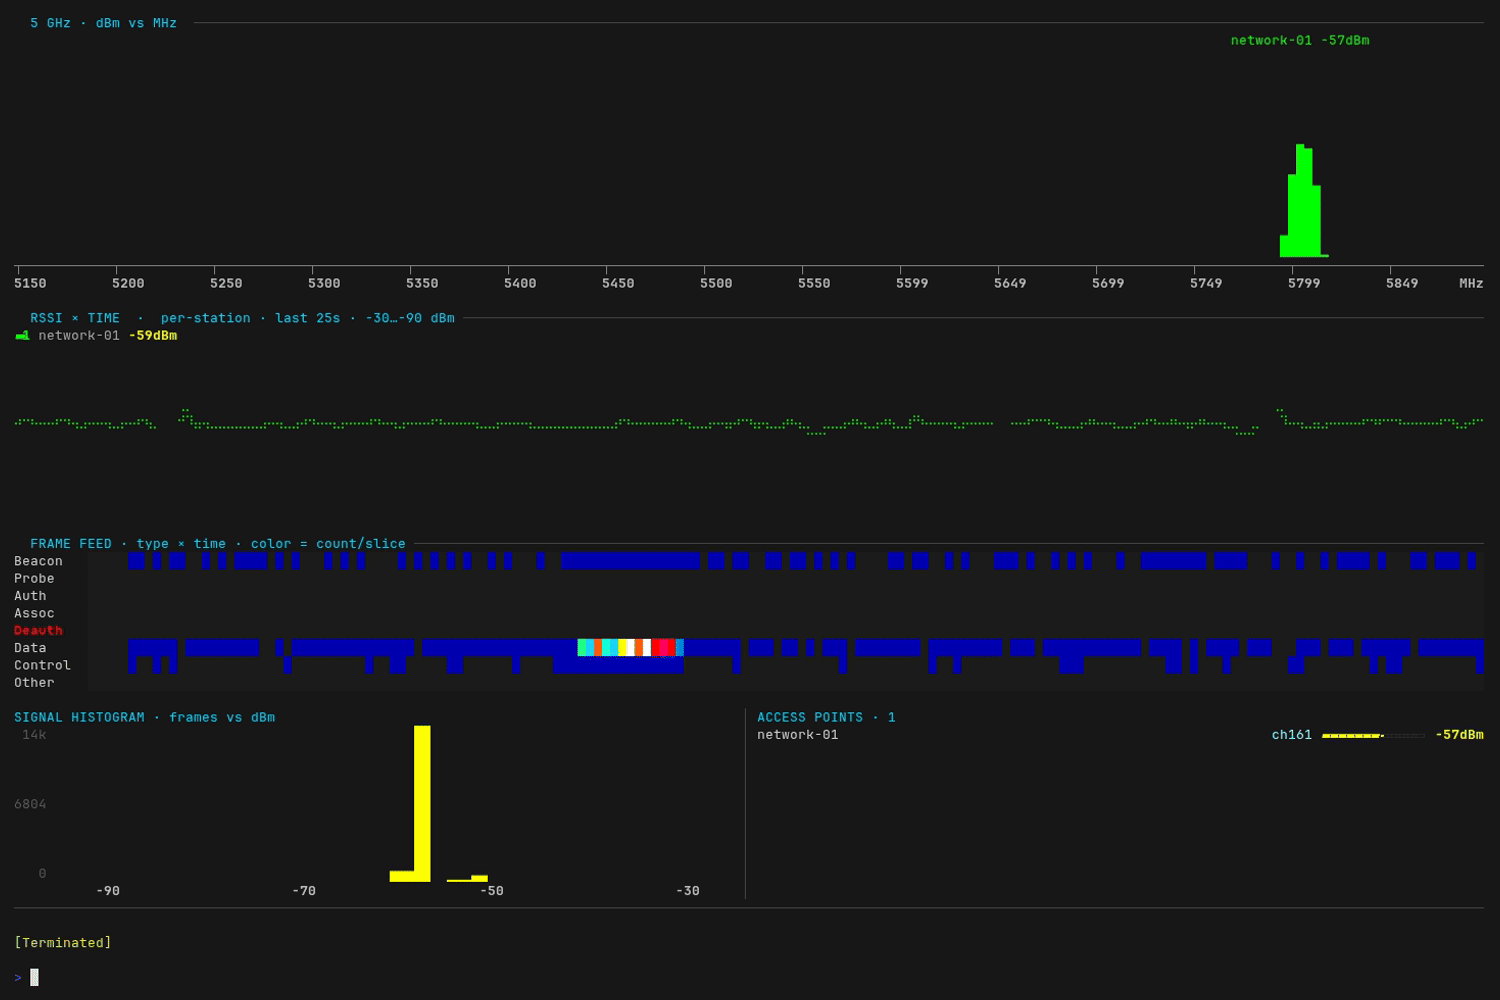 yeet-src/airtop
htop для эфира — живая RF-панель управления 802.11 (Wi-Fi) в вашем терминале
 mike01/pypacker
:package: Самая быстрая и простая библиотека для манипуляции пакетами для Python
 kdbugk/game-of-kingshot-re
Учебное исследование обратной разработки игры на Unity/IL2CPP для Android. Документирует декодирование шлюзового протокола, анализ нативного SDK для…
 metrodango/pip3line
Швейцарский нож для манипуляции и перехвата сырых байтов
 mrschyte/socksmon
Мониторинг произвольного TCP-трафика с помощью вашего любимого HTTP-перехватывающего прокси
 misje/dhcpoptinj
Инжектор DHCP-опций
 misp/misp-wireshark
Плагин Lua для извлечения данных из Wireshark и преобразования их в формат MISP.








