
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit
 azet/cve-2014-3466_poc
Доказательство концепции для CVE-2014-3466 (переполнение буфера GnuTLS: проверка длины идентификатора сессии)
 atea-redteam/cve-2023-20198
CVE-2023-20198 Проверочный скрипт
 sobri3195/-pegasus-suite
Всеобъемлющий набор инструментов безопасности, содержащий более 1000 инструментов для тестирования на проникновение и оценки безопасности.
 lupovis/honeypot-for-cve-2025-59287-wsus
Защитная PoC-приманка для CVE-2025-59287 (WSUS) — эмулирует конечные точки WSUS, перехватывает тела запросов и метаданные, сохраняет доказательства…
 jgajek/killasa
Эксплойт для CVE-2016-1287, который тестирует устройства Cisco ASA путем отправки специально сформированных фрагментов IKEv2 с неверной длиной для…
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 corelight/zeek-spicy-openvpn
Анализатор протокола OpenVPN для Zeek, основанный на Spicy.
 azurit/modsecurity-backdoor
Это proof-of-concept вредоносного программного обеспечения, работающего внутри WAF ModSecurity.
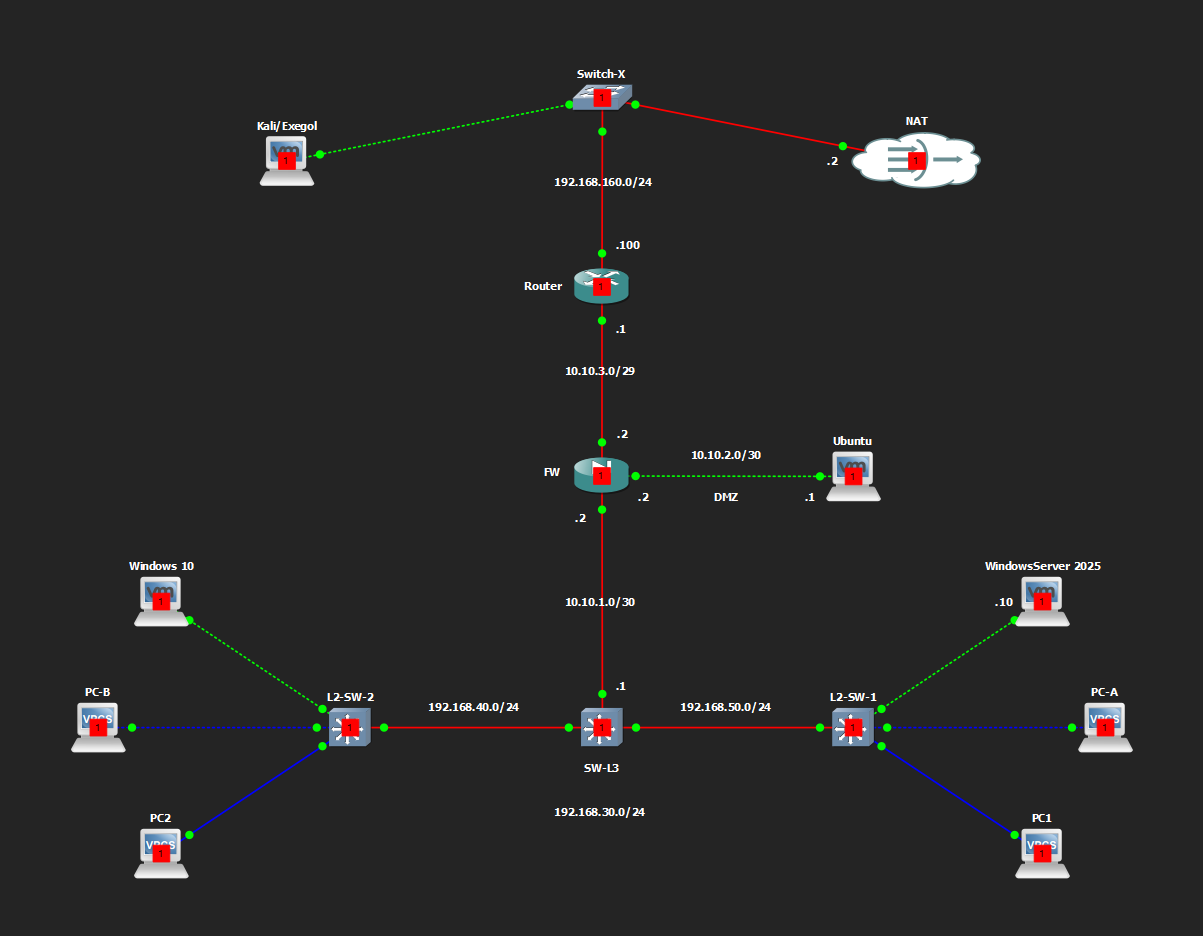 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
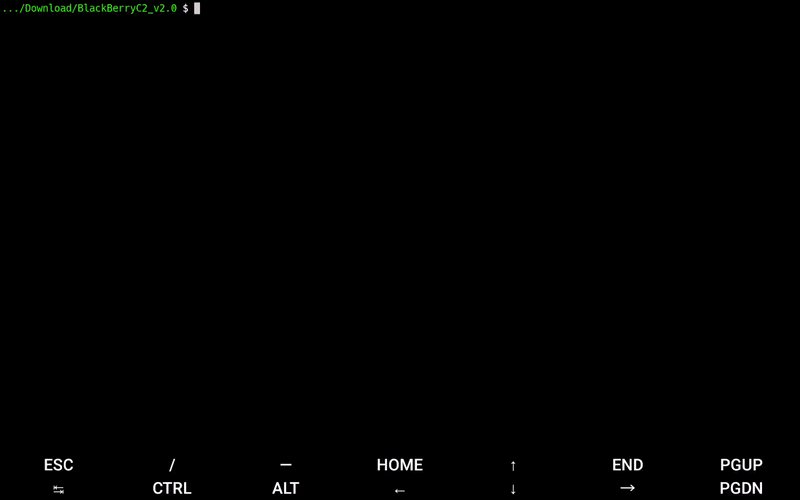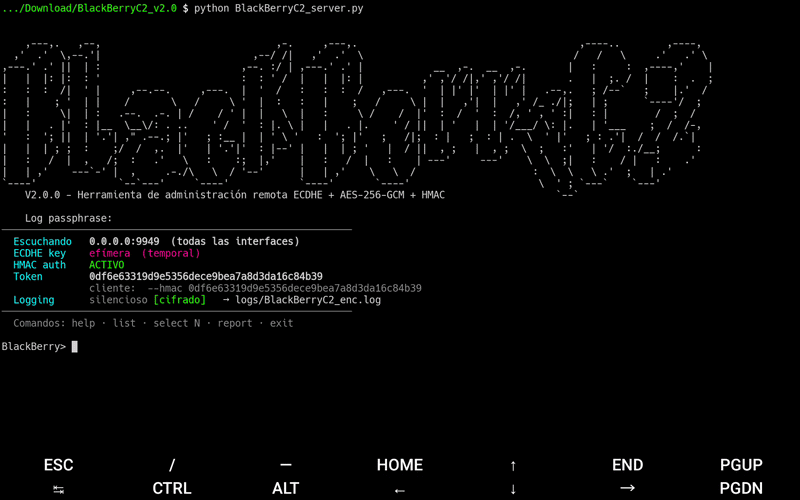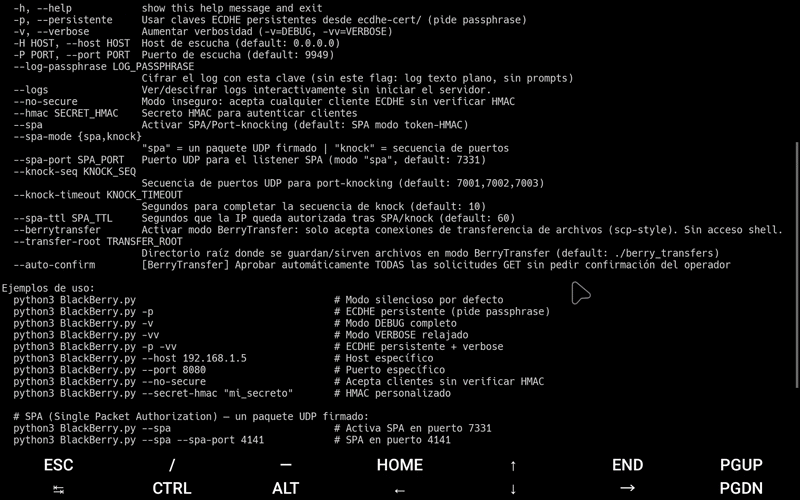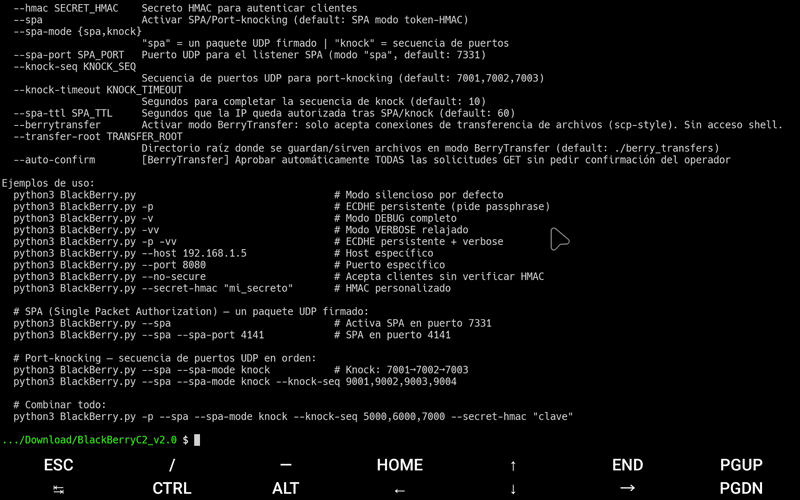 dereeqw/blackberryc2
Зашифрованная исследовательская платформа командования и управления (C2) для обучения кибербезопасности, лабораторных работ red team и экспериментов…
 guokers/aioscan_cve-2020-0796
Скорость CVE-2020-0796 на основе asyncio (корутин) весьма впечатляет — удобно для быстрой проверки внутренней сети администраторами.
 huntandhackett/antignis
Автоматизирует управление брандмауэром на хостах Windows, импортируя сетевые данные в центральную базу данных, создавая группы Active Directory и…
 gryfman/dlpwn
Инструмент Red Team для скрытой выгрузки файлов через передачу аудио по Bluetooth, кодирующий двоичные данные в сигналы FLAC для обхода систем…
 butrintkomoni/cve-2020-0796
Выявление и устранение уязвимости CVE-2020–0796 на лету
 noah4ever/sshconfig-lint
Линтер на основе правил для конфигурационных файлов клиента OpenSSH, который обнаруживает дублирующиеся хосты, отсутствующие файлы identity, слабые…
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Логика обнаружения и правило для уязвимости TCP/IP Microsoft Windows
 0xeb-bp/cve-2020-16898
PoC BSOD для CVE-2020-16898 (badneighbor)
 zappaboy/vuln-scanner
Сканер оценки уязвимостей с генерацией отчётов








