
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit

 lu1sdv/wafmeow
Отпечатки wafw00f. Скорость Go. Нативная поддержка конвейеров. Обнаружение WAF по живым HTTP-запросам и офлайн-захватам.
 nccgroup/ebpf
eBPF — инструментарий расширенного фильтра пакетов Беркли
 owasp/honeysap
HoneySAP: исследовательский honeypot с низким уровнем взаимодействия для SAP
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Бесфайловый C2-фреймворк на ассемблере x64 с двухканальным пивотингом по протоколам ICMP/DNS, прямым выполнением системных вызовов и внедрением в…
 xiaolichan/redcaddy
C2-редиректор на основе caddy
 nicmx/fort-validator
RPKI Relying Party и RTR-сервер, который проверяет авторизации происхождения маршрутов BGP и передаёт проверенные данные маршрутизаторам по протоколу…
 codextf2/openmalleablec2
Открытая реализация Malleable C2 от Cobalt Strike
 torque59/nosqlpot
Фреймворк Honeypot для NoSQL
 pion/handoff
Запустите WebRTC в браузере — выполняйте его в другом месте.
 epi052/cve-2018-15473
Многопоточный, с поддержкой IPv6, перебор имен пользователей по словарям/одиночному пользователю через CVE-2018-15473
 cbuijs/sdproxy
DNS-прокси, простой и быстрый, с не такими уж простыми возможностями. Ориентирован на маршрутизируемую пересылку DNS, фильтрацию и родительский…
 v-p-b/pecloakcapstone
Кроссплатформенный форк peCloak на основе Capstone
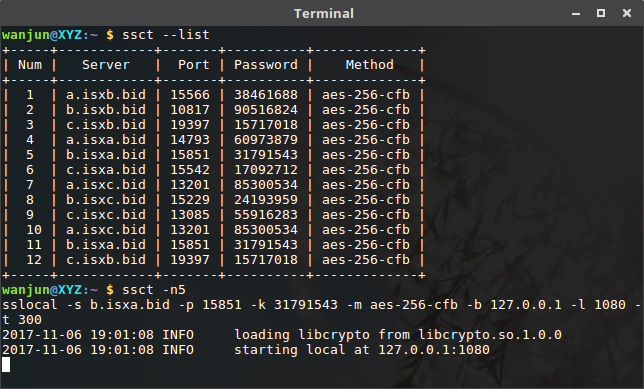 wanjunzh/ssct
Инструмент-обёртка для shadowsocks для последовательного обхода брандмауэров.
 lnxg33k/webhandler
Симулятор Bash для управления сервером с помощью системных функций PHP.

 deeptempo/socbench
Открытая платформа и эталон для ИИ в операциях по кибербезопасности.
 nonenotnull/ssrfx
CVE-2014-4210+Redis Несанкционированный доступ
 mhaskar/fsquirtcplpoc
PoC для генерации модуля bthprops.cpl, предназначенного для загрузки через Fsquirt.exe LOLBin








