
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Сетевая криминалистика — Страница 5 | Kitploit
Категории

Сетевая криминалистика

Инструменты для анализа сетевого трафика и журналов связи для расследования инцидентов безопасности.

Рекомендация Kitploit

Лучшие инструменты

10 выбрано
wireshark preview#1

wireshark

GitHubwireshark/wireshark
10.1k1 ч 57 мин назад
zeek preview#2

zeek

GitHubzeek/zeek
7.8k12 ч 33 мин назад
arkime preview#3

arkime

GitHubarkime/arkime
7.4k22 ч 2 мин назад
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5k7 дней назад
suricata preview#5

suricata

GitHuboisf/suricata
6.5k3 дней назад
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1k12 ч 40 мин назад
scapy preview#8

scapy

GitHubsecdev/scapy
12.5k1 день назад
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
7351 год назад
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4k1 год назад
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8k1 год назад
НовыеРелевантностьПопулярныеНедавно обновлённые
141 результатов
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…

defensive-toolsioc-managementpacket-sniffing-analysis+5
935 лет назад
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
6119 дней назад
OpenFPC preview

OpenFPC

GitHubleonward/openfpc

OpenFPC, полный захват пакетов с открытым исходным кодом

packet-sniffing-analysisnetwork-forensicsforensics+1
7310 лет назад
NetworkAssessment preview

NetworkAssessment

GitHubhalildeniz/networkassessment

NetworkAssessment: Инструмент оценки сетевых компрометаций
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+4
952 лет назад
syd preview

syd

GitHubsydsec/syd

Офлайн AI-ассистент по безопасности для тестирования на проникновение в изолированных сетях
osintmemory-forensicsvulnerability-analysis+8
866 месяцев назад
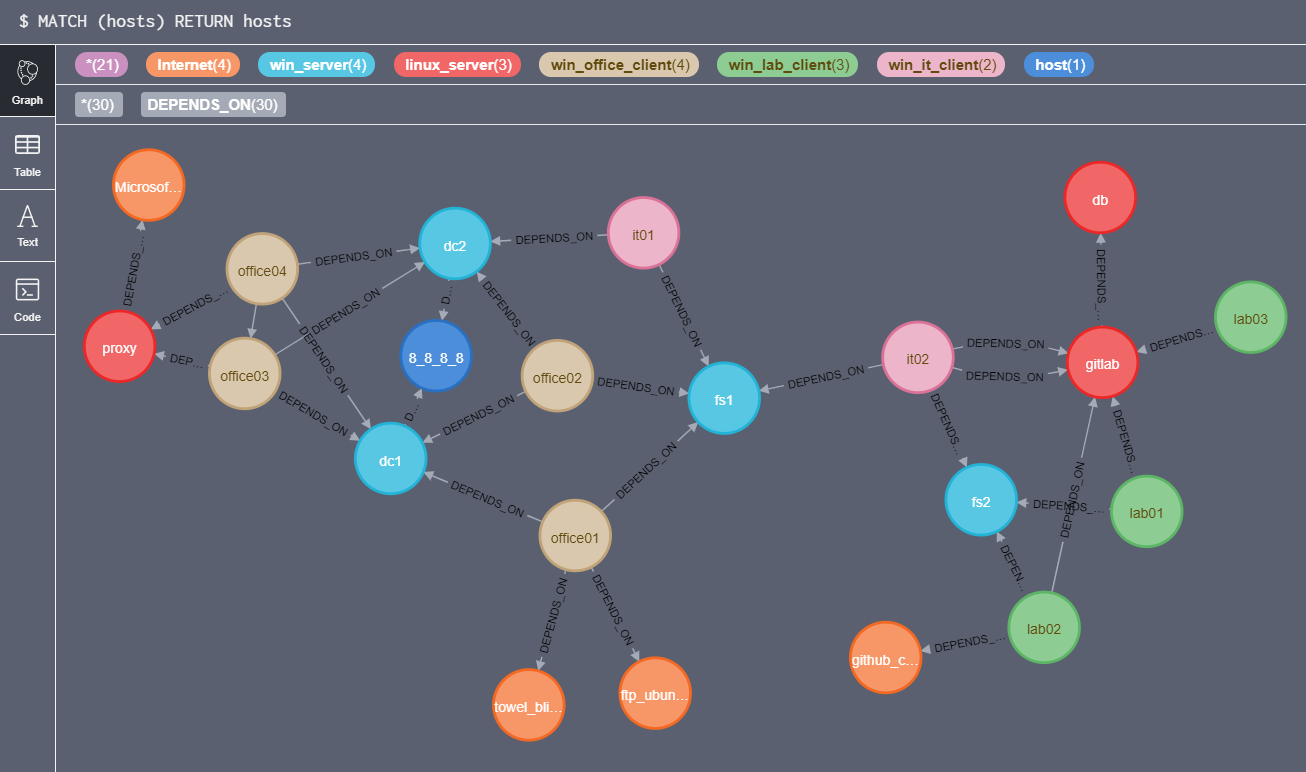
netstat2neo4j preview

netstat2neo4j

GitHubtrinitor/netstat2neo4j

создание операторов Cypher CREATE из файлов netstat с нескольких машин

network-forensicsinformation-gatheringlog-analysis
415 лет назад
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

MCP-сервер — швейцарский нож для анализа PCAP-файлов

packet-sniffing-analysisreconnaissancenetwork-forensics+6
735 месяцев назад
Android-Projector-C2-Malware preview

Android-Projector-C2-Malware

GitHubkavan00/android-projector-c2-malware

Разбор C2-сети китайских beamers — SilentSDK-Analysis

android-securityembedded-systems-securityioc-management+9
1817 дней назад
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

Инструмент криминалистического анализа подключений USB-устройств, который отслеживает физические связи между устройствами и компьютерами в локальных…
reconnaissancenetwork-forensicsforensics+2
386 лет назад
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

Декодирует трафик PlugX и зашифрованные/сжатые артефакты

encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
3813 лет назад
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

Был разработан для ускорения процессов SOC-аналитиков во время анализа.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
486 месяцев назад
game-of-kingshot-re preview

game-of-kingshot-re

GitHubkdbugk/game-of-kingshot-re

Учебное исследование обратной разработки игры на Unity/IL2CPP для Android. Документирует декодирование шлюзового протокола, анализ нативного SDK для…
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+5
316 месяцев назад
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

Writeup для челленджа бейджа DEF CON 30

network-forensicssteganographydigital-forensics+3
724 лет назад
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Плагин Lua для извлечения данных из Wireshark и преобразования их в формат MISP.
packet-sniffing-analysisnetwork-forensicsforensics+2
502 лет назад
zeek-community-id preview

zeek-community-id

GitHubcorelight/zeek-community-id

Zeek поддержка для хеширования потоков Community ID.

network-forensicsnetwork-securityutilities-frameworks+1
373 лет назад
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Судебно-медицинский сканер

disk-forensicsmemory-forensicsnetwork-forensics+3
4113 лет назад
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR-сервер-компаньон для криминалистики + расширение для захвата
defensive-toolsioc-managementmemory-forensics+9
333 дней назад
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

Декапсулирует трафик, инкапсулированный в протоколы GRE, IPIP, 6in4, ESP (ipsec), также может удалять заголовок IEEE 802.1Q (виртуальная локальная…


packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
348 лет назад
Назад1…456…8Вперёд






