
 telefonica/hiddennetworks-python
Инструмент криминалистического анализа подключений USB-устройств, который отслеживает физические связи между устройствами и компьютерами в локальных и доменных сетях, генерируя визуальные графы и отчёты в форматах CSV/JSON для реагирования на инциденты и цифровых расследований.

v0.9 Май 2020
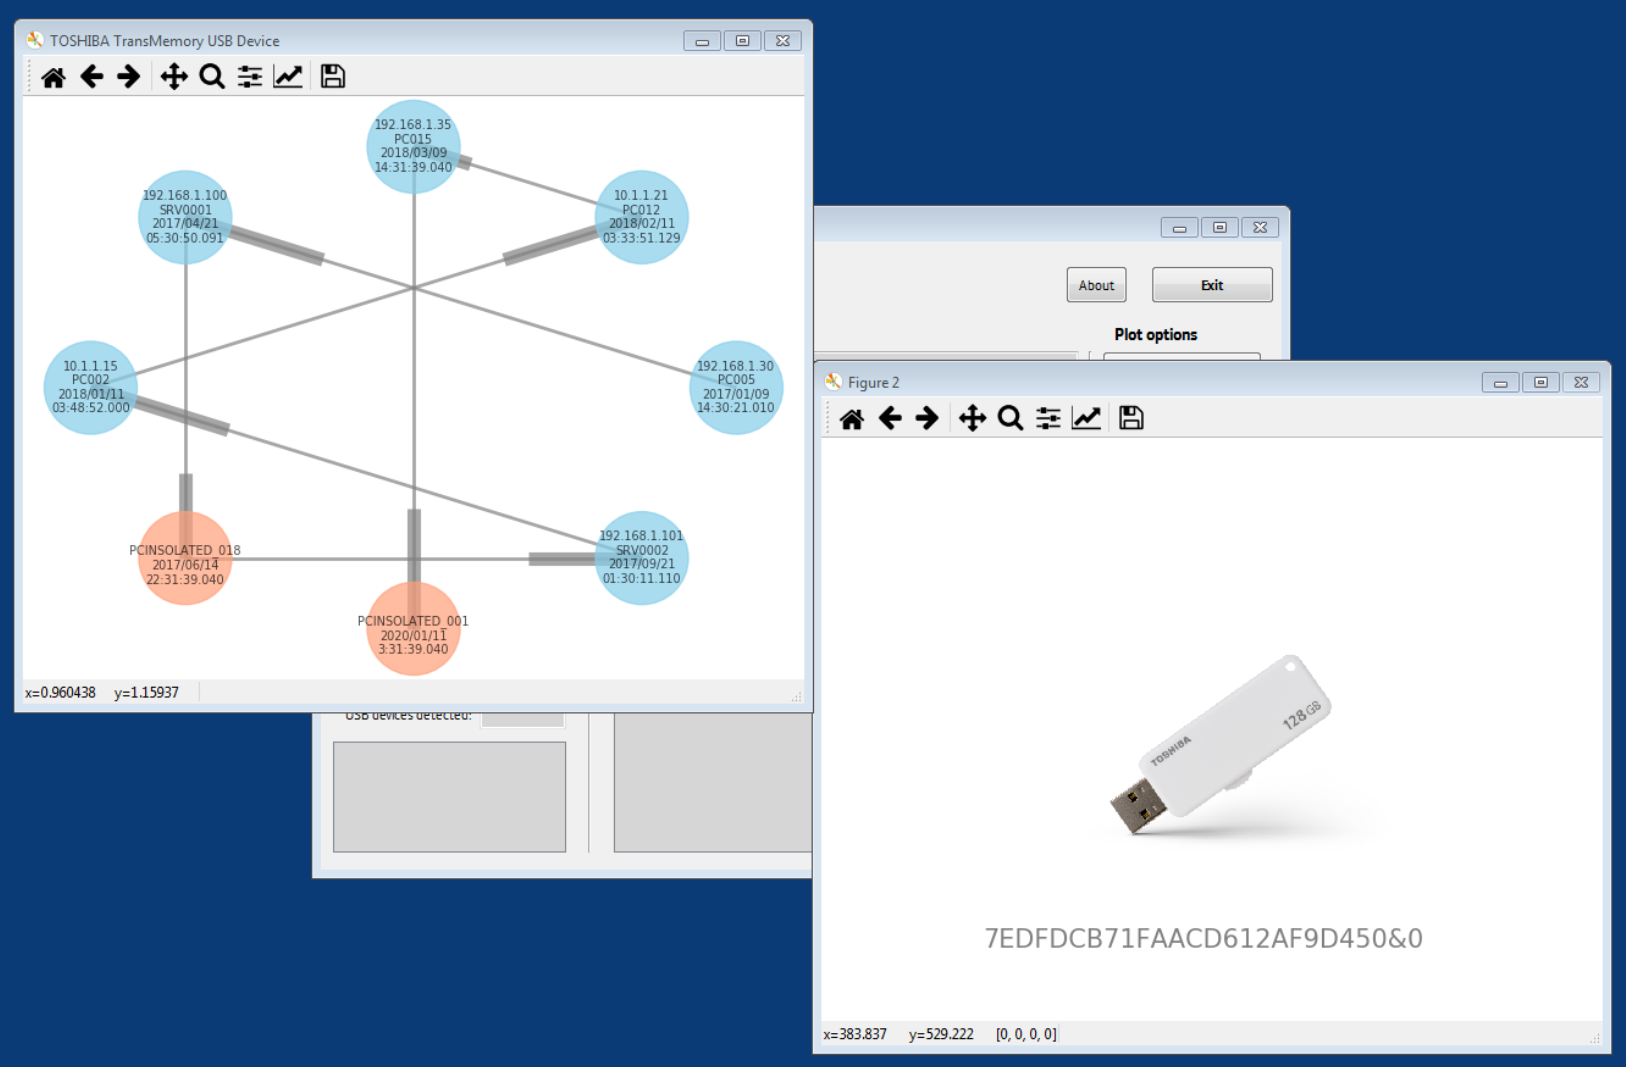
Hidden Networks — это новая проверка концепции (основанная на одноименном документе), которая программируется на Python 3.4. Она упрощает задачу анализа локальных и удалённых машин (в домене, с использованием WMI) в поиске следов подключений USB-устройств. С помощью собранной информации эта проверка концепции строит сеть, показывающую путь или переходы между такими USB-устройствами и компьютерами, к которым они были подключены. Таким образом, отображается альтернативная сеть. То же приложение генерирует сети (по одной для каждого устройства), и вся собранная информация сохраняется в двух файлах (.CSV и .JSON) для последующего анализа и экспорта.
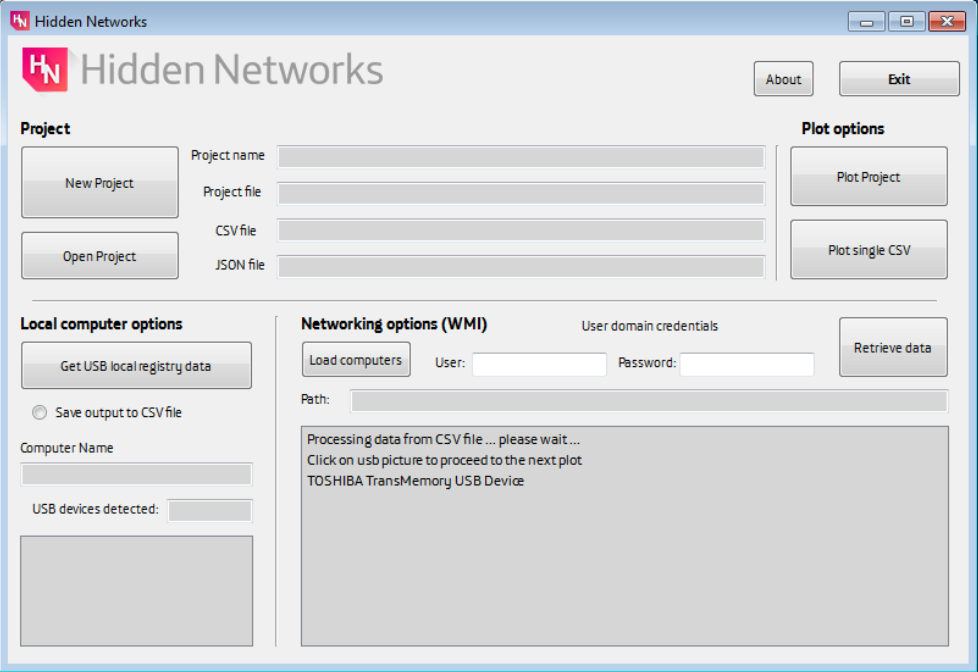
Функциональность: Есть три основные операции. Первая — извлечение информации с локальной машины из списка компьютеров в сети (домене) или непосредственное построение сети из ранее сгенерированного файла CSV. Основной шаг перед выполнением любой из этих операций (кроме опции построения сети из одного CSV) — создание или открытие нового проекта.
Извлечение информации с локальной машины («Get local registry info»). Информация о USB-устройствах, подключенных к машине, на которой выполняется приложение, может быть просмотрена или сохранена (если выбран пункт «Save output to CSV file») в экспортных файлах CSV и JSON. Наконец, мы можем визуализировать полученную сеть, выбрав опцию «Plot Project».
Извлечение информации с машин в сети или Active Directory («Retrieve remote info»). Шаг, предшествующий этой операции, — создание текстового файла с IP-адресами компьютеров, подлежащих аудиту, или их FQDN. После создания списка его необходимо загрузить, выбрав «Load list of computers». После загрузки списка необходимо ввести имя пользователя и пароль администратора (домен не обязателен; по умолчанию будет использоваться домен машины, с которой выполняется приложение). Состояние выполнения и извлечённые данные будут показаны в окне «Output». Эти данные также будут сохранены в CSV и JSON файлах проекта. Наконец, мы можем просмотреть полученную сеть, выбрав опцию «Plot Project».
Построение сети с помощью файла CSV («Plot single CSV»). С помощью этой опции можно напрямую построить сеть, предварительно сгенерированную приложением.
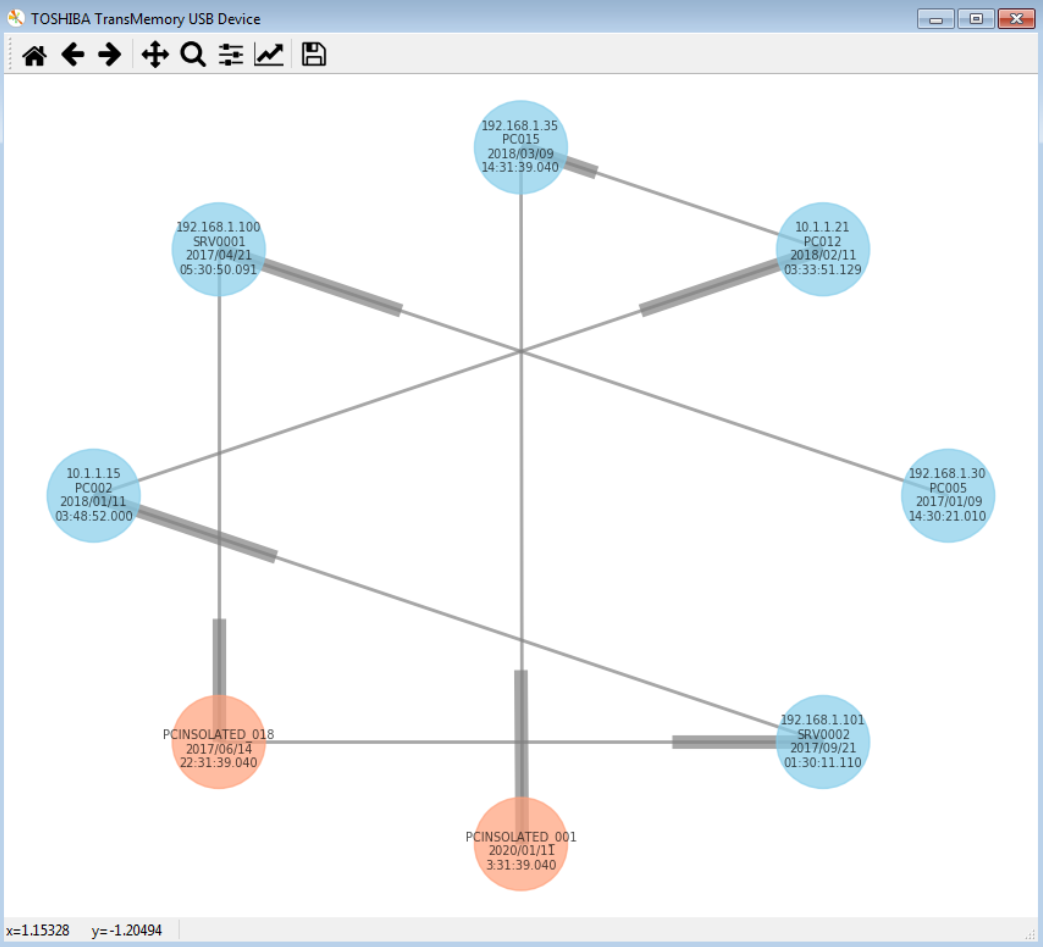
Отчёты. PDF-отчёты со всей встроенной информацией о USB-диске и сгенерированном графе.
Марка и модель USB (визуально). Изображение USB-устройства показывается с помощью инструмента bbid для поиска в Интернете.
Спасибо!
от команды IdeasLocas CDO Team.






