
 #1
Инструменты для оценки, тестирования и эксплуатации мобильных приложений и устройств (Android, iOS).
Рекомендация Kitploit
 happy0717/cve-2023-27703
CVE-2023-27703 Уязвимость утечки интерфейса отладки элементов в Android-версии pikpak версии V1.29.2
 b0b0505/cve-2016-0846-poc
Эксплойт-доказательство концепции для CVE-2016-0846, уязвимость повышения привилегий в Android, демонстрирующая методы эксплуатации для исследований…
 hasan-al-hussein/android-workprofile-exploit
Контролируемый оборонительный анализ подготовки рабочего профиля CVE-2025-22442, синхронизации политик и корпоративной изоляции.
 lewason/mhl-off-hook-writeup
Разбор и эксплойт-артефакты для Android-челленджа Off-Hook от Mobile Hacking Lab, объединяющие DOM-XSS, обход пути и вредоносный плагин для получения…
 skorpion96/cve-2026-40000
PoC для уязвимости в ZTE File Manager (zte.com.cn.filer), который позволяет читать произвольные файлы других приложений с правами этого файлового…
 lienby/pssroot
Программа One-Click-Root на основе CVE-2016-5195, работающая на старых Android-устройствах «PlayStation Certified».
 brodsbytes/cyberpup
Бесплатное приложение с открытым исходным кодом для кибербезопасности, предназначенное для людей, далёких от технологий.
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
Симуляция на Python уязвимости CVE-2026-22012, показывающая, как отсутствие Final-Unit-Indication в Diameter Credit-Control позволяет получить…
 imeiplus/galaxy-a37-root
Эксплойт-пейлоад для CVE-2026-43499 для Samsung Galaxy A37 (A376BXXS4AZG4, ядро 6.1.138-android14-11)
 miapatsune/cve-2026-43499
Эксплойт ядра для Redmi Pad Pro (dizi) / POCO Pad 5G с веб-интерфейсом для загрузки и выполнения, панелью администратора для управления логами и…
 darioi/droidcarve
Фреймворк для обратной разработки Android
 gimminse/firmware-analysis
Заново обнаружена критическая уязвимость CVE-2020-25279 в базовом процессоре Shannon, используемом в чипсетах Samsung Exynos.
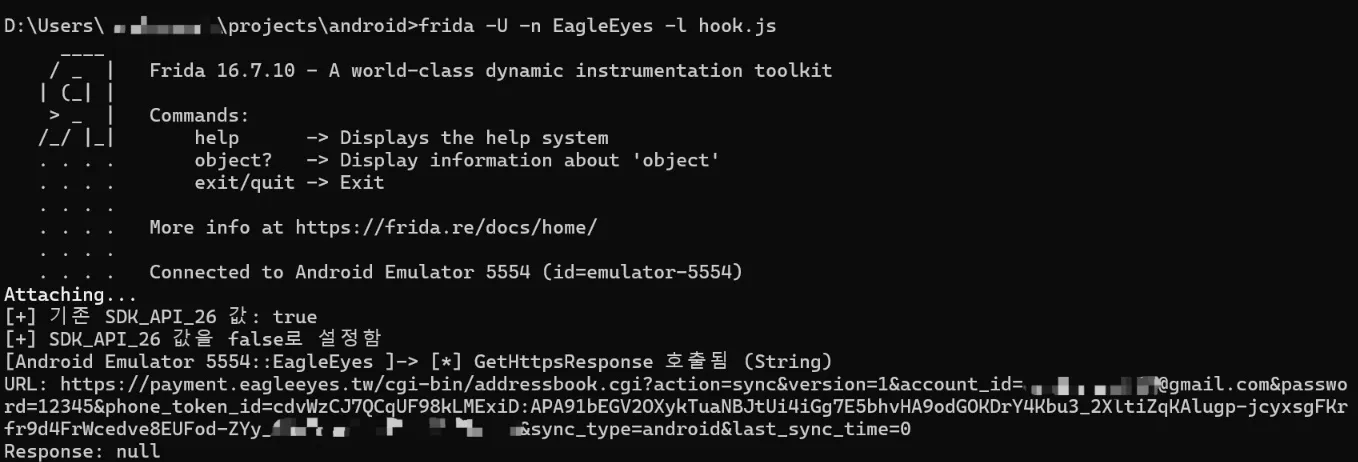 shinycolumn/cve-2025-46408
Некорректная проверка имени хоста в Android-приложении EagleEyes Lite
 sgswzglwlx/vivo-root-build
Создаёт root-эксплойт для устройств vivo/iQOO, нацеленный на CVE-2026-43499, использующий методы ядра, такие как обход KASLR и манипуляция CFI, для…
 nictjh/threatdemos
Комплексные демонстрации уязвимостей безопасности Android, включая CVE-2017-13156 (Janus), эксплуатацию приемника широковещательных сообщений, угрозы…
 gmh5225/frida-vmprotect-bypass
Frida-скрипт, обходящий runtime-защиты VMProtect на мобильных платформах, что позволяет выполнять динамическую инструментацию и анализ защищённых…
 fredevsec/cve-2026-0073
0-Click RCE (удаленное выполнение кода без взаимодействия) через беспроводную отладку Android ADB с TLS
 ariyanpegu/ghostlock-app
GhostLock — приложение для выполнения в одно касание (CVE-2026-43499)








