Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Криминалистика памяти — Страница 38 | Kitploit
Категории

Криминалистика памяти

Инструменты для анализа дампов ОЗУ для поиска запущенных процессов, сетевых подключений и скрытого вредоносного ПО.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k8 дней назад
avml preview#3

avml

GitHubmicrosoft/avml
1.1k21 ч 55 мин назад
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k3 дней назад
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6 месяцев назад
community preview#7

community

GitHubvolatilityfoundation/community
3786 лет назад
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602 лет назад
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k13 дней назад
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k7 ч 28 мин назад
capa preview#11

capa

GitHubmandiant/capa
6.1k4 дней назад
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k11 ч 9 мин назад
НовыеРелевантностьПопулярныеНедавно обновлённые
700 результатов
qemu-nvme-sgl-bar preview

qemu-nvme-sgl-bar

GitHubabraxas/qemu-nvme-sgl-bar

QEMU 11.1.2 — высокий уровень — локальная — UAF — NVMe SGL span в BAR0 неполный CVE-2021-3929

memory-forensicsvulnerability-analysisexploitation+3
3 дней назад
qemu-colo-l4-oob preview

qemu-colo-l4-oob

GitHubabraxas/qemu-colo-l4-oob

QEMU 11.1.2 — высокий уровень — локальная/удалённая — OOB — переполнение кучи в short IPv4 L4 в COLO filter-rewriter

memory-forensicsvulnerability-analysisexploitation+3
3 дней назад
CVE-2026-110912 preview

CVE-2026-110912

GitHub0xblackash/cve-2026-110912

Python/scapy proof-of-concept для CVE-2026-110912 (ARPBleed) — чтение за пределами границ ar_hln/ar_pln в ARP в DragonFly BSD, приводящее к утечке…

defensive-toolspacket-sniffing-analysismemory-forensics+5
15 дней назад
MemTools preview

MemTools

GitHubgmh5225/memtools

Windows Linux DMA, Dump, Direct, inject — инструмент чтения и записи памяти

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
52 лет назад
memory-relocalloc preview

memory-relocalloc

GitHubgmh5225/memory-relocalloc

C proof-of-concept, который находит code caves в секции .reloc отображённых DLL для выделения и выполнения небольшого shellcode, заменяя типичные…

memory-forensicsexploitationreverse-engineering+6
24 лет назад
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

Программа, написанная на C++, для удалённого дампа вручную отображённых модулей.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
25 лет назад
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor — Windows UEFI Blue Pill гипервизор Type-1 на Rust (кодовое имя: Illusion)
defensive-toolsmemory-forensicspersistence-mechanisms+7
4155 месяцев назад
Nginx-chain-Rift-Poolslip preview

Nginx-chain-Rift-Poolslip

GitHuby198nt/nginx-chain-rift-poolslip

PoC цепочки RCE в nginx, не зависящей от ASLR, объединяющий утечку через переполнение чтения кучи PoolSlip (CVE-2026-9256) с переполнением rift…

memory-forensicsvulnerability-analysisexploitation+7
144 месяцев назад
meltdown preview
Archived

meltdown

GitHubisec-tugraz/meltdown

Демонстрации proof-of-concept и библиотека libkdump, демонстрирующие микропроцессорную атаку Meltdown, приводящую к утечке памяти ядра и физической…

memory-forensicsvulnerability-analysisexploitation+5
4.2k4 лет назад
dnSpy preview
Archived

dnSpy

GitHubdnspy/dnspy

.NET-отладчик и редактор сборок

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
29.7k5 лет назад
volatility preview
Archived

volatility

GitHubvolatilityfoundation/volatility

Продвинутый фреймворк для криминалистического анализа памяти

memory-forensicsvulnerability-analysisreverse-engineering+4
8.1k1 год назад
frida-dexdump preview
Archived

frida-dexdump

GitHubhluwa/frida-dexdump

Инструмент Frida для дампа dex в памяти, предназначенный для поддержки инженеров по безопасности, анализирующих вредоносное ПО.

android-securitydynamic-analysis-sandboxingmemory-forensics+5
4.6k3 лет назад
rekall preview
Archived

rekall

GitHubgoogle/rekall

Фреймворк Rekall для криминалистического анализа памяти

memory-forensicsreverse-engineeringforensics+3
2.0k6 лет назад
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Инструментарий для сбора и анализа криминалистических доказательств для OS X

disk-forensicsosintmemory-forensics+3
1.9k7 лет назад
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

Песочница обратного проектирования с возможностью написания сценариев на Python, фреймворк для инструментирования и инспекции виртуальных машин на…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7k2 лет назад
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

Модуль Python для просмотра Portable Executable (PE) файлов в виде дерева с использованием pefile и PyQt5. Также может использоваться с IDA Pro и…


memory-forensicsvulnerability-analysisreverse-engineering+5
1.3k4 лет назад
mig preview
Archived

mig

GitHubmozilla/mig

Распределённая и работающая в реальном времени цифровая криминалистика со скоростью облака

disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2k7 лет назад
PPLdump preview
Archived

PPLdump

GitHubitm4n/ppldump

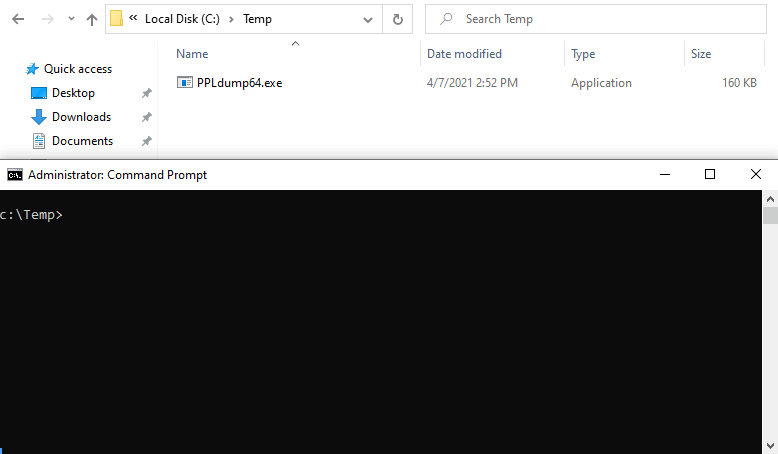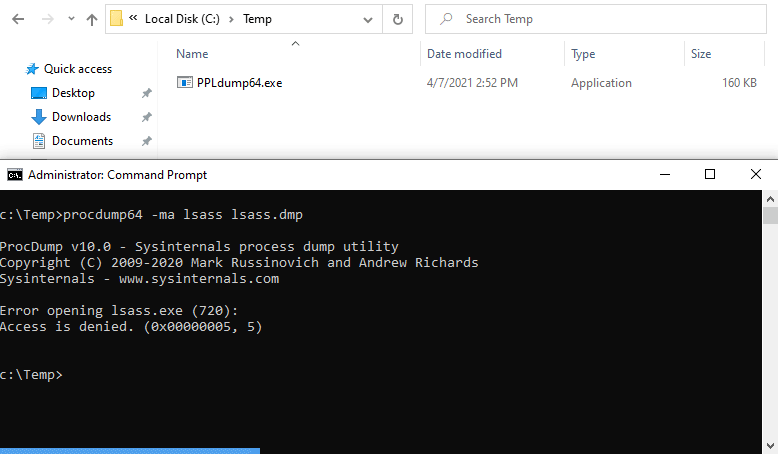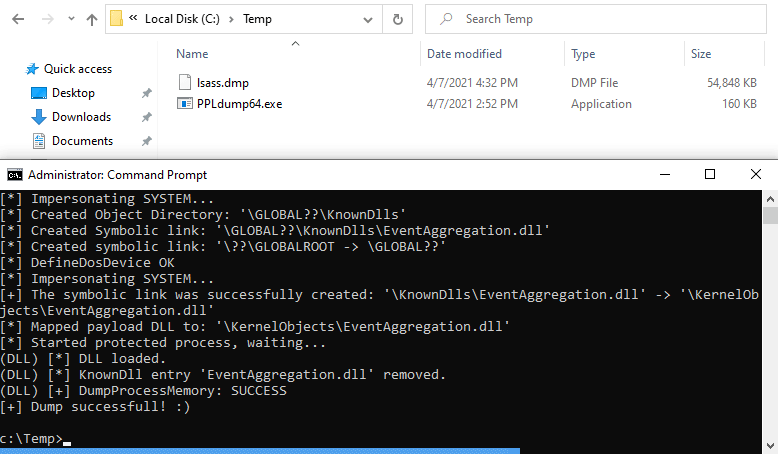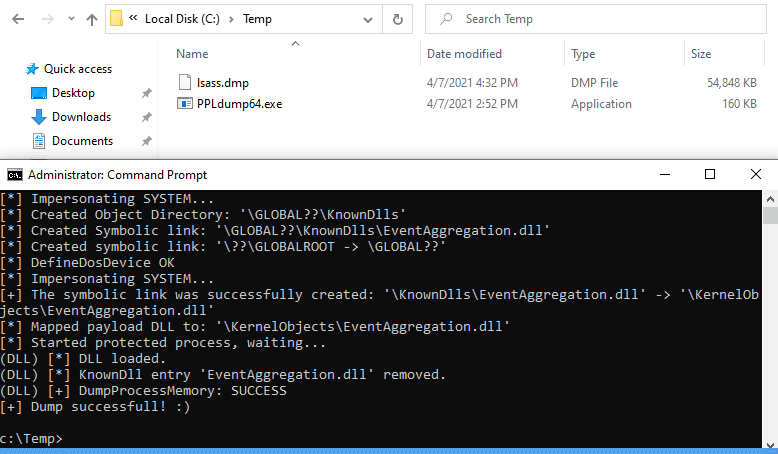
Сделать дамп памяти PPL с помощью эксплойта пользовательского режима.

privilege-escalationmemory-forensicsexploitation+3
8934 лет назад
Назад1…373839Вперёд