
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit

 7h3ram/flowinspect
Инструмент для инспекции сети
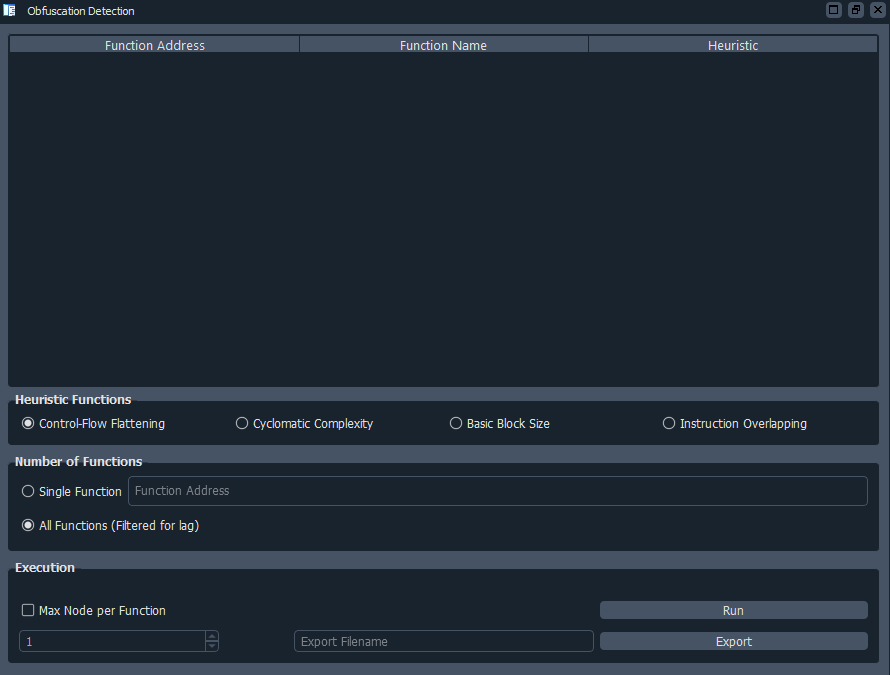 mcdulltii/obfdetect
Плагин IDA для автоматического обнаружения обфусцированного кода и выравнивания потока управления в бинарных файлах с использованием эвристического…
 zx0cf1/shredder-rs
Высокоточный полиморфный движок мутации x86_64, ориентированный на фрагментацию на уровне инструкций и сохранение контекста.
 trailofbits/ruzzy
Фаззер, управляемый покрытием, для чистого кода Ruby и C-расширений Ruby
 xfhg/intercept
INTERCEPT / Аудит политик как код
 jonwiggins/xmloxide
Чистая реализация libxml2 на Rust
 crytic/caracal
Статический анализатор для смарт-контрактов Starknet
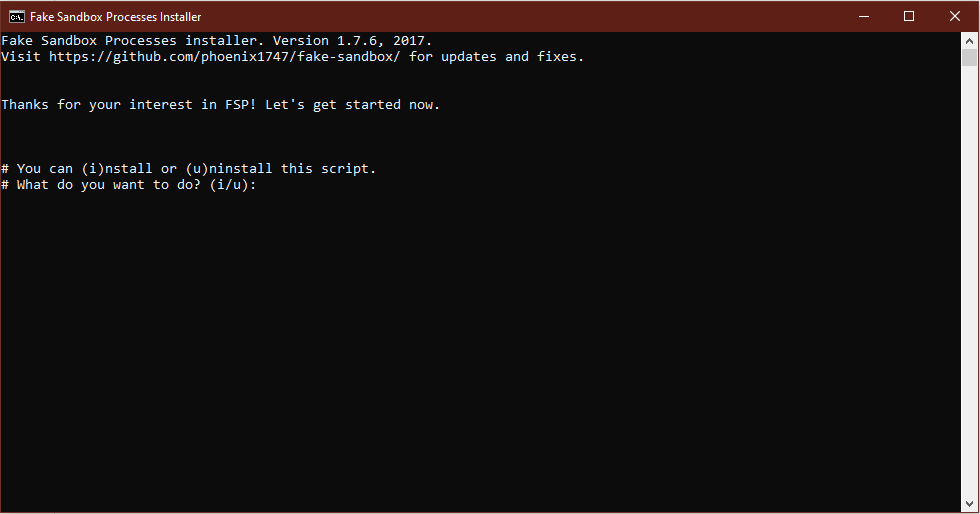 nuclearphoenixx/fake-sandbox
👁🗨 Этот скрипт будет имитировать ложные процессы программного обеспечения анализа sandbox/VM, которого некоторые вредоносные программы пытаются…
 jbaines-r7/cisco_asa_research
Cisco ASA Software и ASDM: исследование безопасности
 100daysofyara/2024
Правила, которыми поделилось сообщество из 100 Days of YARA 2024
 target/strelka-ui
Strelka Web UI для отправки и анализа файлов
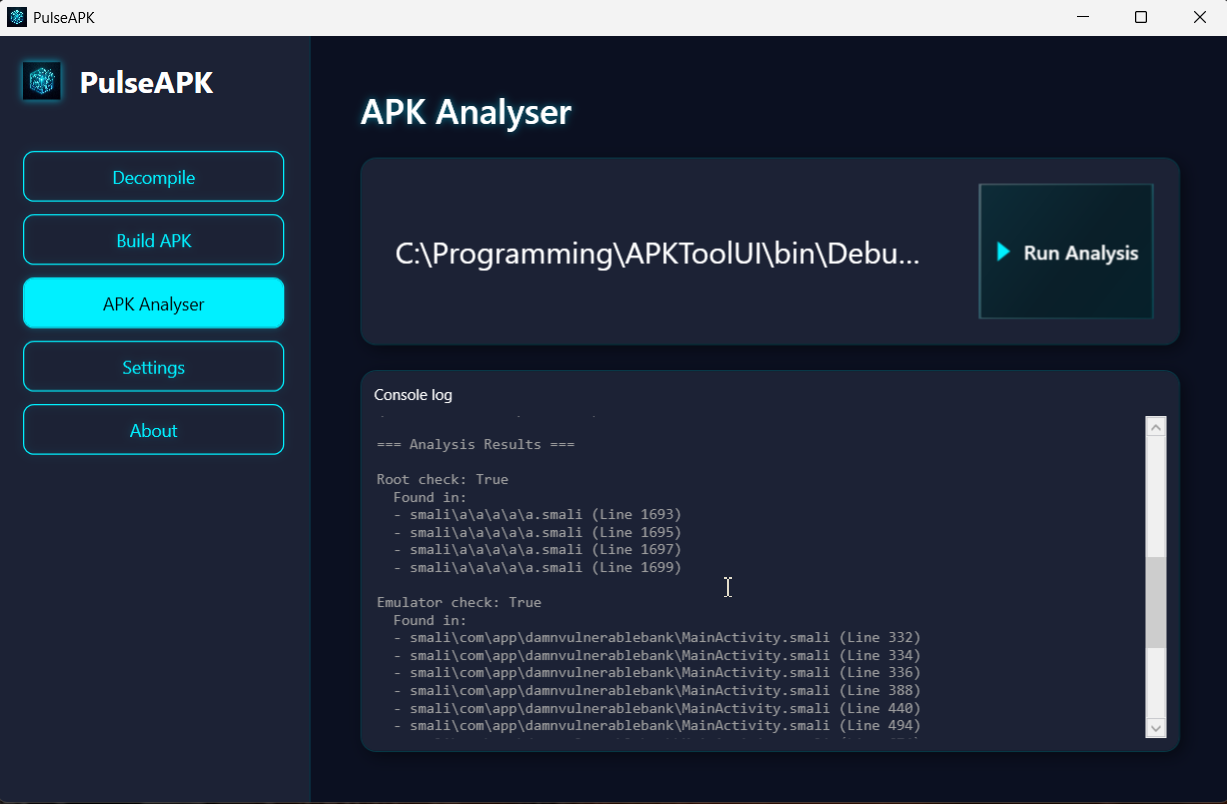 deemoun/pulseapk
PulseAPK — это WPF-интерфейс для apktool и uber-signer с поддержкой перетаскивания, выводом декомпиляции в реальном времени, анализом smali, а также…
 pan-unit42/dotnetfile
Библиотека Python для разбора метаданных CLR/PE в сборках .NET, предоставляющая потоки и хеш-отпечатки для поддержки анализа вредоносных программ и…
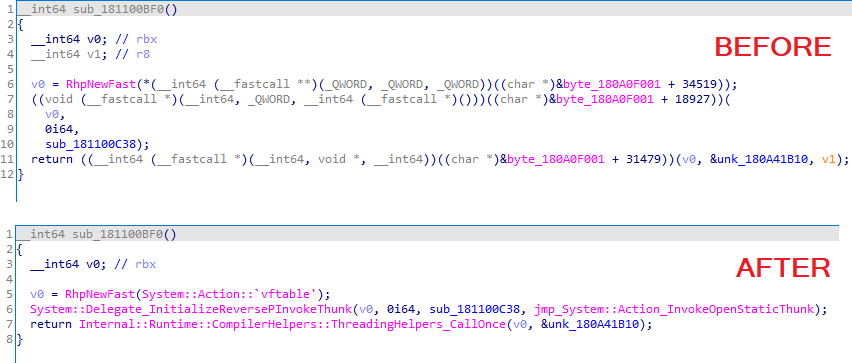 synacktiv/dotniet
Плагин для IDA Pro, который импортирует символы, разрешаемые во время выполнения, в бинарных файлах .NET Native, анализируя SharedLibrary.dll и его…
 michaels1011/ephemora-cell
Возможностно-ориентированная WASM-среда выполнения для запуска непроверенного кода, сгенерированного ИИ, с принудительными ограничениями на CPU,…
 gadievron/honeyslop
Кодовые канарейки для быстрой сортировки галлюцинированных ('слоп') отчетов об уязвимостях
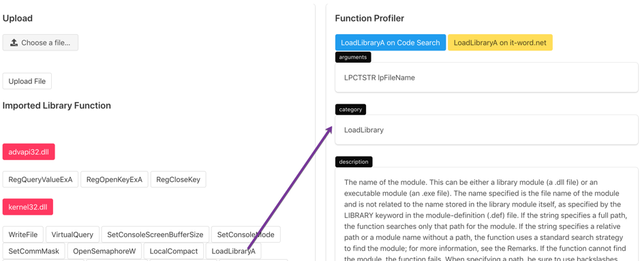 mohitdabas/malwinx
Просто обычное flask веб-приложение для понимания win32api с примерами кода и ссылками.
 artembaranov/windowsrootkitsguide
Образовательное руководство по техникам руткитов Windows, внутреннему устройству ядра, механизмам скрытности, персистентности и защитному обнаружению…








