
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
 watchfulip/tp-link-decrypt
Расшифровка прошивки TP-Link
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 tylabs/qs_old
Инструмент командной строки для сканирования потоков в офисных документах, а также атаки xor db
 jonwiggins/xmloxide
Чистая реализация libxml2 на Rust
 c3rb3ru5d3d53c/mwcfg
Многофункциональная модульная утилита извлечения конфигураций вредоносного ПО для MalDuck
 wxxsfxyzm/ghostlock-galaxy
Получите root на Galaxy с помощью CVE-2026-43499
 soheilkhodayari/jaw
JAW: Графовая среда анализа безопасности для клиентского JavaScript
 guibacellar/nxransomware
Следующее поколение программ-вымогателей. Полностью написано с использованием .Net Framework + C&C система.
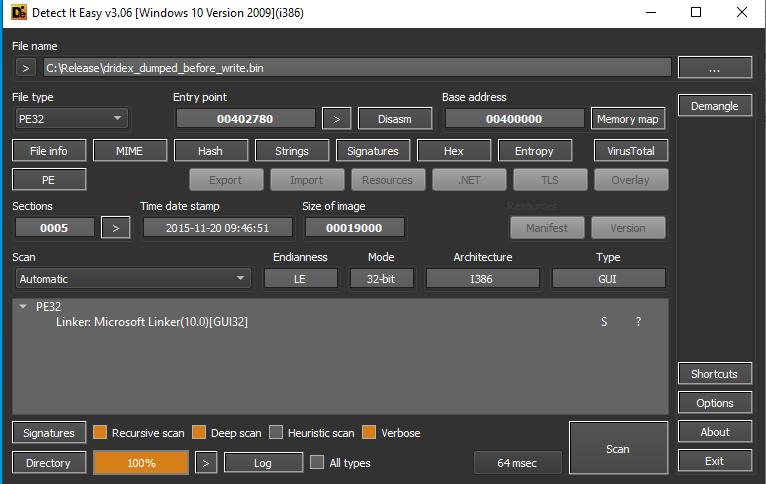 buzzer-re/shinigami
Динамический инструмент распаковки
 elevenpaths/neto
Neto | Инструмент для анализа расширений браузера
 ikkisoft/bradamsa
Расширение Burp Suite для генерации полезных нагрузок Intruder с помощью Radamsa
 capesandbox/capesolo
Автономная песочница для анализа вредоносного ПО в Windows VM, работающая на capemon, с графическим интерфейсом для триажа, сигнатурами YARA,…
 hiddenillusion/nomorexor
Инструмент для подбора 256-байтового XOR-ключа файла с помощью частотного анализа
 marcnewlin/presentation-clickers
Уязвимости инъекции нажатий клавиш в беспроводных презентационных кликерах
 rawsec/rawsec-cybersecurity-list
Курируемый перечень инструментов и ресурсов по кибербезопасности, охватывающий тестирование на проникновение, криминалистику, OSINT,…
 enkomio/thematrix
загрузчик PE и трассировщик Windows API. Полезен при анализе вредоносного ПО.
 federicodotta/ghidra2frida
Расширение Ghidra, объединяющее статический и динамический анализ через Frida, обеспечивающее скриптовую инструментацию во время выполнения для…
 7h3ram/flowinspect
Инструмент для инспекции сети








