
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
 jas502n/cve-2019-12384
Jackson Rce для CVE-2019-12384
 gach0ng/agentstalker
Сквозной фреймворк аудита безопасности для LLM-агентов: статическое AST- и taint-моделирование, синтез атак, воспроизведение в песочнице Docker и…
 immunityinc/libptrace
Событийно-ориентированный фреймворк для отладки, трассировки и манипуляции многоядерными процессами.
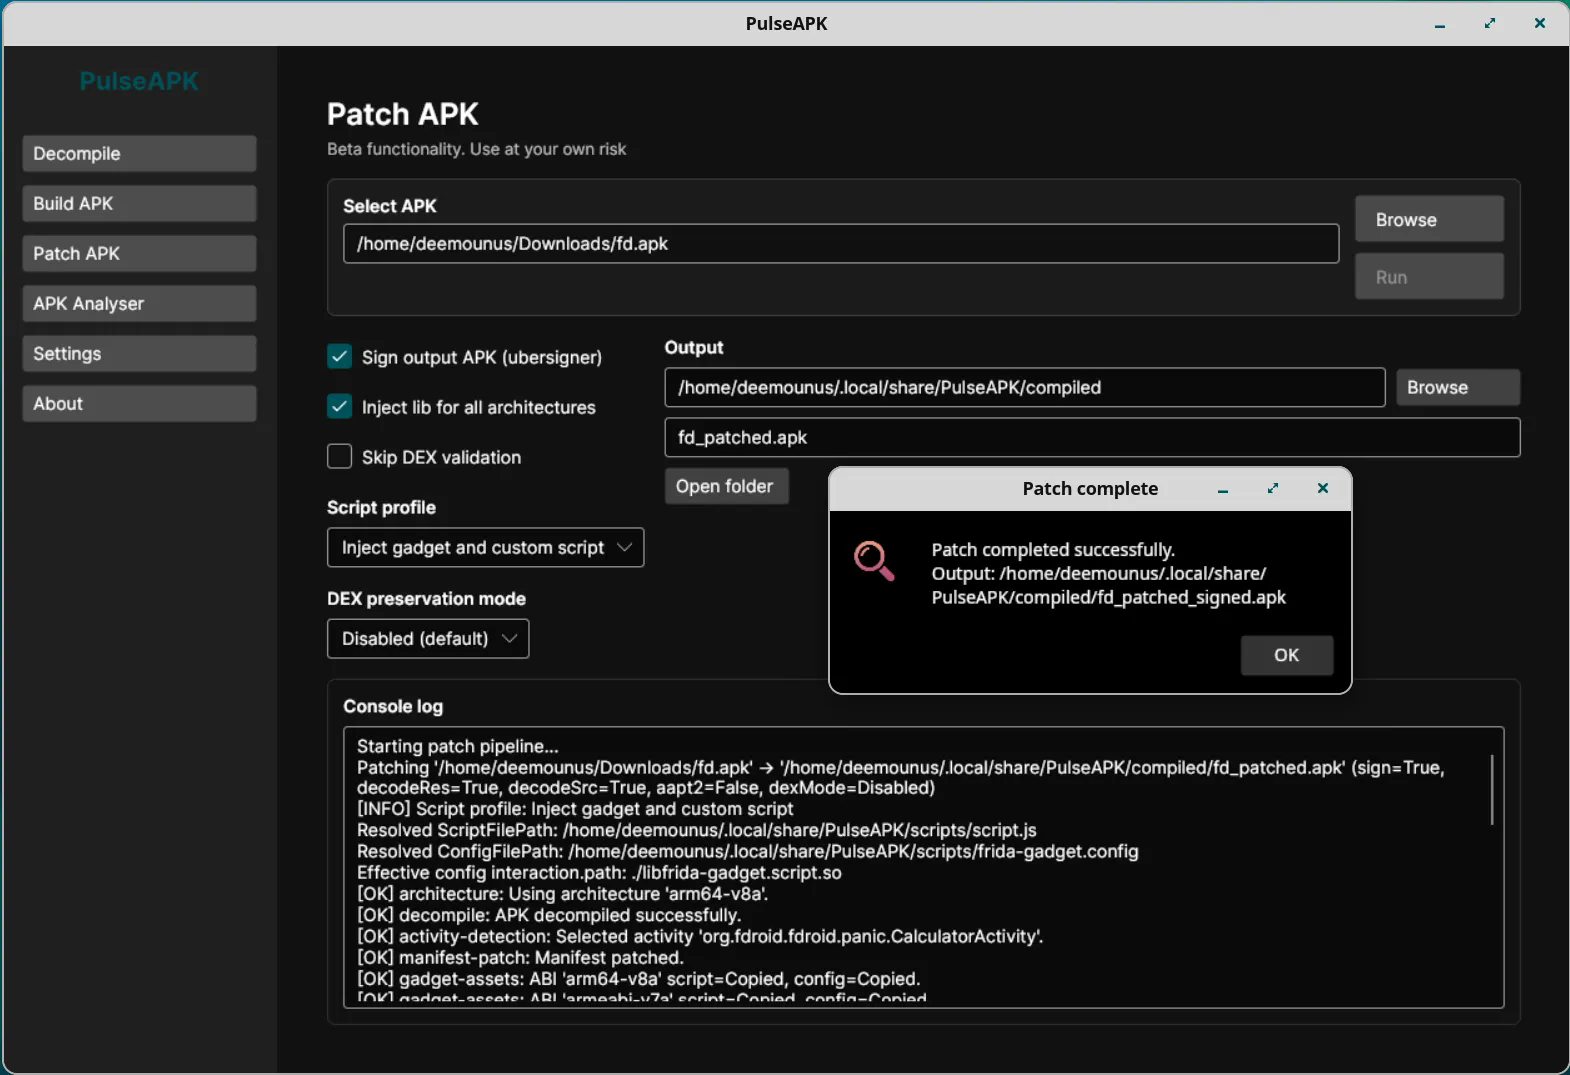 deemoun/pulseapk-core
PulseAPK Core: Кроссплатформенный инструмент для работы с APK-файлами: Декомпиляция, Анализ, Сборка
 9aylas/shortcut-payload-generator
AutoIt HackTool, генератор полезных нагрузок ярлыков .lnk как LNK-KISSER.
 rbmm/ntdetours
Реализация Detours (x64/x86), использующая только импорт ntdll
 adamlaurie/hdmi-sniff
перехват трафика HDMI DDC (I2C)
 malienist/lupo
Плагин WinDbg для автоматизированного динамического анализа вредоносного ПО и извлечения индикаторов компрометации (IOC). Выполняется внутри…
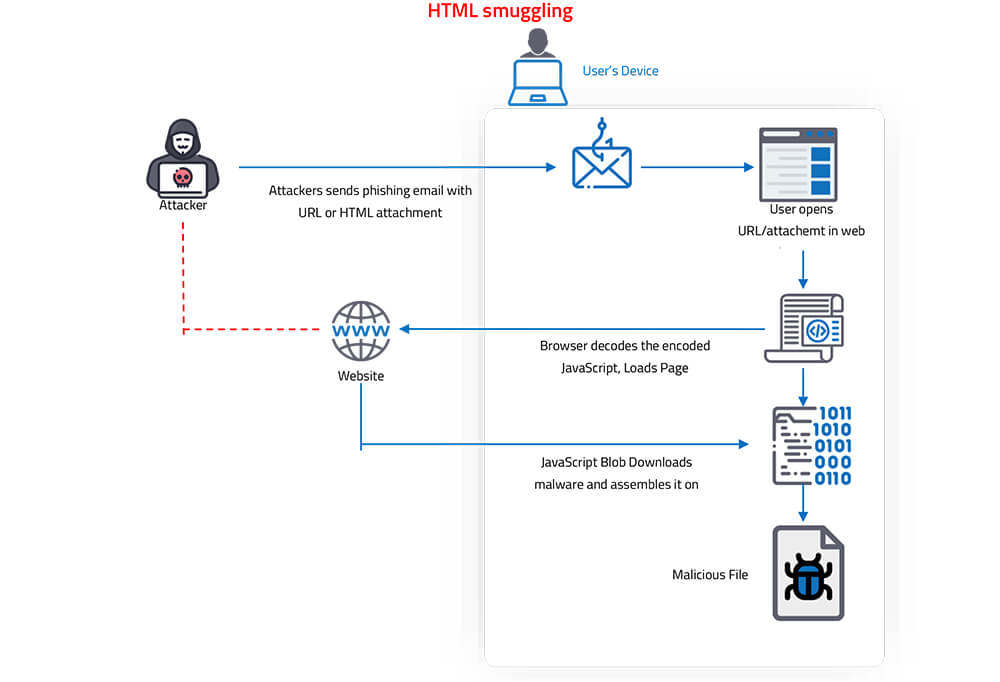 de3vil/htmlsmuggling
это вредоносная техника, используемая хакерами для сокрытия полезной нагрузки вредоносного ПО в закодированном скрипте в специально созданном…
 lt-asset/resym
Для нашей статьи на CCS24 🏆 «ReSym: использование LLM для восстановления символов переменных и структур данных из stripped-бинарей» авторов Danning…
 live-ctf/livectf-defcon30
Коллекция бинарных файлов заданий DEF CON 30 CTF, скриптов сборки и скриптов решений для практики эксплуатации бинарных уязвимостей и…
 mindcrypt/covertchannels-steganography
Список скрытых каналов и ресурсов по стеганографии/стеганоанализу (книги, статьи и инструменты)
 nccgroup/frisbeelite
Графический фаззер USB-устройств
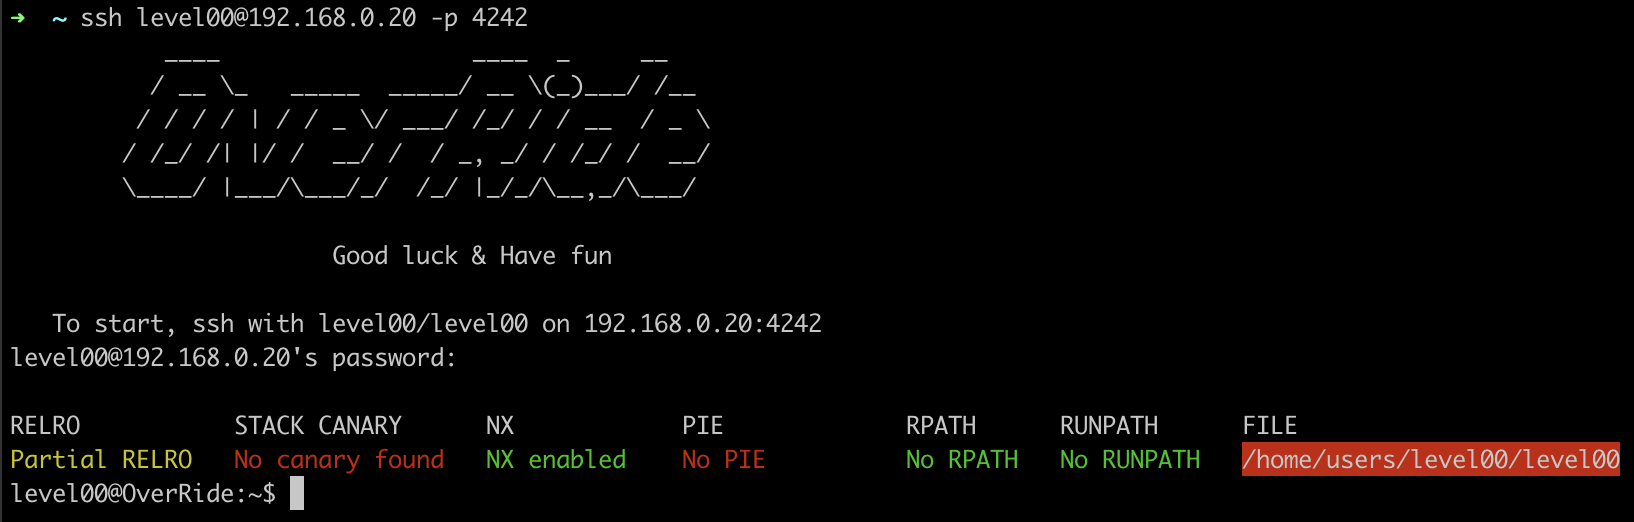 anyaschukin/override
Бинарная эксплуатация и реверс-инжиниринг (из ассемблера в C)
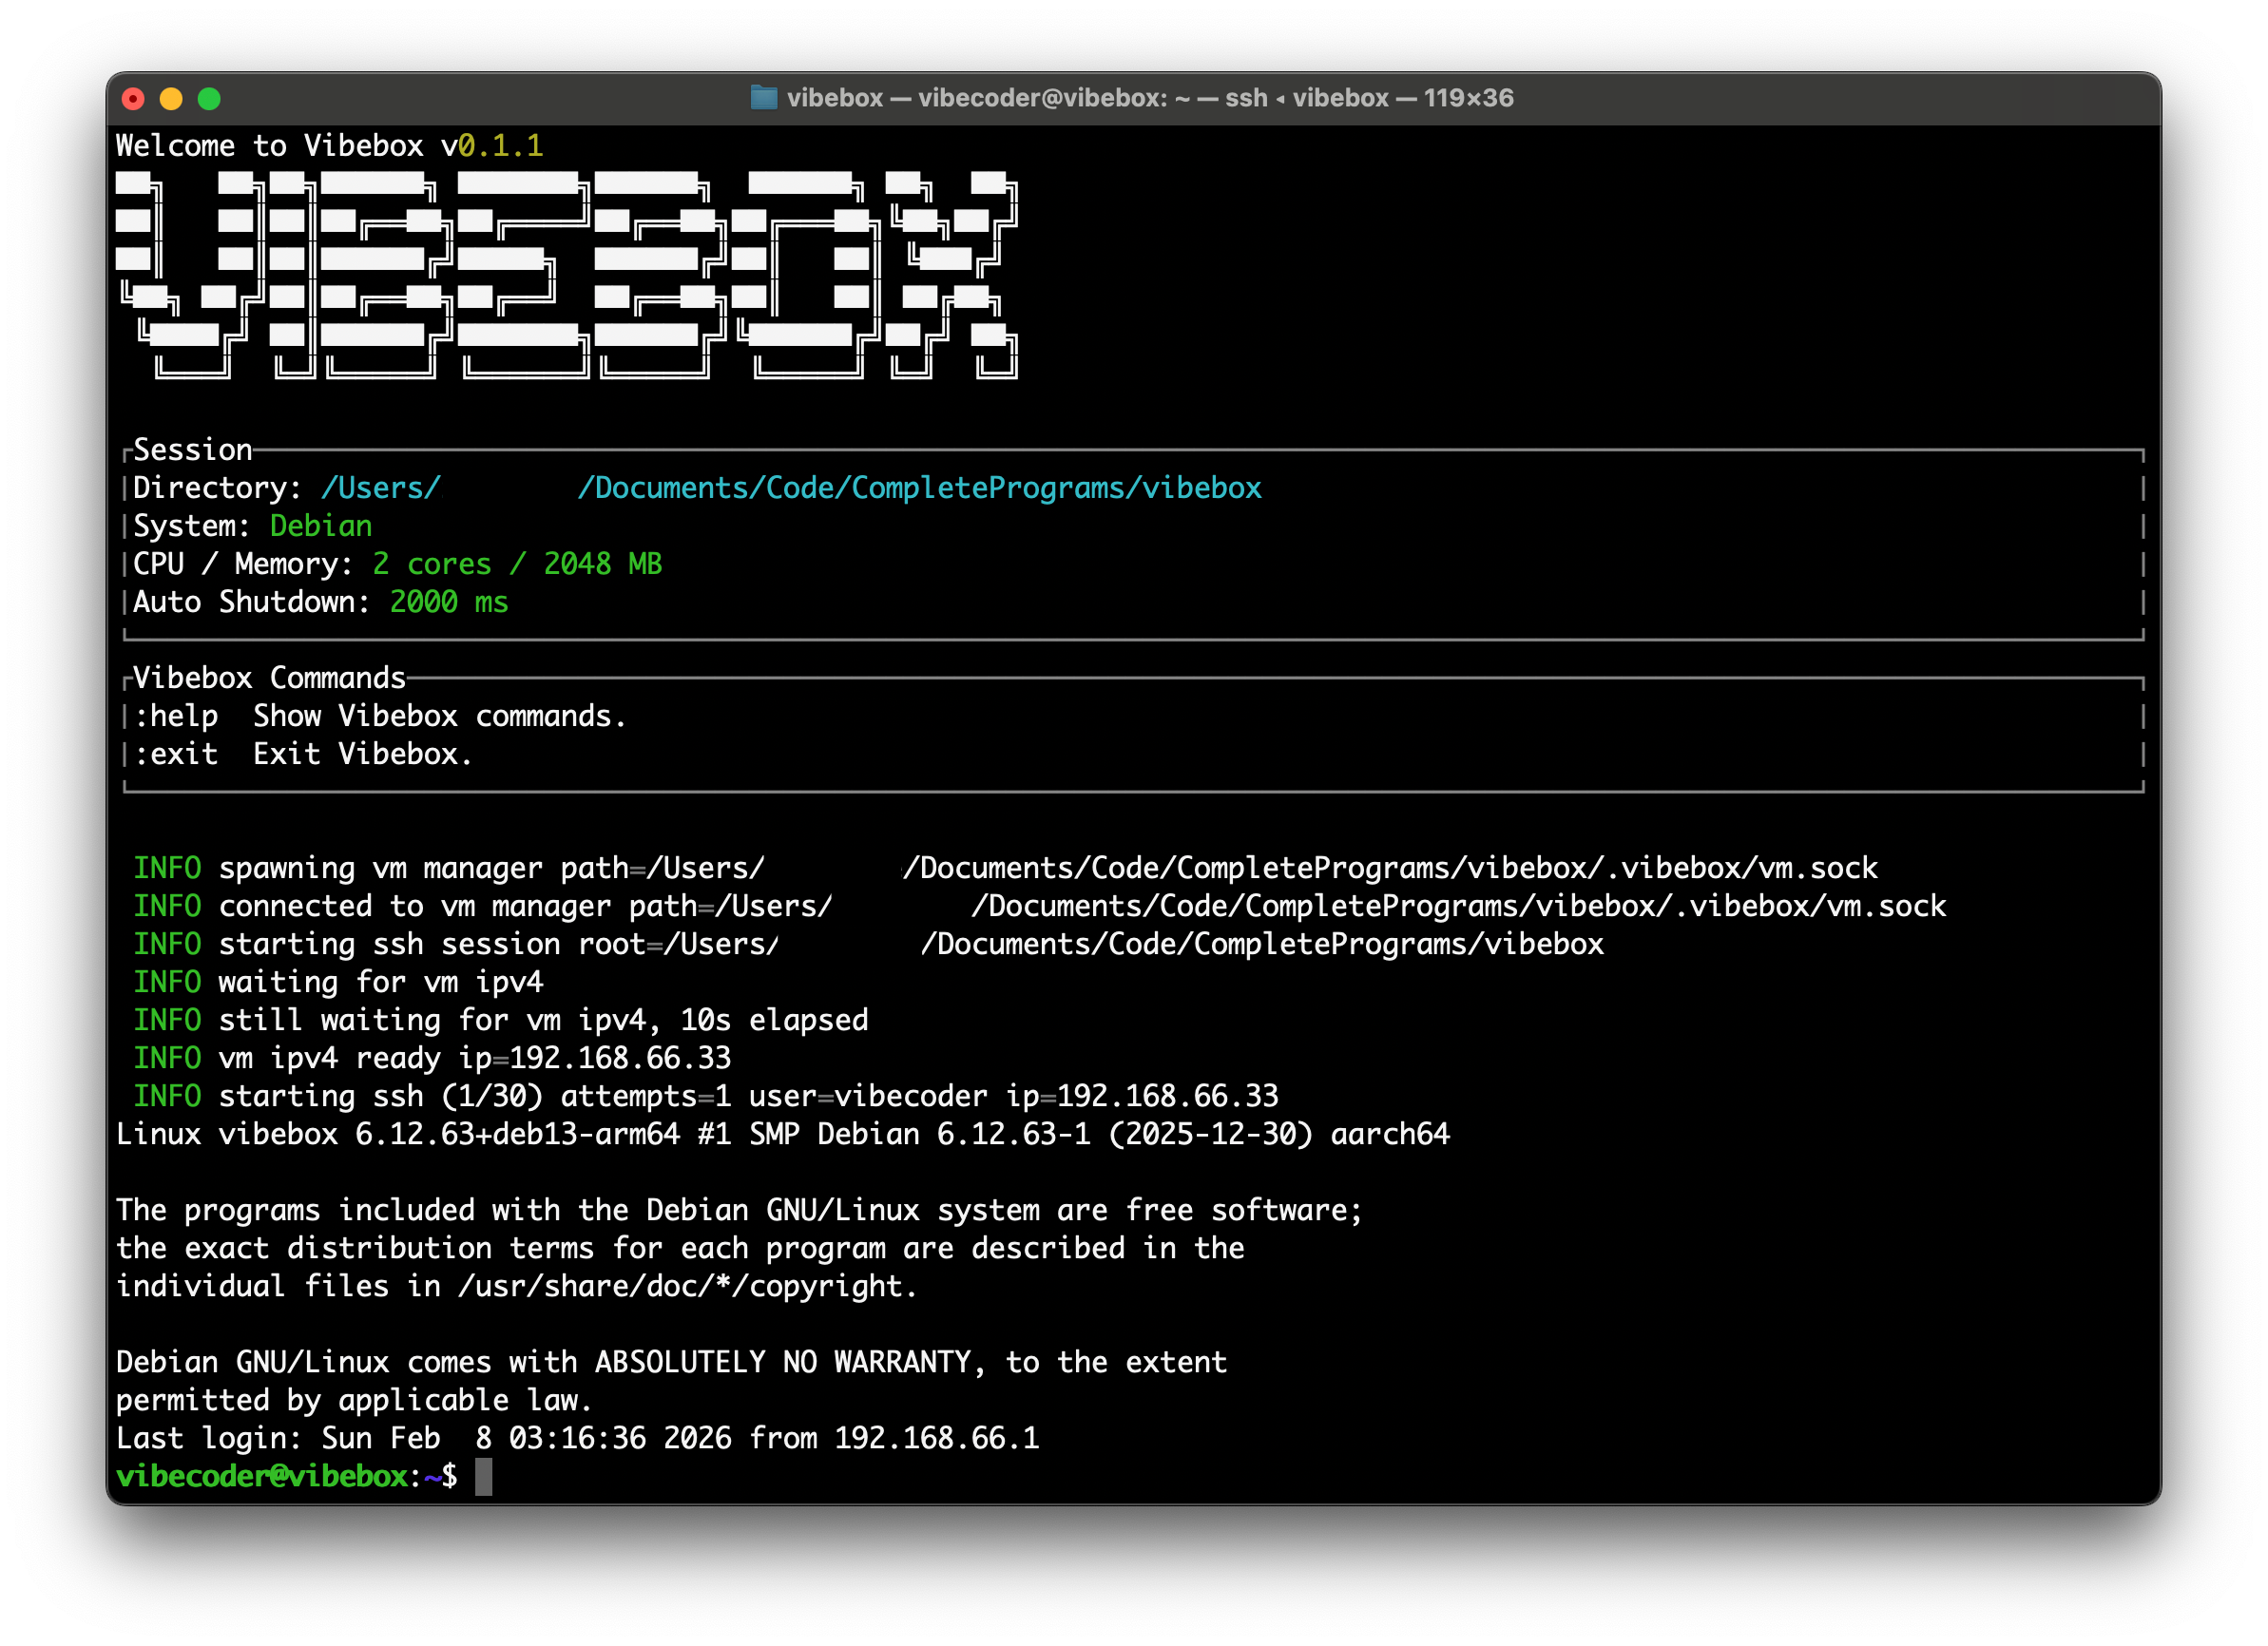 robcholz/vibebox
Сверхбыстрый CLI на Apple Silicon macOS для быстрой, изолированной разработки и агентов LLM.
 giveen/decomp.anything
Форк decomp.wtf: сопоставление Windows PE, инструментальные цепочки MinGW/clang-cl и опциональный мост REA MCP
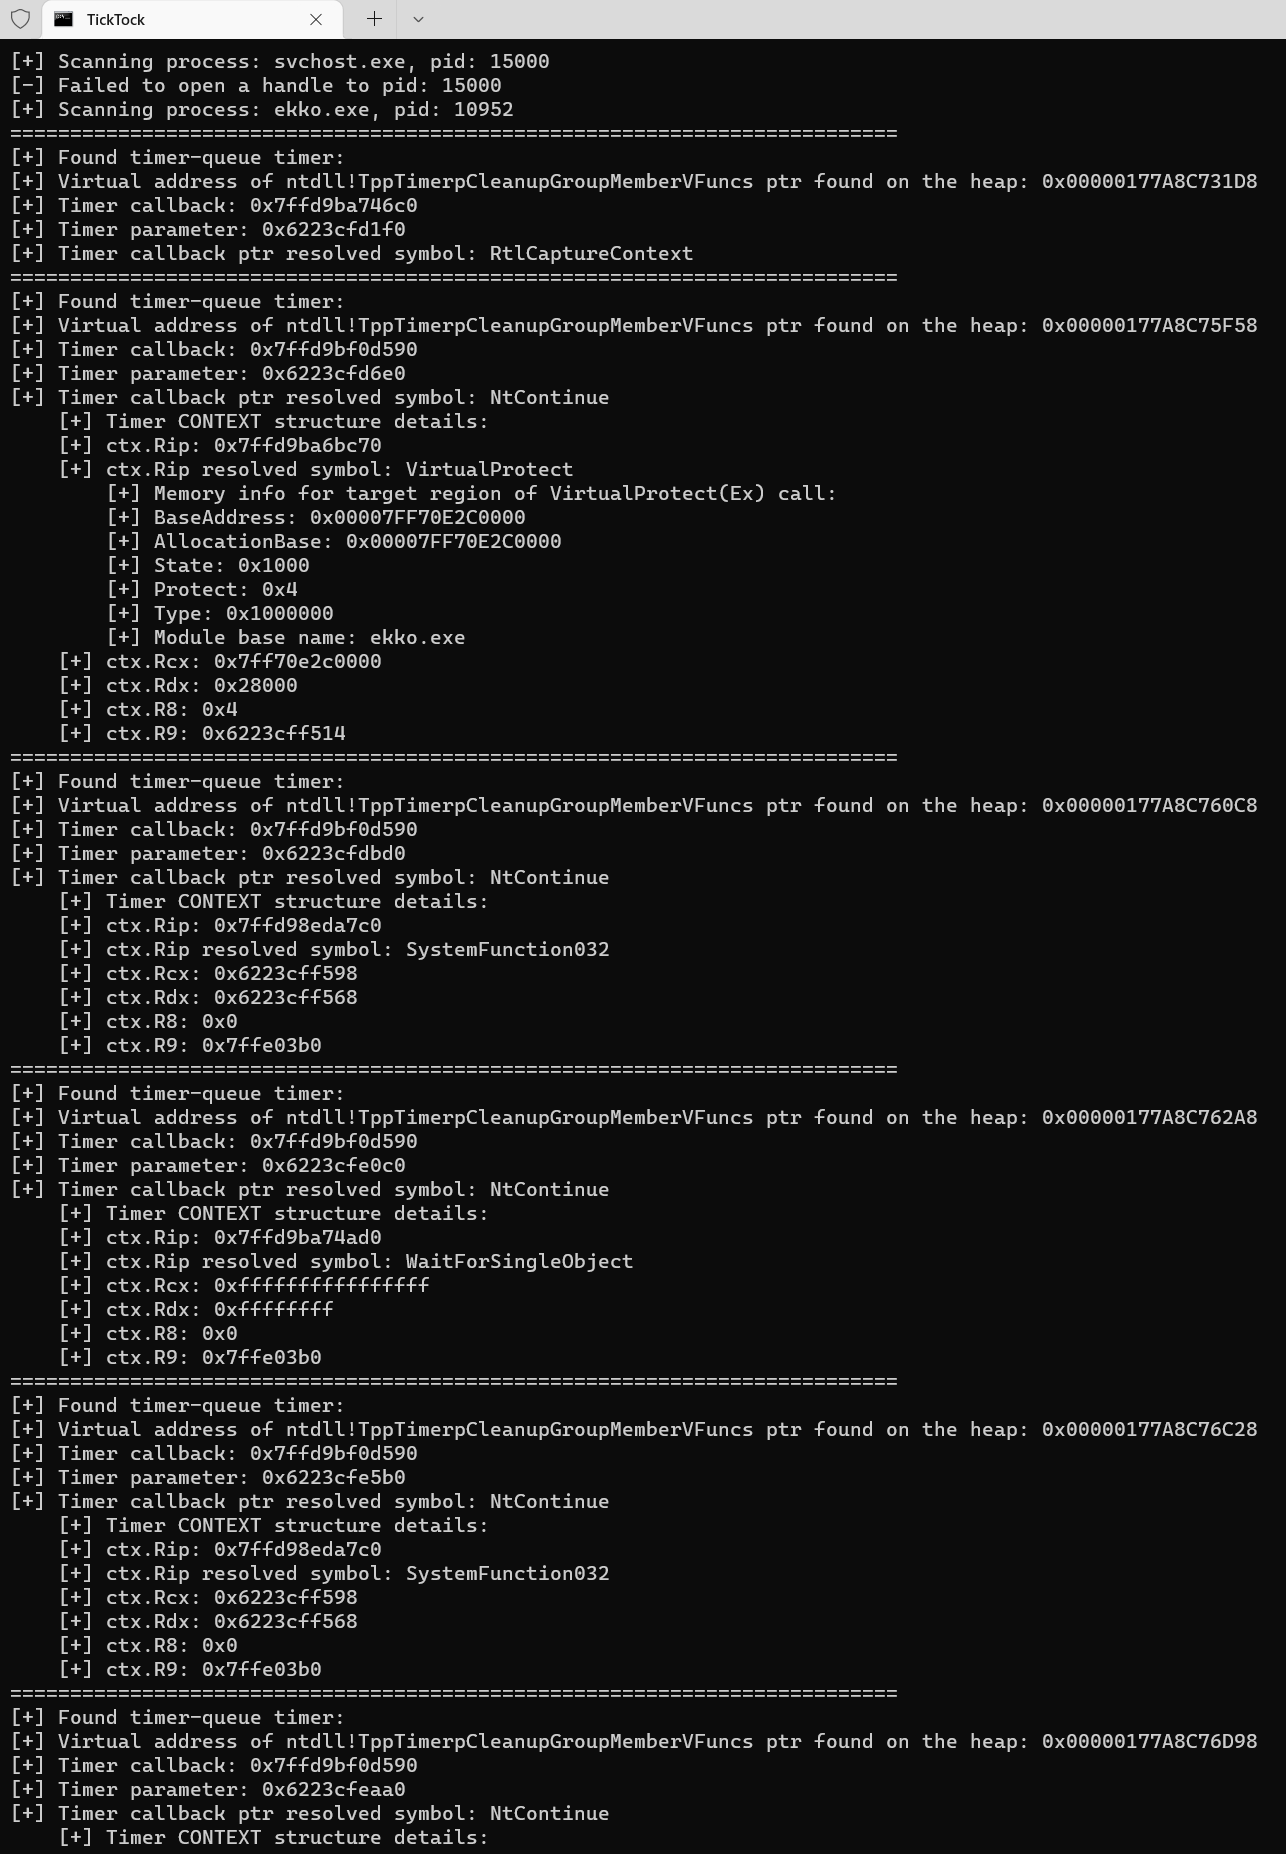 withsecurelabs/ticktock
Перечисляет таймеры очереди таймеров Windows для обнаружения обфускации сна Ekko, помогая криминалистическому анализу памяти и анализу вредоносных…
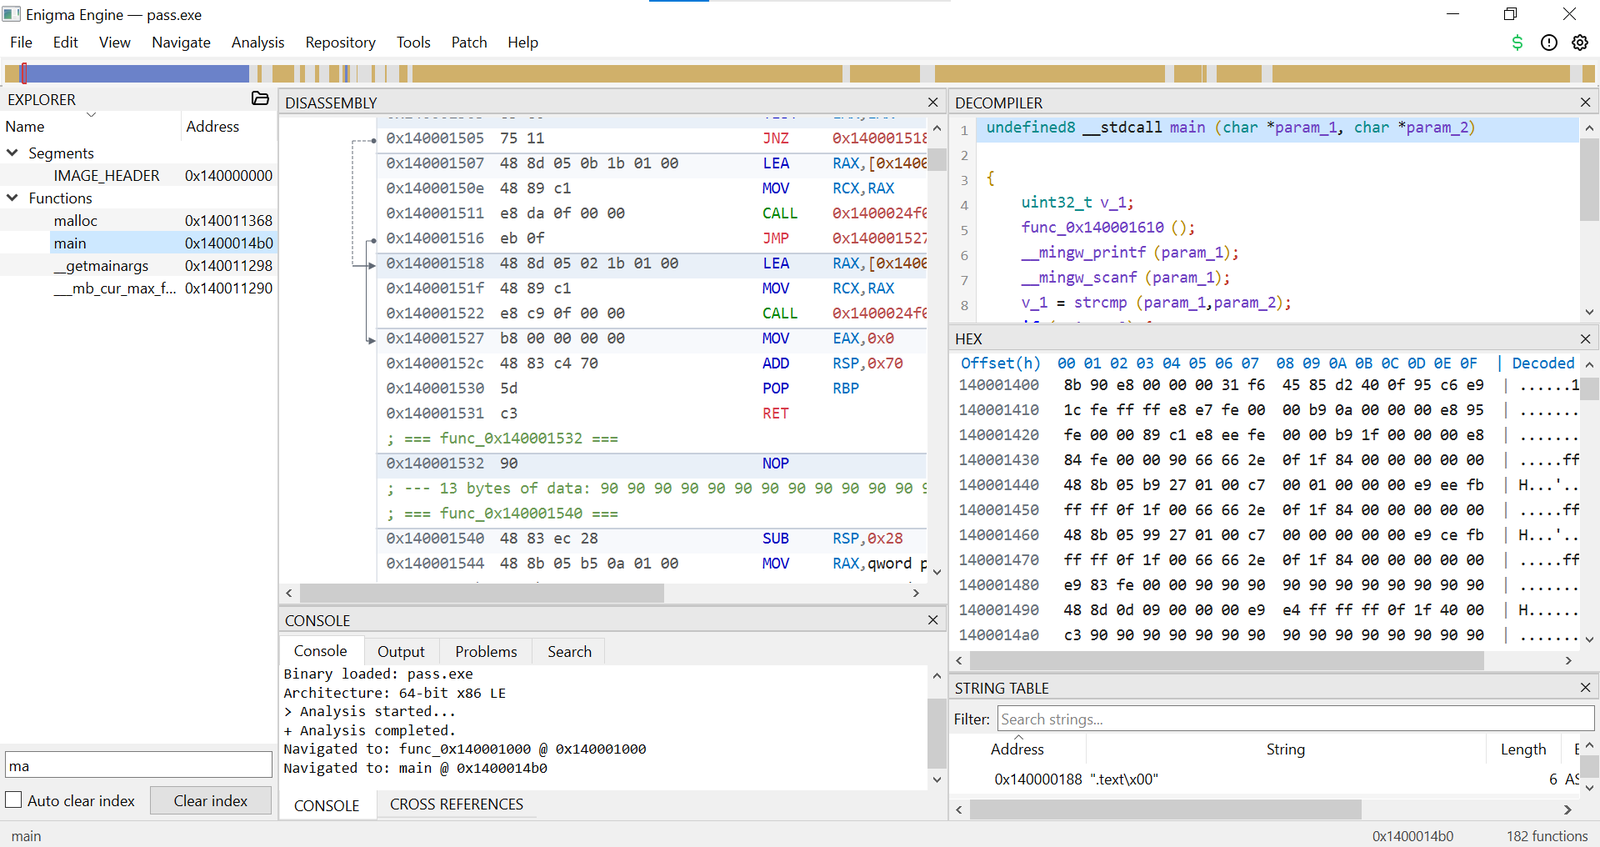 bunnybuzz/enigma
Нативный C++ движок для reverse-engineering с конвейером дизассемблирования, декомпиляции и анализа PE/ELF-бинарников, включающий интерактивный GUI и…








