
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
 firelock-ai/kin
Семантический контроль версий на основе графов для кода, написанного ИИ. Отслеживает сущности и связи вместо файловых диффов, обеспечивая анализ…
 nozominetworks/upx-recovery-tool
Автоматизирует восстановление повреждённых заголовков UPX в ELF-бинарниках, восстанавливая поля magic, filesize, blocksize и overlay, чтобы…
 arthastang/router-exploit-shovel
Автоматическая генерация приложений для переполнения стека на беспроводных маршрутизаторах
 nccgroup/datajackproxy
Datajack Proxy позволяет перехватывать TLS-трафик в нативных x86-приложениях на разных платформах
 madmin3r/unconfuserex
Деобфускатор для ConfuserEx 2
 jeffssh/cve-2021-30860
Подборка материалов, связанных с FORCEDENTRY
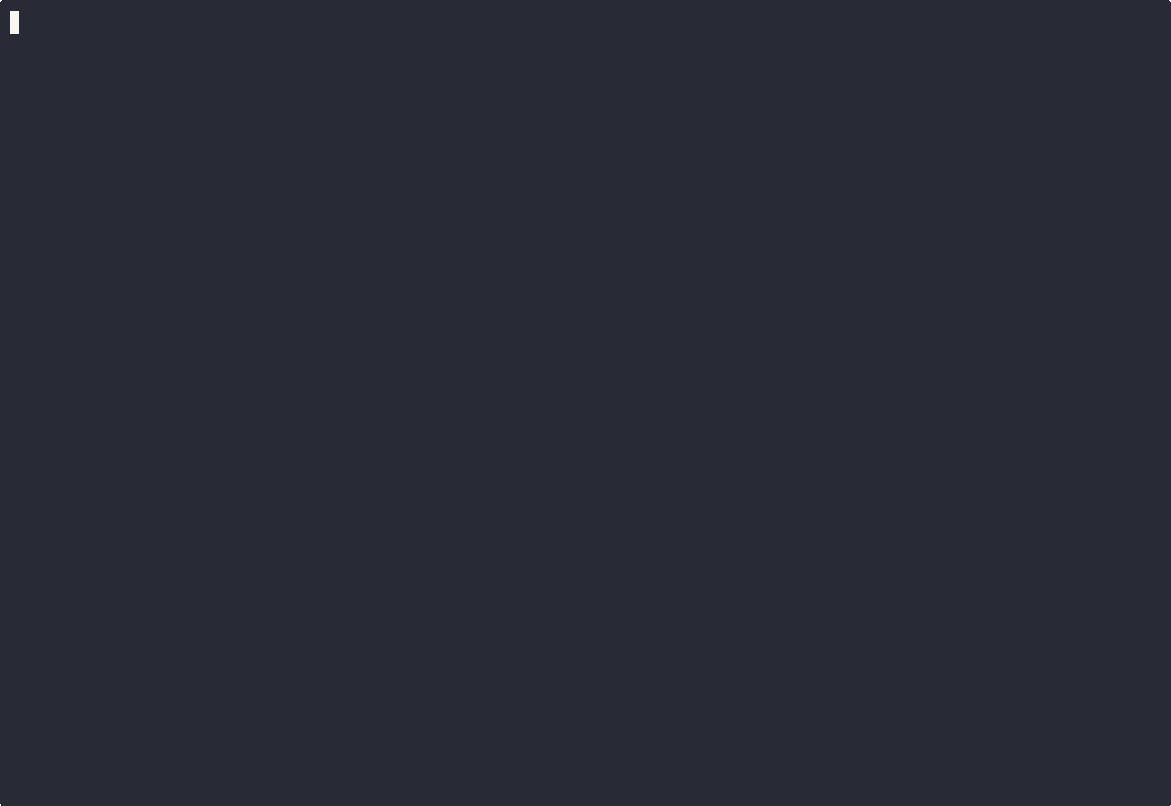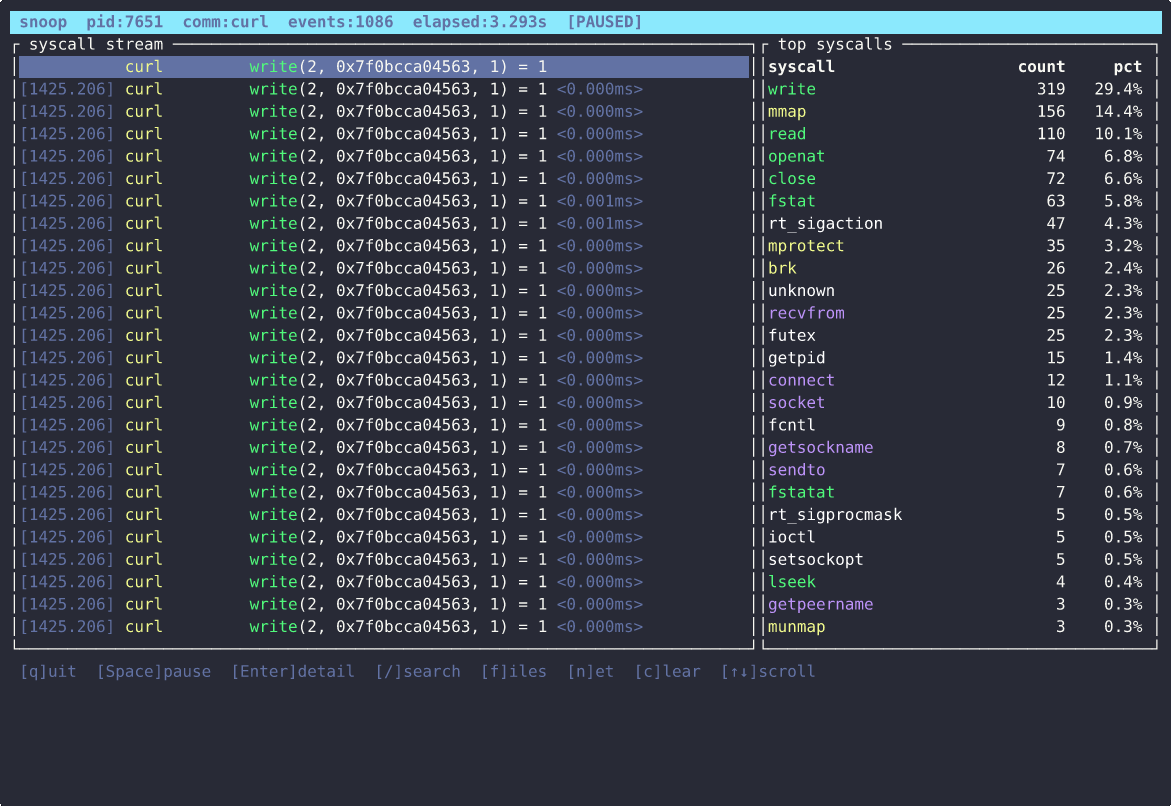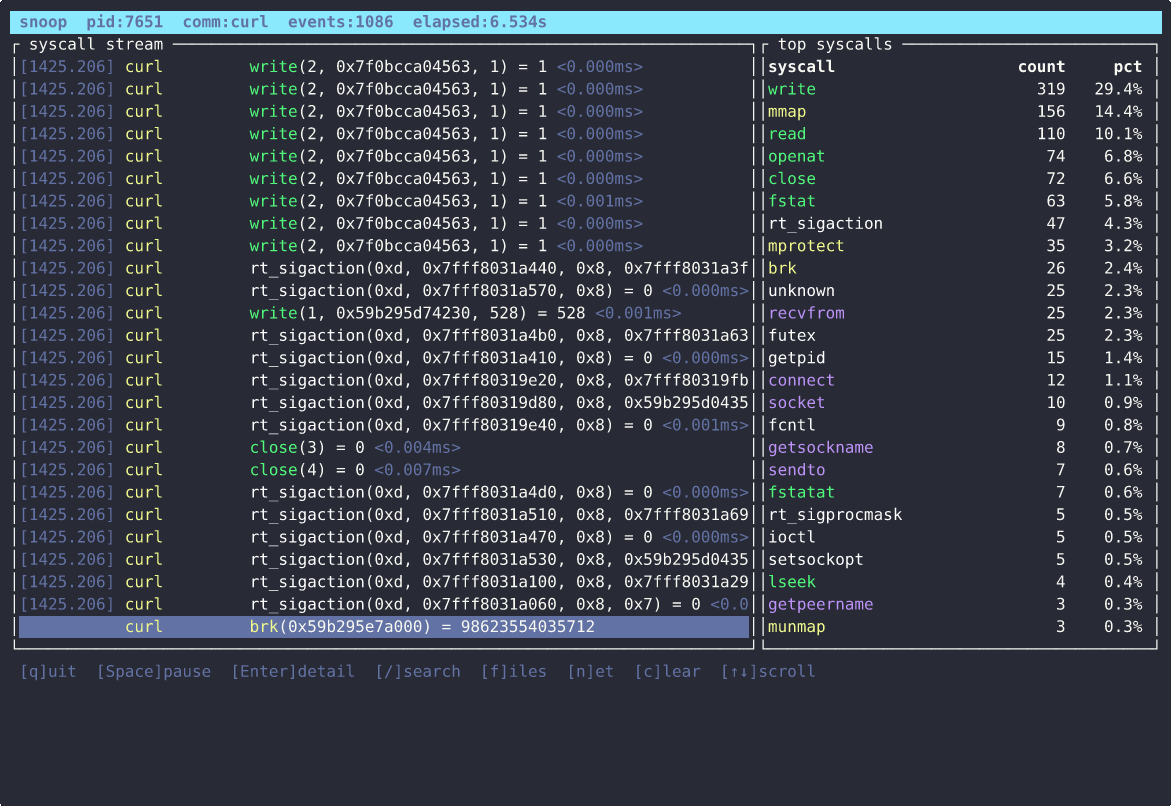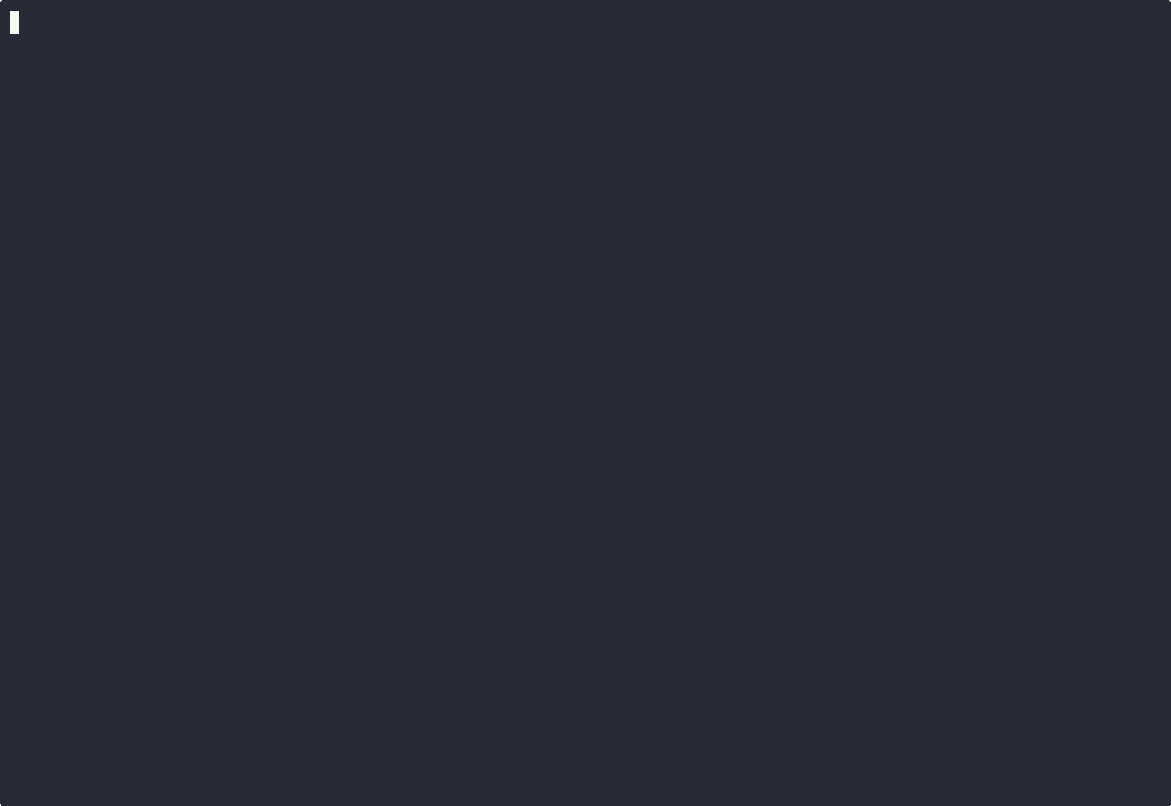 pandaadir05/snoop
Современный трассировщик системных вызовов на основе eBPF. Представьте strace, но с настоящим TUI, умными фильтрами, расшифровкой TLS и на самом деле…
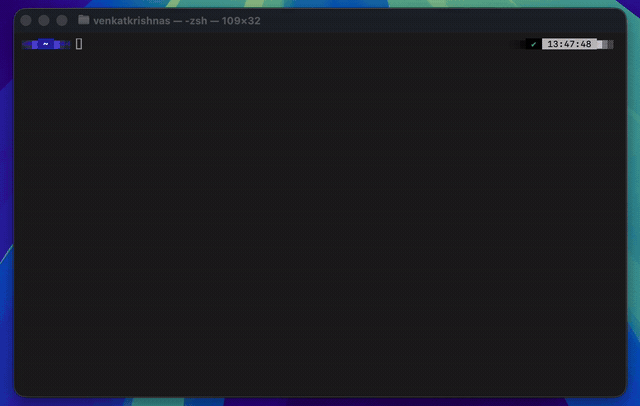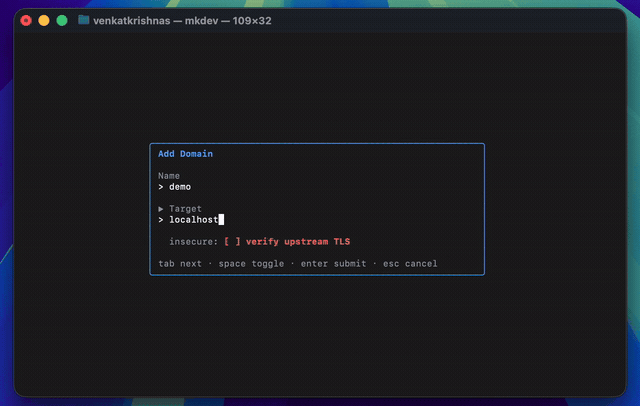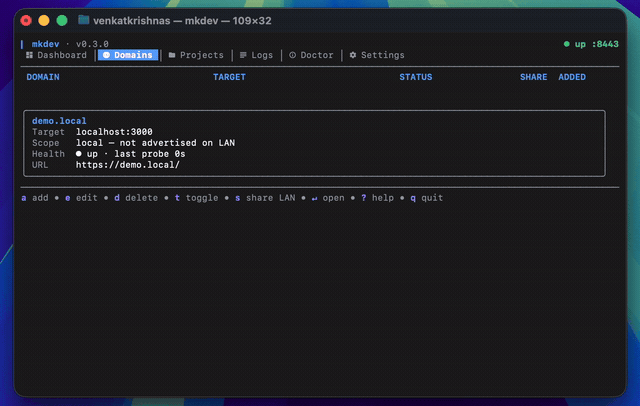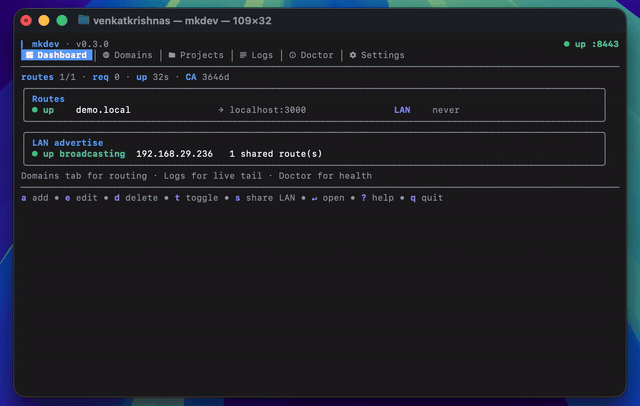 venkatkrishna07/mkdev
Доверенный HTTPS для localhost — локальный CA, /etc/hosts, mDNS-обмен в LAN, обратный прокси. Преобразует https://name.local → localhost:port
 bytesizedmarius/rewerse-engineering
Обратная разработка API Rewe на Go
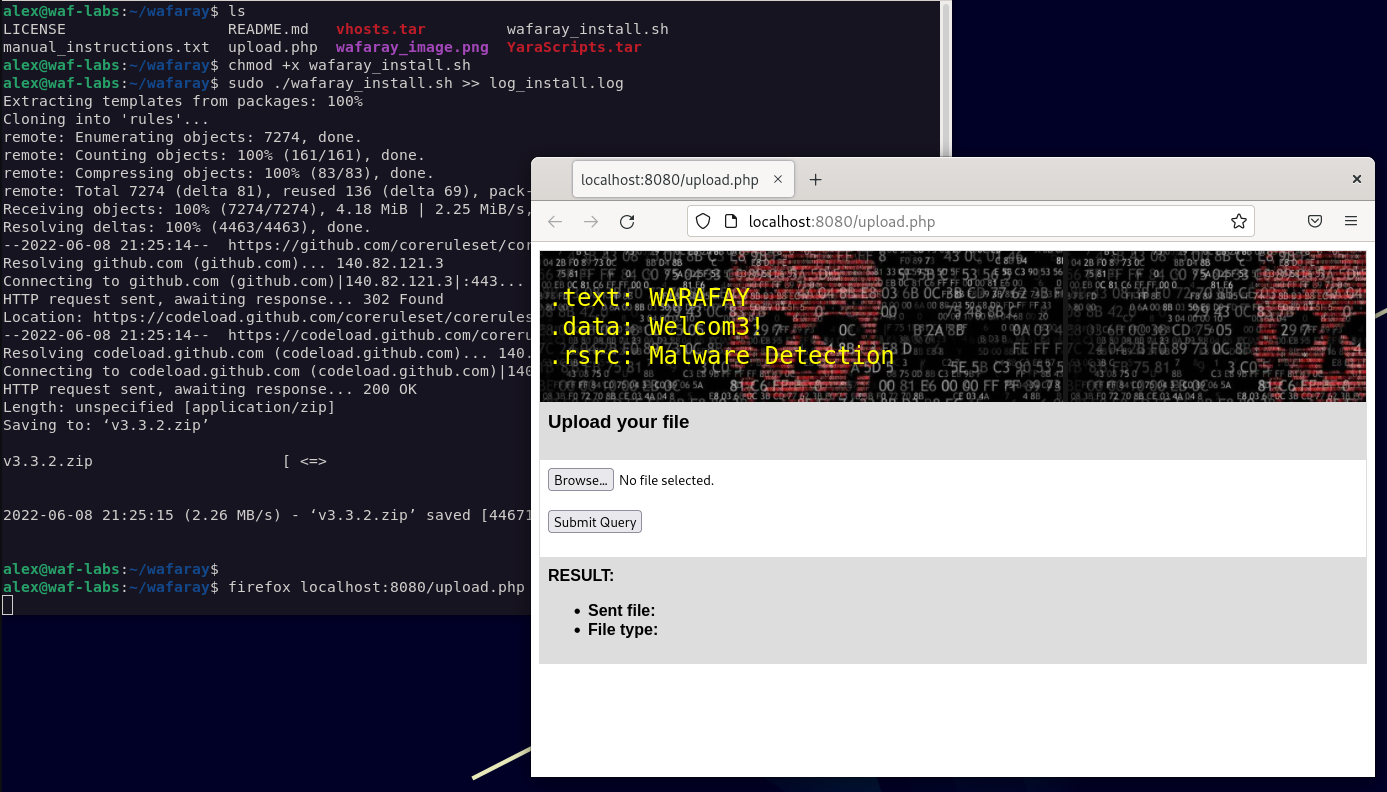 alt3kx/wafaray
Улучшите обнаружение вредоносного ПО с помощью WAF + YARA (WAFARAY)
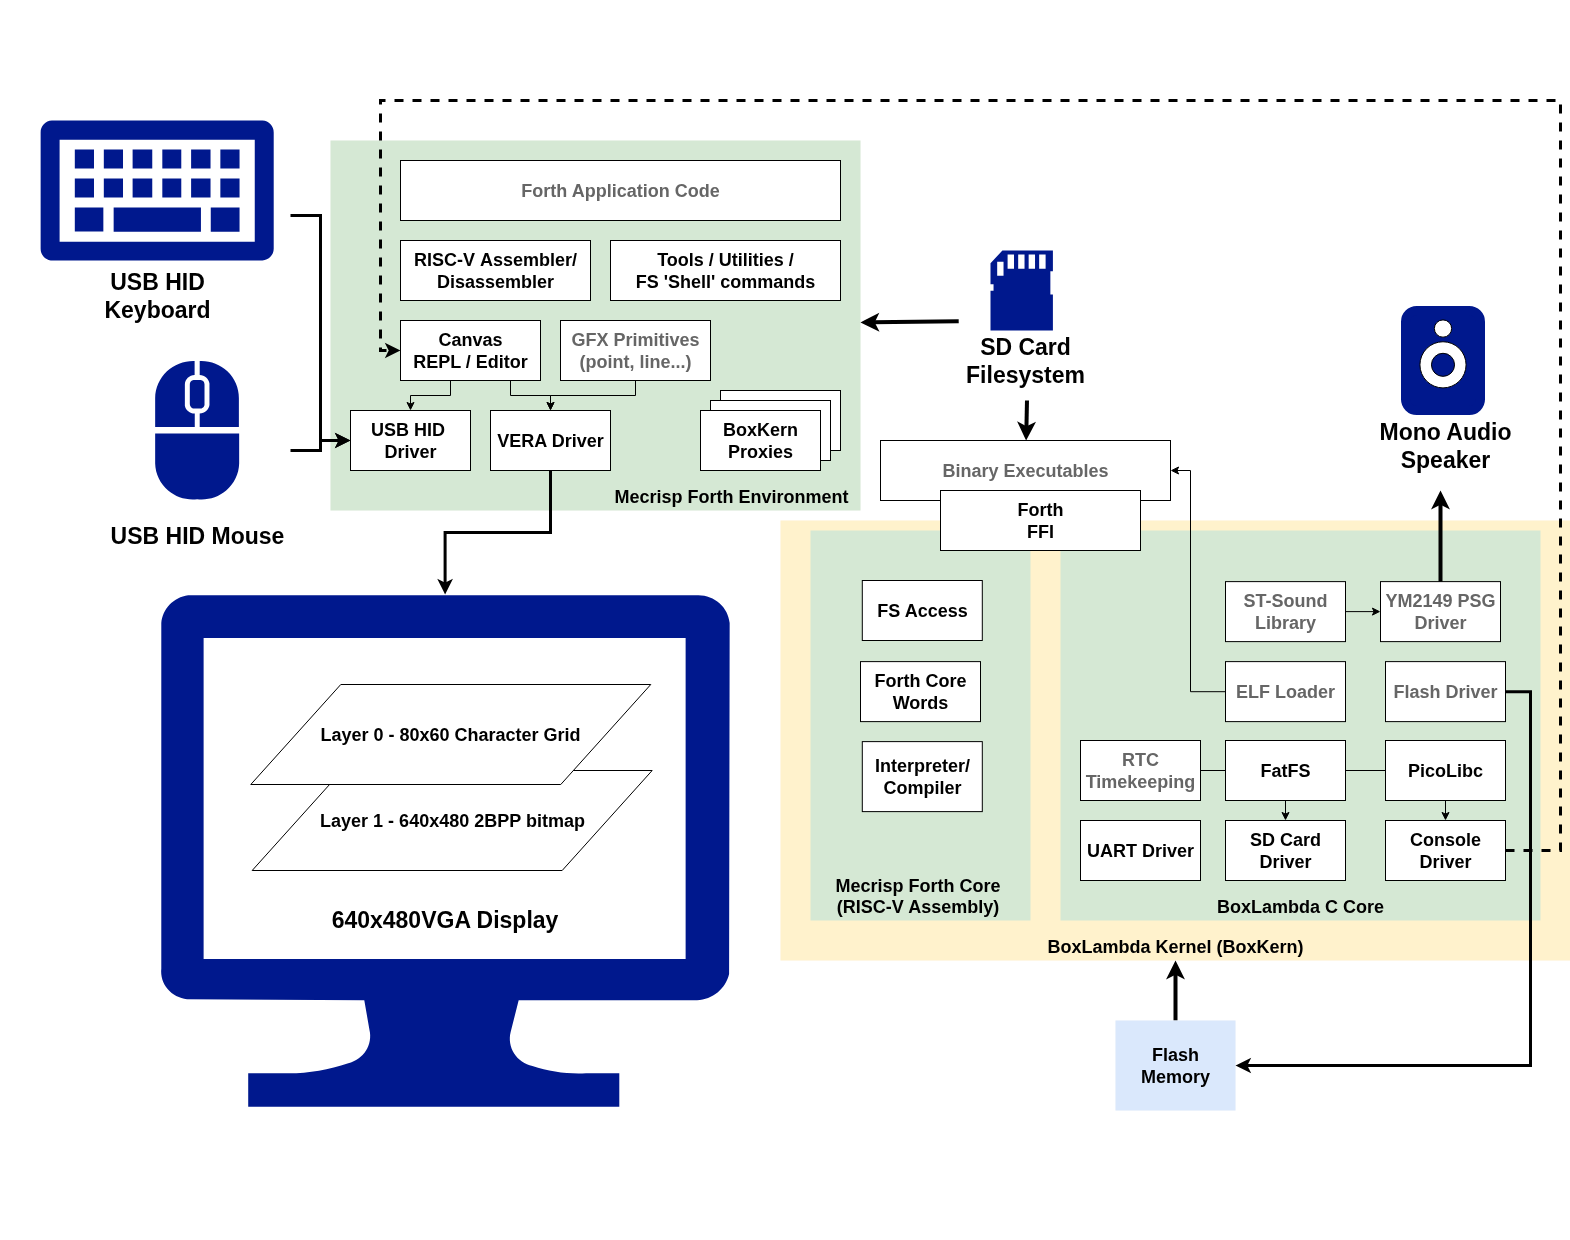 epsilon537/boxlambda
Песочница для экспериментов с программным обеспечением и RTL на базе микрокомпьютера на ПЛИС
 buffer/pylibemu
A Libemu Cython wrapper
 nightwatchcybersecurity/truegaze
Инструмент статического анализа для приложений Android/iOS, ориентированный на проблемы безопасности вне исходного кода
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Недостаток проектирования в MobileDevice.framework/Xcode и iOS/iPadOS/tvOS Development Tools позволяет злоумышленнику в той же сети…
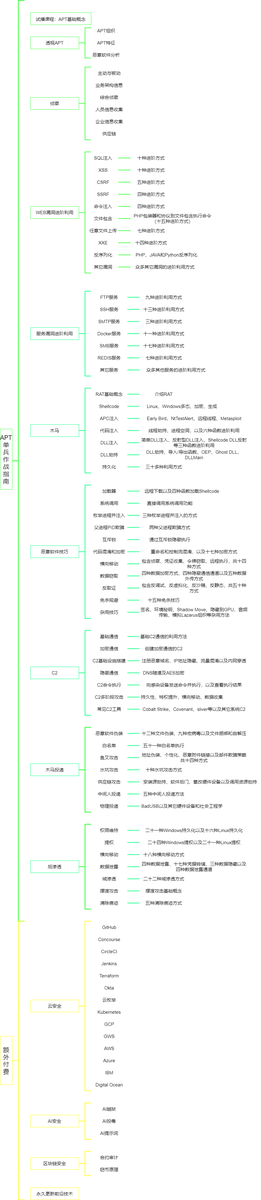 ghostwolflab/apt-individual-combat-guide
Учебное руководство и репозиторий с кодом для понимания техник APT-атак, охватывающее разведку, эксплуатацию веб-приложений и сервисов, трояны, C2 и…
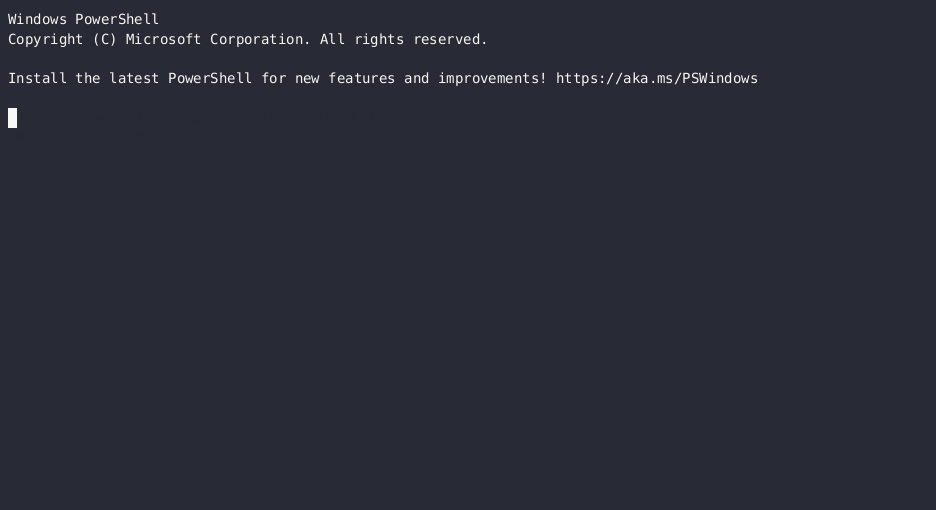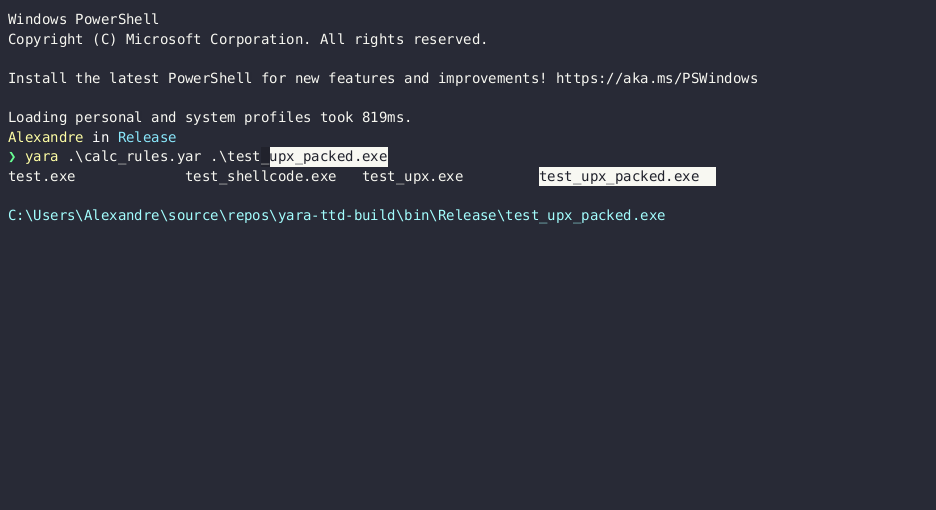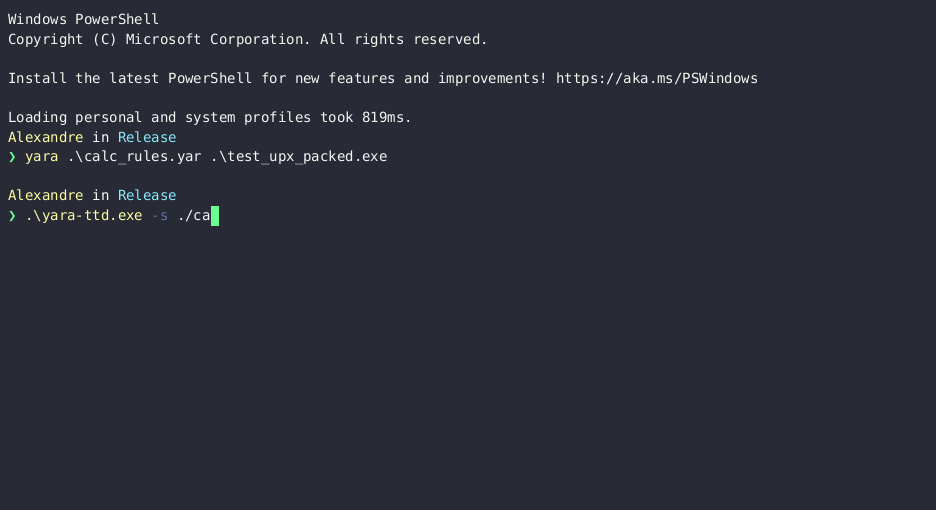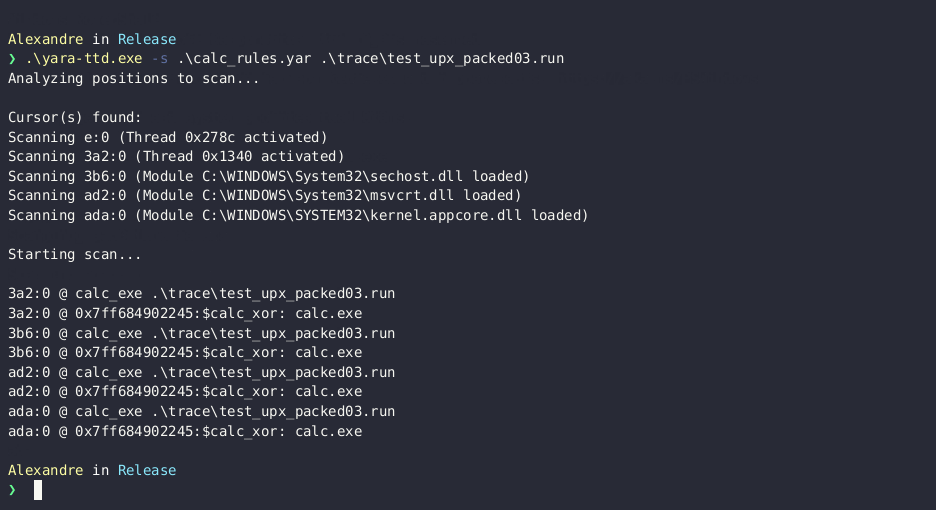 airbus-cert/yara-ttd
Используйте правила YARA на трассировках Time Travel Debugging
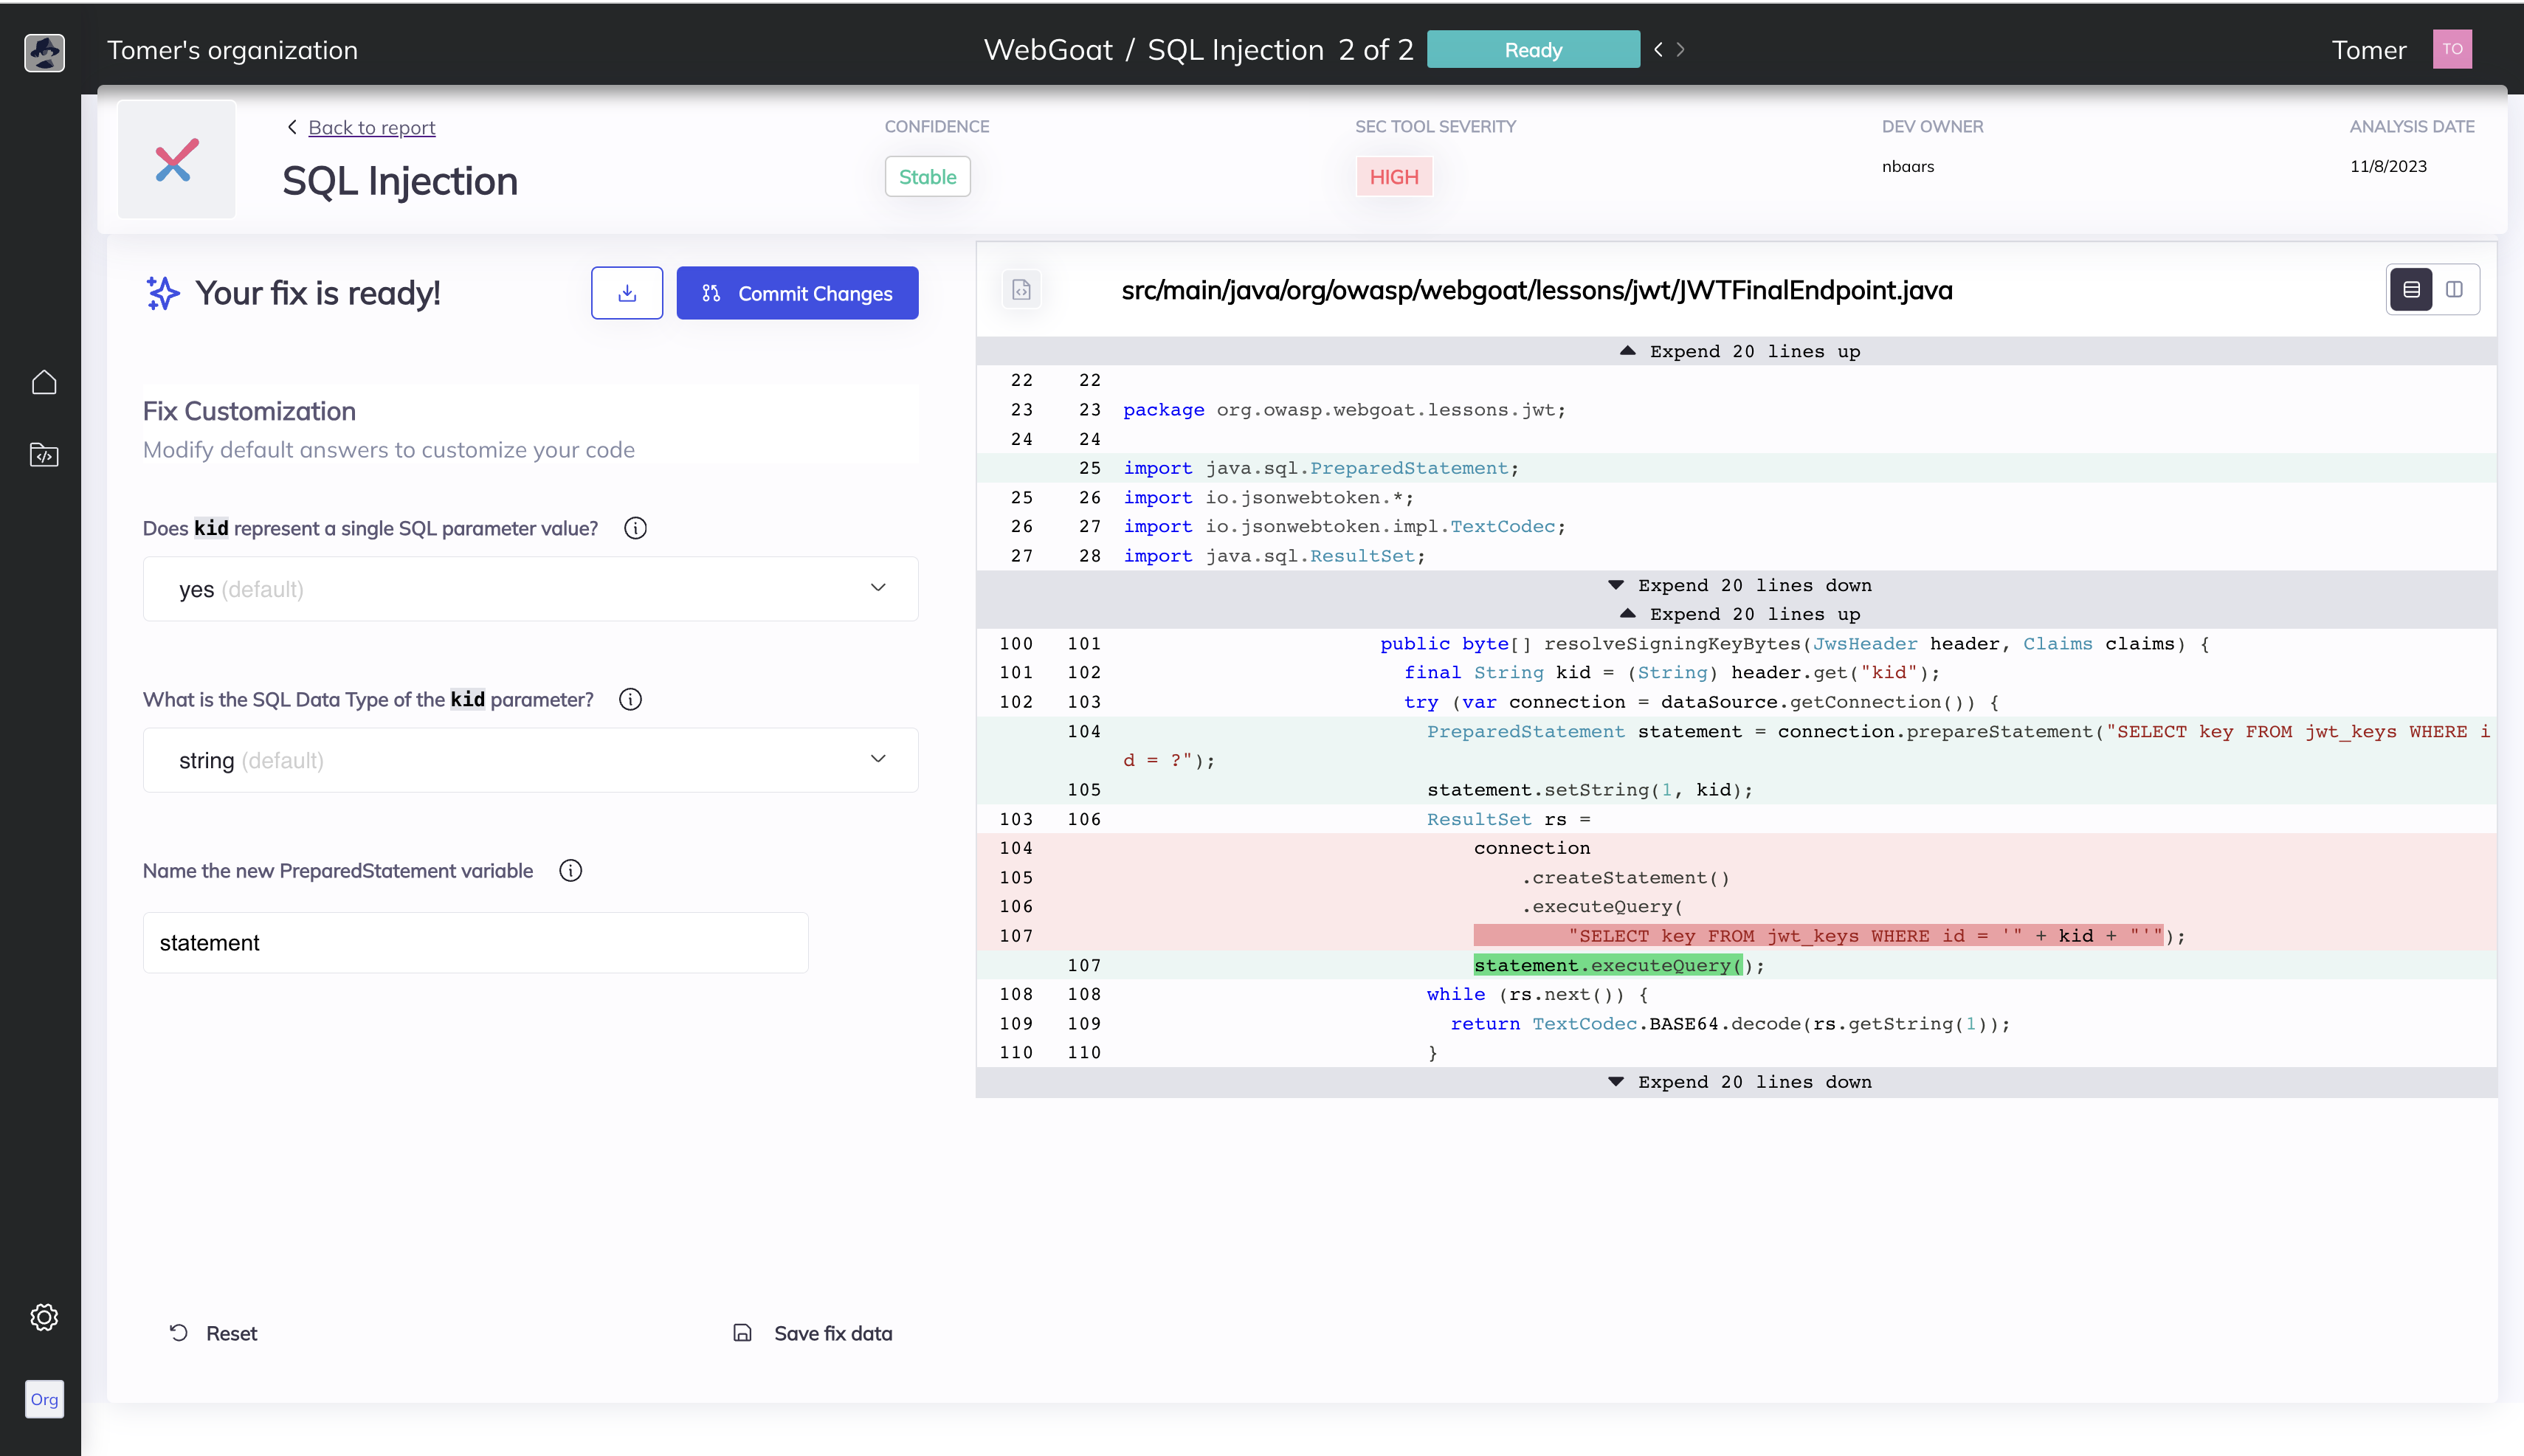 mobb-dev/bugsy
Автоматическое устранение уязвимостей безопасности в вашем коде.
 deepfield/public-research
Исследование DDoS-ботнетов и индикаторы компрометации от Nokia Deepfield ERT








