
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit

 tihanyin/rex-skill
REx@Skill — агентный навык обратного проектирования для поиска уязвимостей в бинарных файлах
 trailofbits/gosentry
Ориентированный на безопасность инструментарий Go, сосредоточенный на передовых возможностях фаззинга.
 google/permhash
Фреймворк для хэширования объявленных разрешений в расширениях Chromium и APK-файлах, позволяющий выполнять кластеризацию, охоту и пивотинг по…
 controlplaneio/truffleproc
truffleproc — охота за секретами в памяти процессов (гибрид TruffleHog и gdb)
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Fixed
 impalabs/hyperpom
AArch64 фаззер на основе гипервизора Apple Silicon
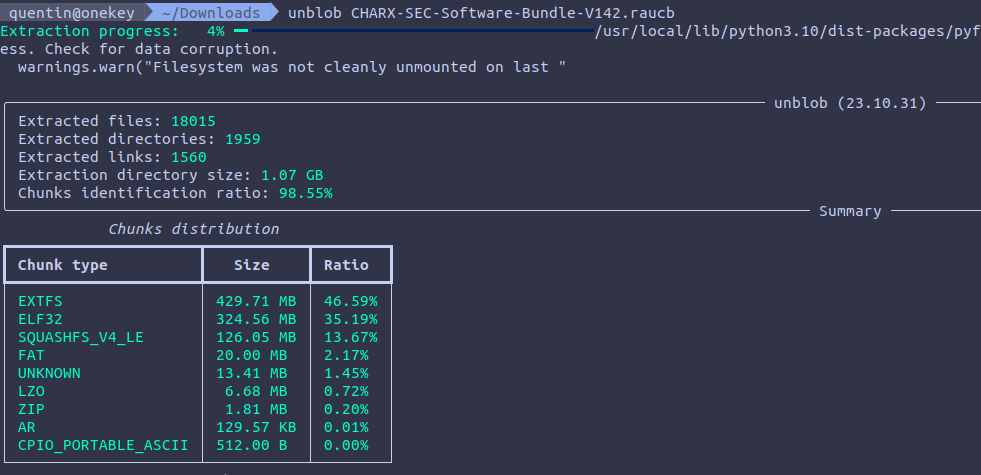 onekey-sec/firmware-workshop
В ходе этого практического занятия мы извлечём прошивку из зарядной станции для электромобилей, разберёмся в ней и в итоге эмулируем её, чтобы мы…
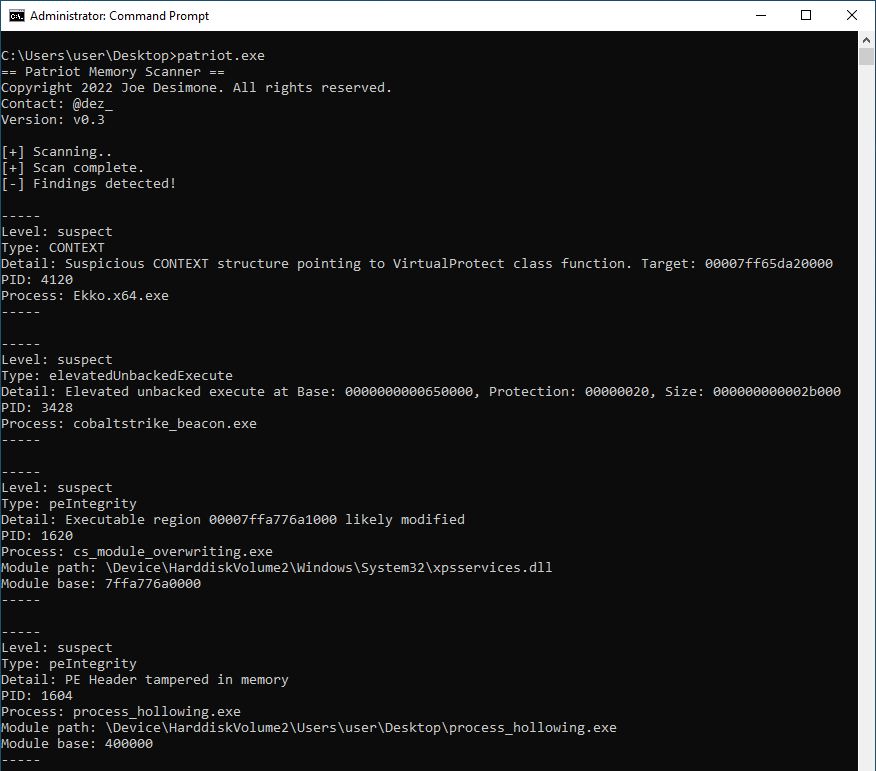 joe-desimone/patriot
Инструмент обнаружения скрытых угроз в памяти, который выявляет process hollowing, module stomping, неподдерживаемые исполняемые области и аномальные…
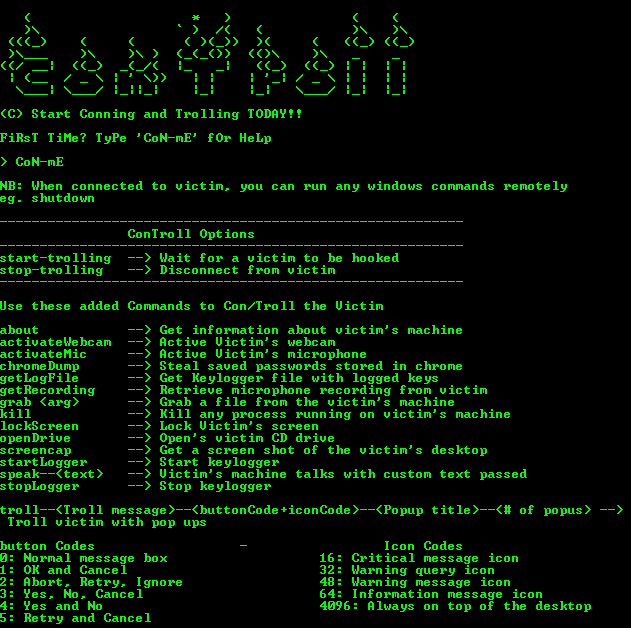 lithium876/controll_remote_access_trojan
Создал ОЧЕНЬ простой троян удалённого доступа, который установит административный контроль над любой машиной Windows, которую он скомпрометирует.
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 mr-r3b00t/cyber_rss
список полезных фидов
 kyxiaxiang/360wfp_exploit
BYOVD: Используйте драйвер 360WFP для блокировки сетевого соединения EDR/XDR.
 bytev0rtex/cve-2026-65343
Доказательство концепции для CVE-2026-65343 — чтения за пределами буфера в AppleKeyStore, которое раскрывает указатели ядра для обхода KASLR на iOS…
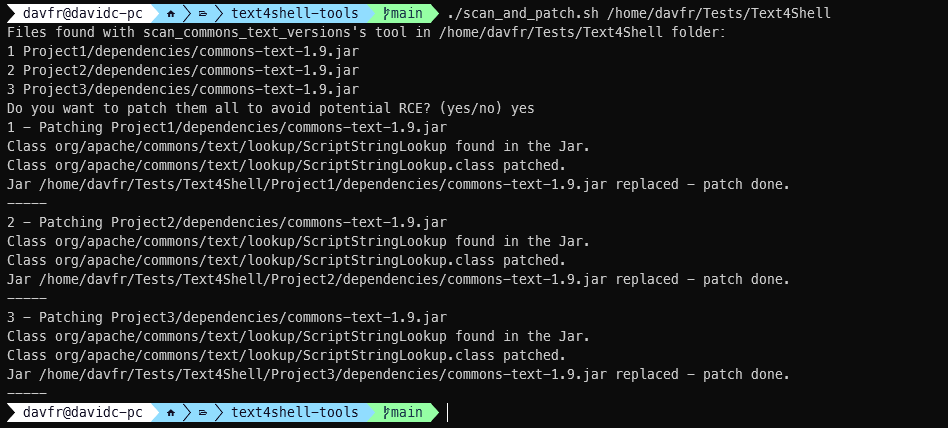 jfrog/text4shell-tools
Обнаруживайте и исправляйте уязвимый Apache Commons Text в Java-артефактах JAR/WAR; идентифицируйте классы и сканируйте байт-код на наличие точек…
 lightspin-tech/red-detector
Автоматизированный сканер уязвимостей, неправильных конфигураций и руткитов для экземпляров AWS EC2, использующий Vuls, Lynis и Chkrootkit через…
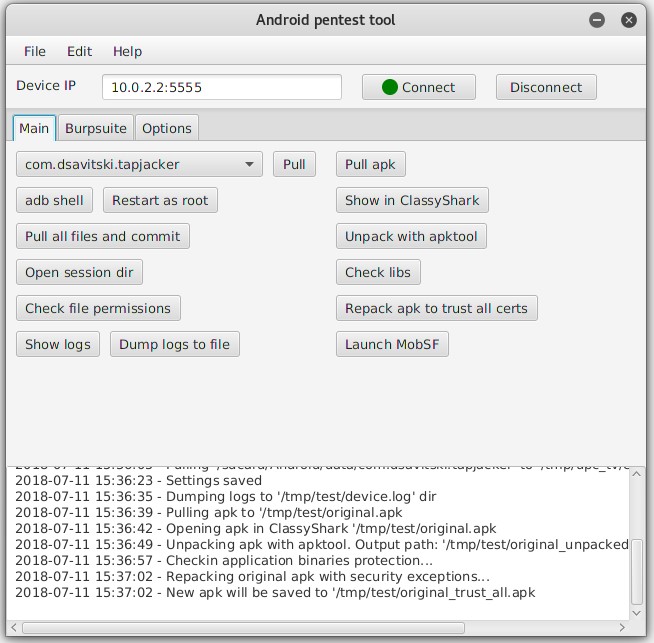 dzmitry-savitski/android-pentest-tool
Инструмент для тестирования на проникновение Android-приложений для Kali Linux
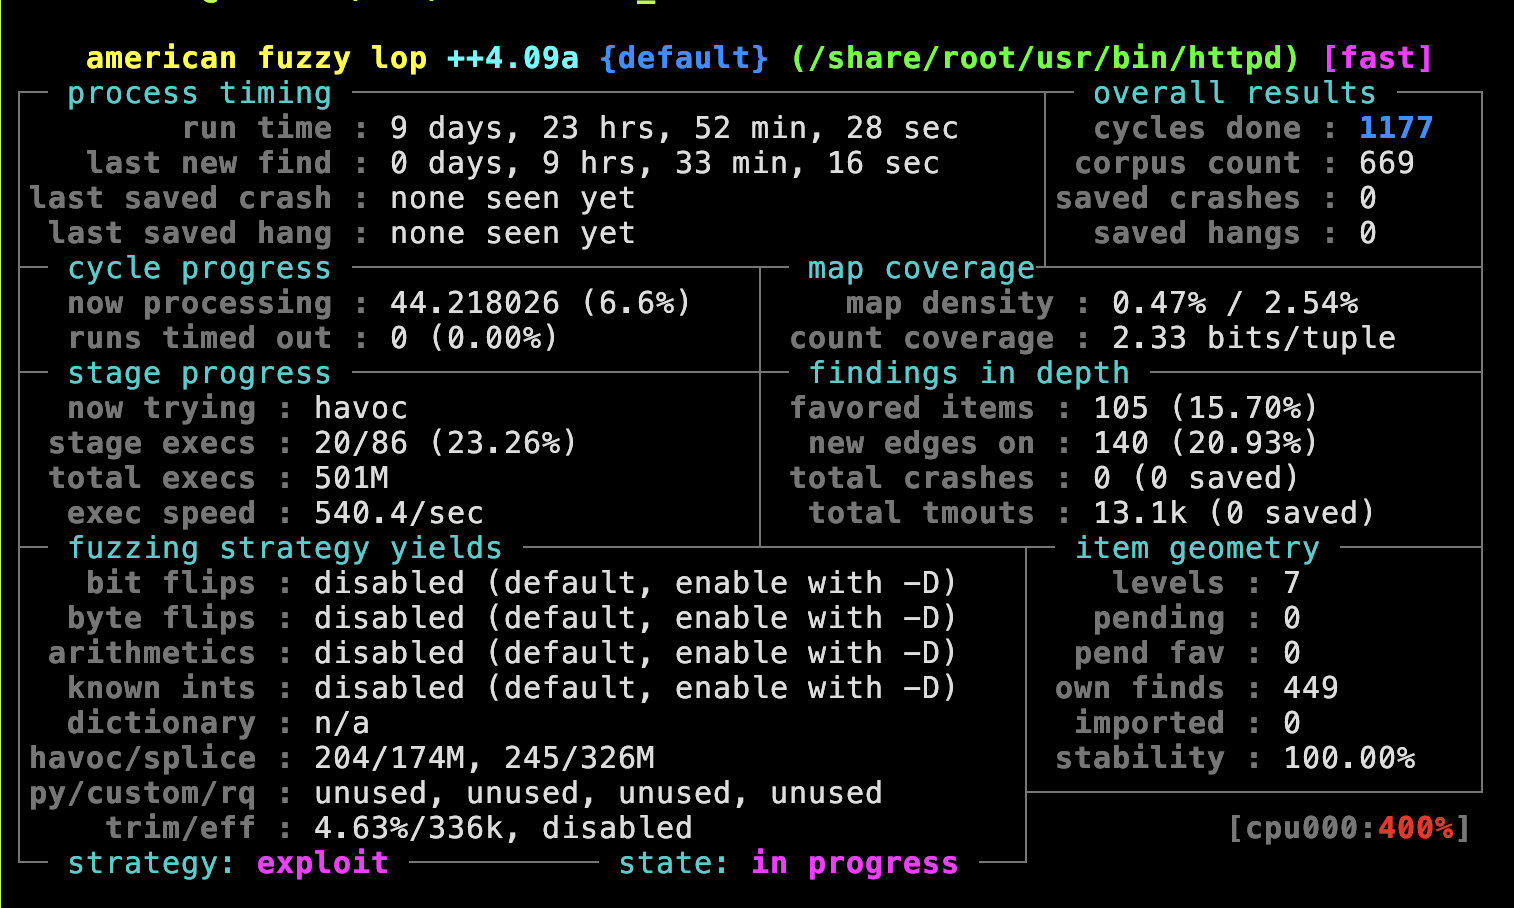 otsmr/blackbox-fuzzing
Фаззинг IoT-устройств на примере маршрутизатора TL-WR902AC
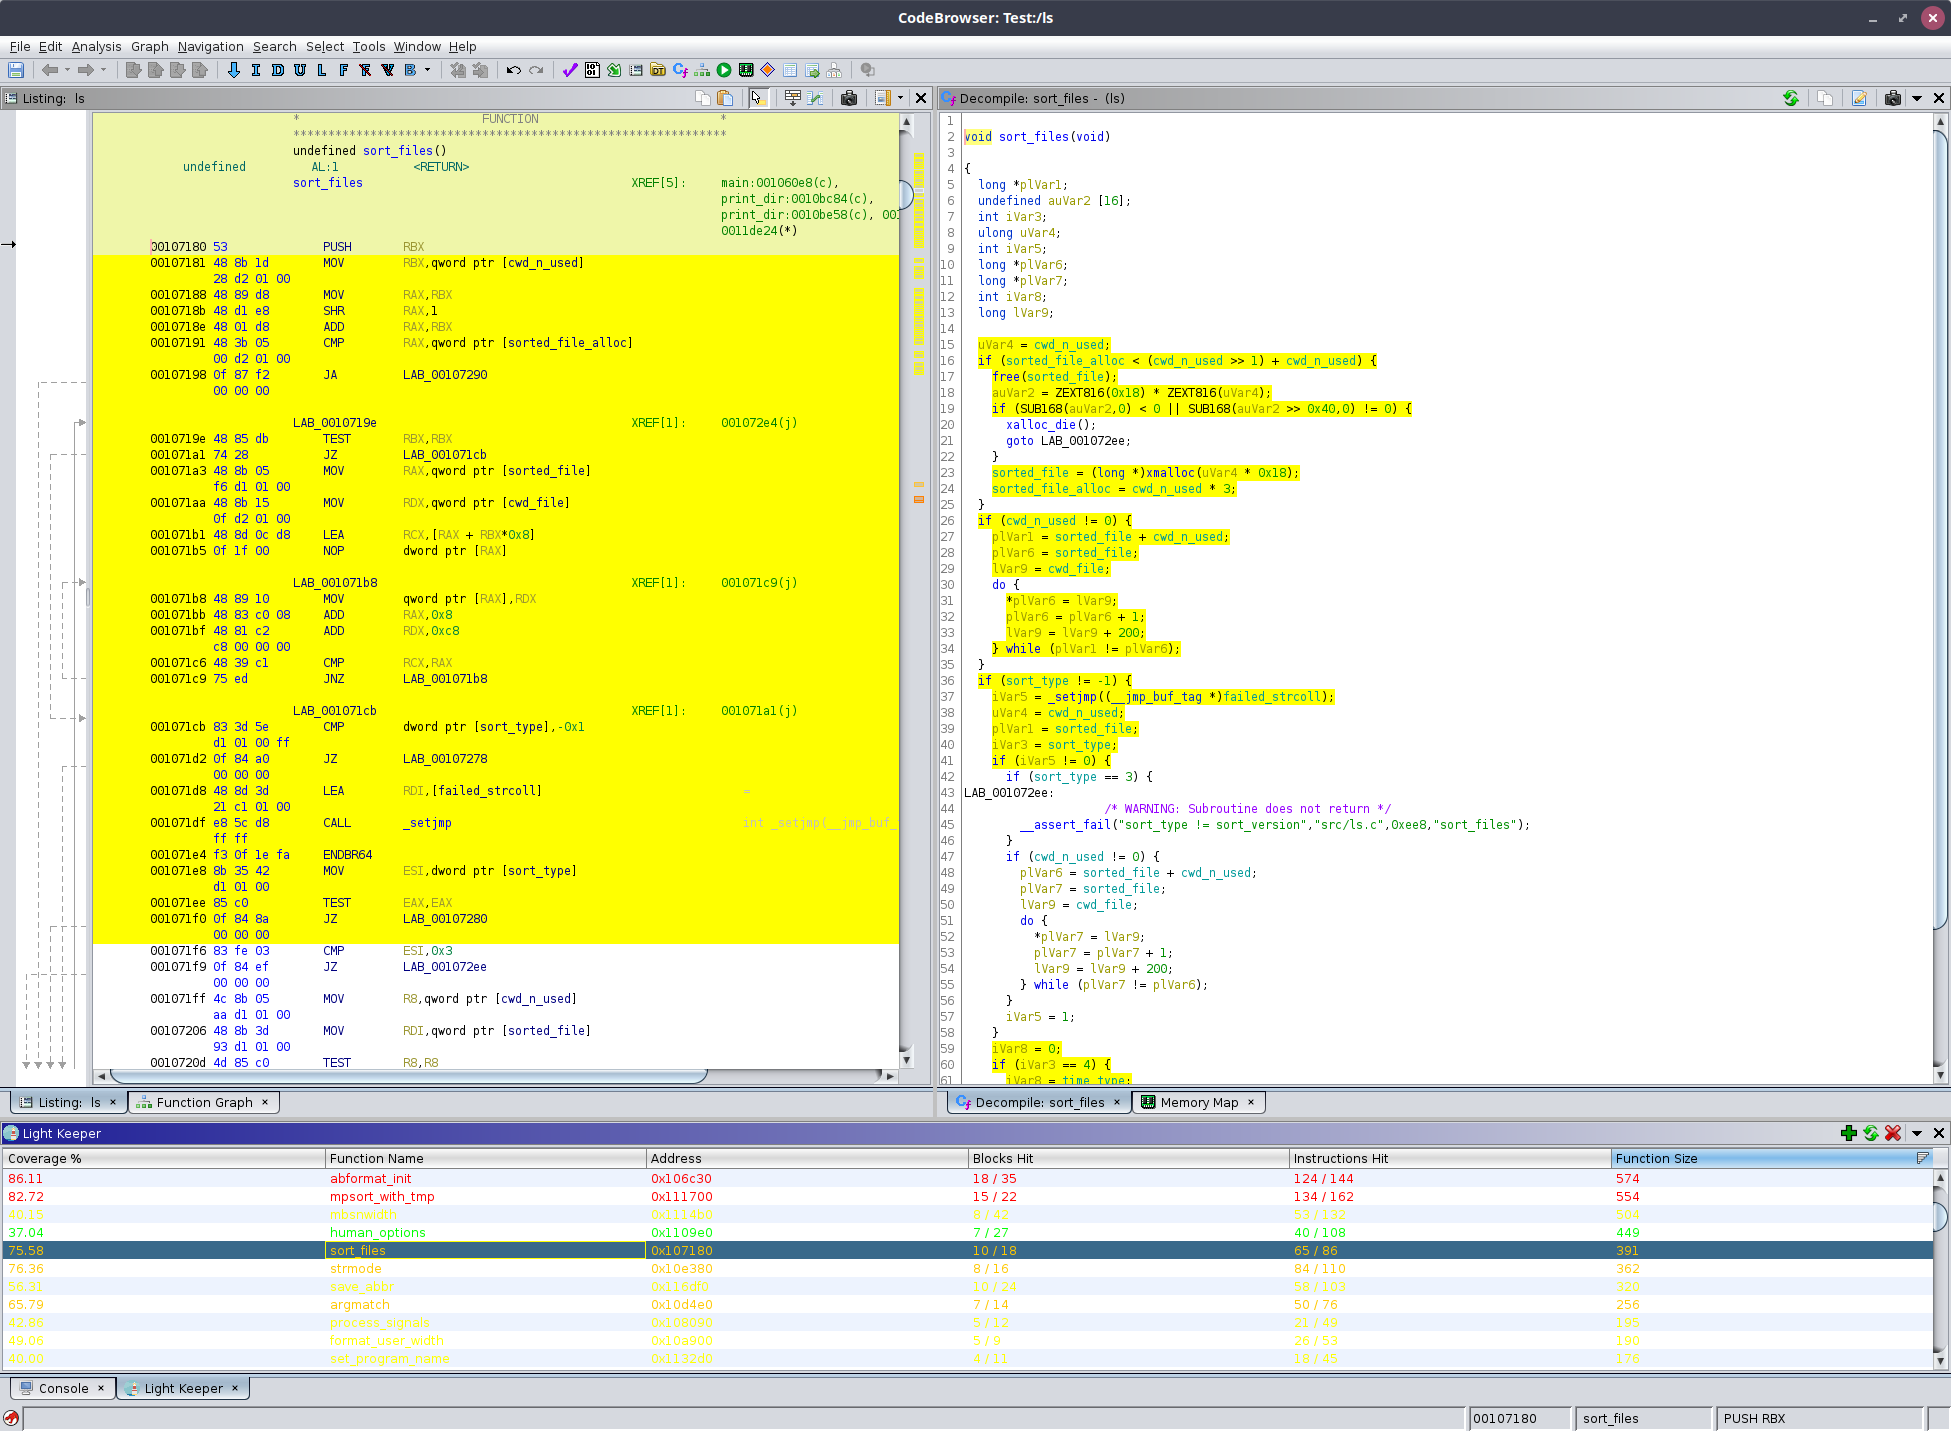 worksbutnottested/lightkeeper
Накладывает данные о покрытии выполнения на дизассемблированный код Ghidra, чтобы подсвечивать посещённые пути кода и ускорять рабочие процессы…








