

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
red-detector — Автоматизированный сканер уязвимостей, неправильных конфигураций и руткитов для экземпляров AWS EC2, использующий Vuls, Lynis и Chkrootkit через офлайн-анализ на основе снимков. | Kitploit
Инструменты/GitHubGitHub/lightspin-tech/red-detector
Сканеры уязвимостейАнализ вредоносных программБезопасность облачных средНеправильная Конфигурация
GitHublightspin-tech/red-detector

red-detector

Автоматизированный сканер уязвимостей, неправильных конфигураций и руткитов для экземпляров AWS EC2, использующий Vuls, Lynis и Chkrootkit через офлайн-анализ на основе снимков.

Репозиторий
8922534 лет назадПроверено Kitploit
Поделиться

red-detector

Red-Detector

Описание

Просканируйте ваш EC2-экземпляр для поиска уязвимостей с помощью Vuls (https://vuls.io/en/).

Проверьте ваш EC2-экземпляр на наличие ошибок конфигурации безопасности с помощью Lynis (https://cisofy.com/solutions/#lynis).

Просканируйте ваш EC2-экземпляр на наличие признаков руткита с помощью Chkrootkit (http://www.chkrootkit.org/).
Требования

  1. Настроенный аккаунт AWS с описанными ниже действиями EC2. Политика, содержащая эти требования, находится в файле red-detector-policy.json.

Детали действий:

Необходимое разрешение действияЗачем оно нужно
"AttachVolume"Позволяет подключить том со снятым снимком к EC2-экземпляру, используемому для сканирования уязвимостей.
"AuthorizeSecurityGroupIngress"Позволяет привязать группу безопасности к EC2-экземпляру. Включает IP-разрешения для SSH-порта и случайного порта, генерируемого для доступа к интерфейсу сканирования.
"DescribeInstances"Предоставляет доступ к деталям EC2-экземпляров клиента.
"CreateKeyPair"Позволяет создать пару ключей, которая используется в качестве ключа EC2-экземпляра.
"CreateTags"Позволяет создавать теги на томе и снимке.
"DescribeRegions"Предоставляет доступ к активным регионам клиента, чтобы пользователь мог выбрать соответствующий регион для сканирования.
"RunInstances"Позволяет создать EC2-экземпляр в учётной записи пользователя.
"ReportInstanceStatus"Позволяет получить текущий статус созданного EC2-экземпляра, чтобы убедиться, что он работает.
"DescribeSnapshots"Позволяет получить текущий статус снятого снимка, чтобы убедиться, что он доступен.
"DescribeImages"Позволяет запрашивать образы AMI для получения последней версии Ubuntu AMI.
"DescribeVolumeStatus"Позволяет получить текущий статус создаваемого тома.
"DescribeVolumes"Позволяет получить детали о томе.
"CreateVolume"Позволяет создать том для последующего подключения к нему снятого снимка и присоединения к EC2-экземпляру, используемому для сканирования уязвимостей.
"DescribeAvailabilityZones"Предоставляет доступ к активным зонам доступности клиента, чтобы выбрать одну для созданного тома, который будет подключён к EC2-экземпляру.
"DescribeVpcs"Позволяет получить VPC клиента по умолчанию. Используется для генерации группы безопасности EC2.
"CreateSecurityGroup"Позволяет создать группу безопасности, которая будет привязана к EC2-экземпляру.
"CreateSnapshot"Позволяет сделать снимок. Используется для создания снимка выбранного EC2-экземпляра.
"DeleteSnapshot"Позволяет удалить старый снимок, созданный в процессе.
  1. Работающий EC2-экземпляр — убедитесь, что вы знаете регион и идентификатор экземпляра EC2, который хотите отсканировать. Поддерживаемые версии:
    • Ubuntu: 14, 16, 18, 19, 20
    • Debian: 6, 8, 9
    • Redhat: 7, 8
    • Suse: 12
    • Amazon: 2
    • Oracle: 8

Установка

sudo git clone https://github.com/lightspin-tech/red-detector.git
pip3 install -r requirements.txt

Использование

Интерактивный режим

python3 main.py

Аргументы командной строки

usage: main.py [-h] [--region REGION] [--instance-id INSTANCE_ID] [--keypair KEYPAIR] [--log-level LOG_LEVEL]

optional arguments:
  -h, --help                show this help message and exit
  --region REGION           region name
  --instance-id INSTANCE_ID EC2 instance id
  --keypair KEYPAIR         existing key pair name
  --log-level LOG_LEVEL log level

Порядок действий

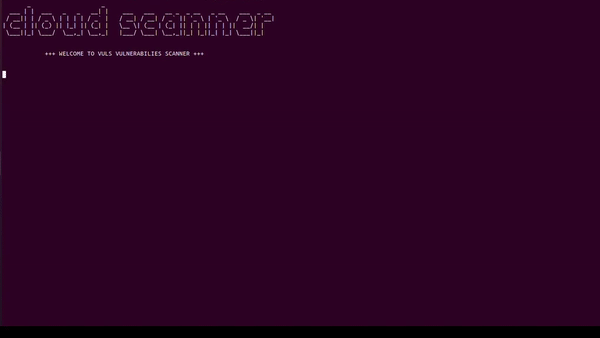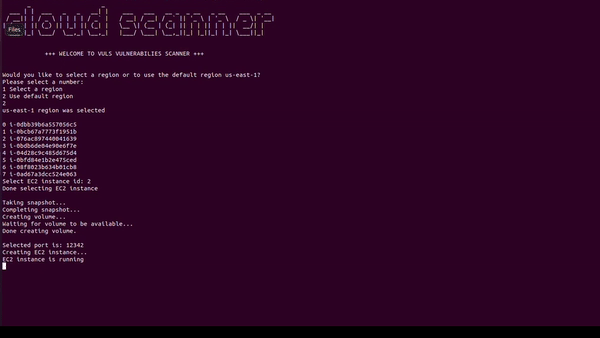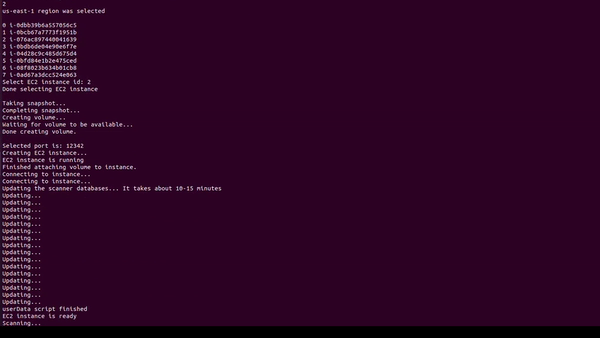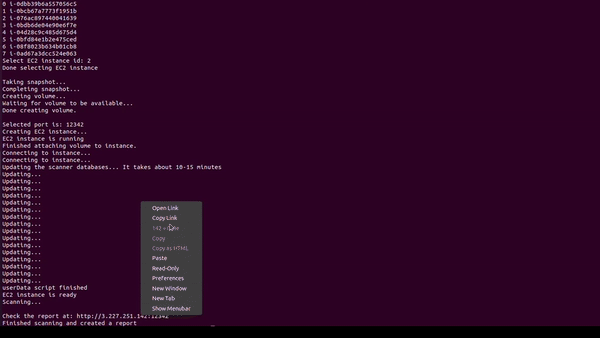
  1. Запустите main.py.
  2. Выбор региона: используйте регион по умолчанию (us-east-1) или выберите другой. Обратите внимание: если в выбранном регионе нет EC2-экземпляров, вам будет предложено выбрать другой регион.
  3. Выбор идентификатора EC2-экземпляра: вы получите список всех идентификаторов EC2-экземпляров в выбранном регионе, и вам будет предложено выбрать экземпляр для сканирования. Убедитесь, что вы выбрали правильный ответ (номер слева от нужного идентификатора).
  4. Следите за ходом процесса... Это занимает около 30 минут.
  5. Получите ссылку на отчёт!

Устранение неполадок

Подробное логирование

python3 main.py --log-level DEBUG

Процесс обновления баз данных сканеров

  1. Подключитесь к созданному EC2-экземпляру: ssh ubuntu@PUBLICIP -i KEYPAIR.pem
  2. Следите за ходом выполнения: tail /var/log/user-data.log

Свяжитесь с нами

Для получения технической информации обращайтесь по адресу [email protected].

Хотите увидеть эту возможность в действии? Ознакомьтесь с Lightspin.io

Лицензия

Этот репозиторий доступен по лицензии Apache License 2.0.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





